2008
Primeira detecção baseada em ML
A Bitdefender aproveitou o ML para melhorar a detecção de malware novo ou desconhecido.

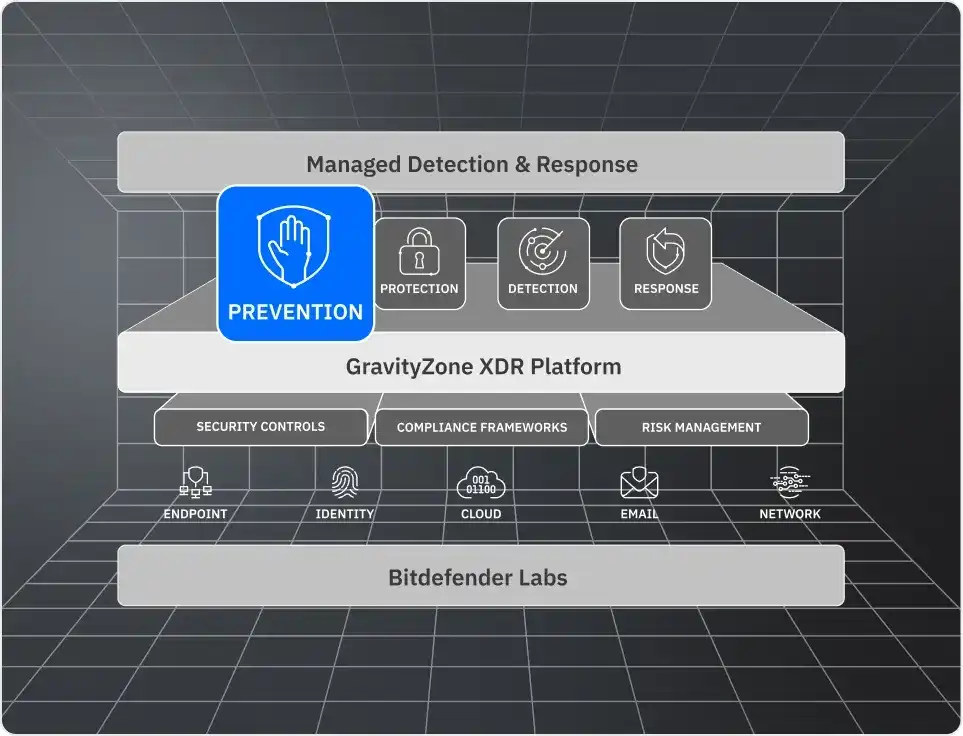
Não é possível confiar apenas na detecção e resposta para impedir ataques habilitados por IA. O GravityZone foi desenvolvido com uma mentalidade de prevenção em primeiro lugar, para impedir ataques antes que eles comecem, automatizar a mitigação de exposições e reduzir a carga de resposta.
O GravityZone PHASR utiliza algoritmos de IA individualizados para traçar o perfil do comportamento dos usuários e reduzir automaticamente a sua superfície de ataque em até 95%, restringindo o acesso a ferramentas e comportamentos legítimos que são explorados em 84% dos ataques.
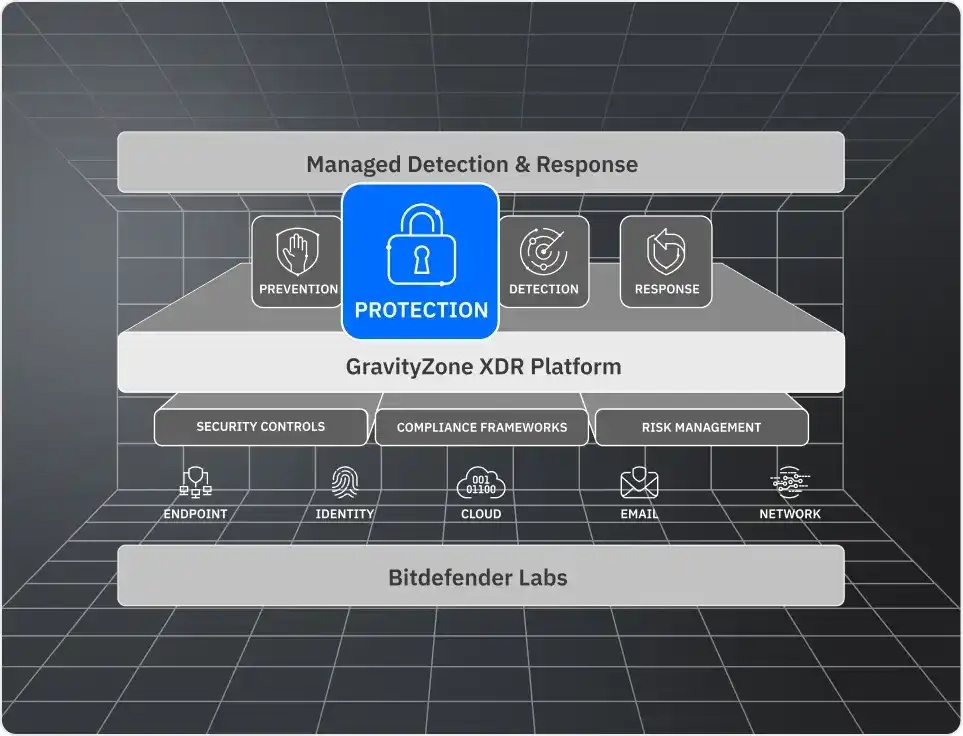
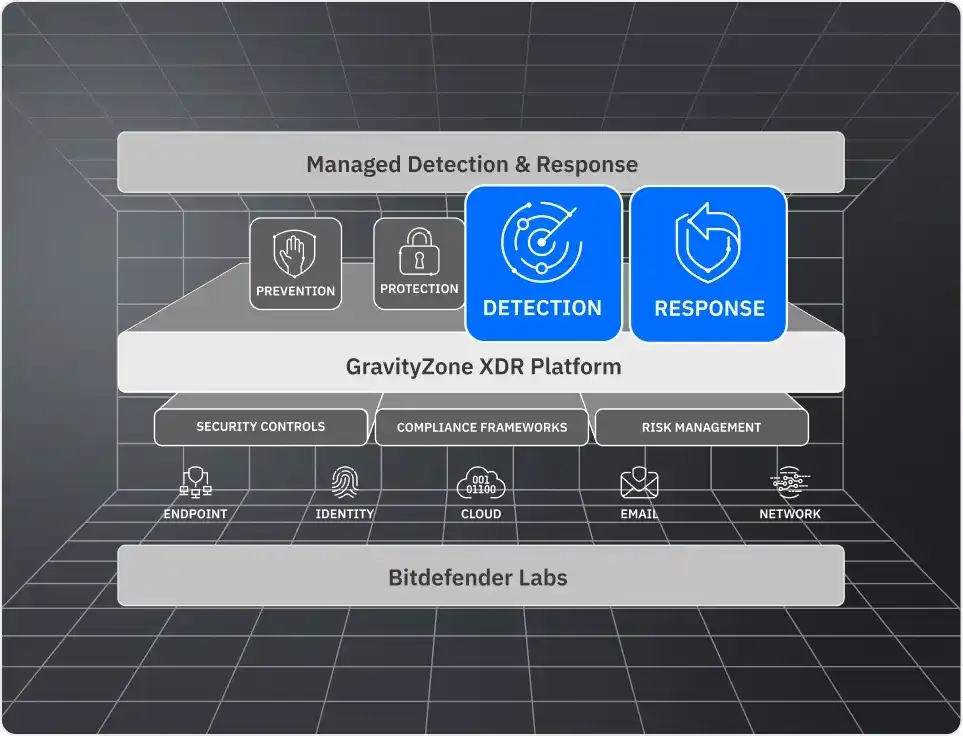
Reduza significativamente a carga de detecção e resposta. O GravityZone usa redes adversárias generativas, com duas equipes de IA em batalha constante, se enfrentando: uma cria novos métodos de violação, a outra os combate. Isso permite que o GravityZone antecipe e impeça ameaças assim que elas surgirem no mundo real.
Explore o potencial da segurança potencializada por IA sem complexidade. O GravityZone MDR tria, correlaciona e investiga sinais na velocidade da máquina. Detecções de alta confiança são contidas de forma autônoma, por meio de ações pré-aprovadas, para retardar um ataque e prepará-lo para validação humana.
O GravityZone MDR combina a velocidade da IA com o julgamento e a arbitragem humanos para obter uma resposta e contenção rápidas, seguras e precisas.

200+
Principais marcas de tecnologia que licenciam a tecnologia da Bitdefender.
60.000+
Pontos de dados exclusivos extraídos e usados por nossos algoritmos de aprendizado de máquina.
1.000+
Ameaças descobertas a cada minuto.
50
Bilhões de consultas diárias de ameaças provenientes de centenas de milhões de sistemas.
A IA beneficia mais os defensores do que os atacantes, mas o medo e o sensacionalismo distorcem a situação. Confiamos na ciência, não na especulação, e reavaliamos continuamente os vetores de ataque para que nossas defesas permaneçam um passo à frente.

Os atacantes adotaram a IA bem cedo por aqui, e o treinamento de conscientização por si só já não consegue acompanhar o ritmo. Nossos especialistas em deepfakes, comprometimento de e-mail comercial e fraudes aprimoram continuamente os algoritmos de detecção por trás do GravityZone Extended Email Security, Network Attack Defense e XDR.

A inteligência artificial multiplica as variantes de malware; a segurança em camadas é projetada para esse volume: mais de 1.000 novas ameaças por minuto. O HyperDetect, o Controle Avançado de Ameaças e a Mitigação de Ransomware nunca precisaram reconhecer uma variante para detê-la — a novidade não beneficia os atacantes.

Os atacantes usam IA para encadear toda a sequência, desde a busca por dispositivos expostos até a exploração, geralmente em até 24 horas após a divulgação. O GravityZone Risk Management e o Patch Management mostram o que corrigir primeiro; o PHASR bloqueia as ferramentas das quais os ataques automatizados dependem; o GravityZone XDR e o MDR minimizam o tempo de permanência no sistema.


Segurança e analíticas de terminais unificadas
Prevenção de ataques imbatível
Maior retorno sobre o investimento
Estamos aqui para ajudar você a escolher a solução ou o serviço certo para sua empresa. Ver todos os produtos.