Datensouveränität in der Cybersicherheit: On-Demand-Webinar. Jetzt registrieren >>

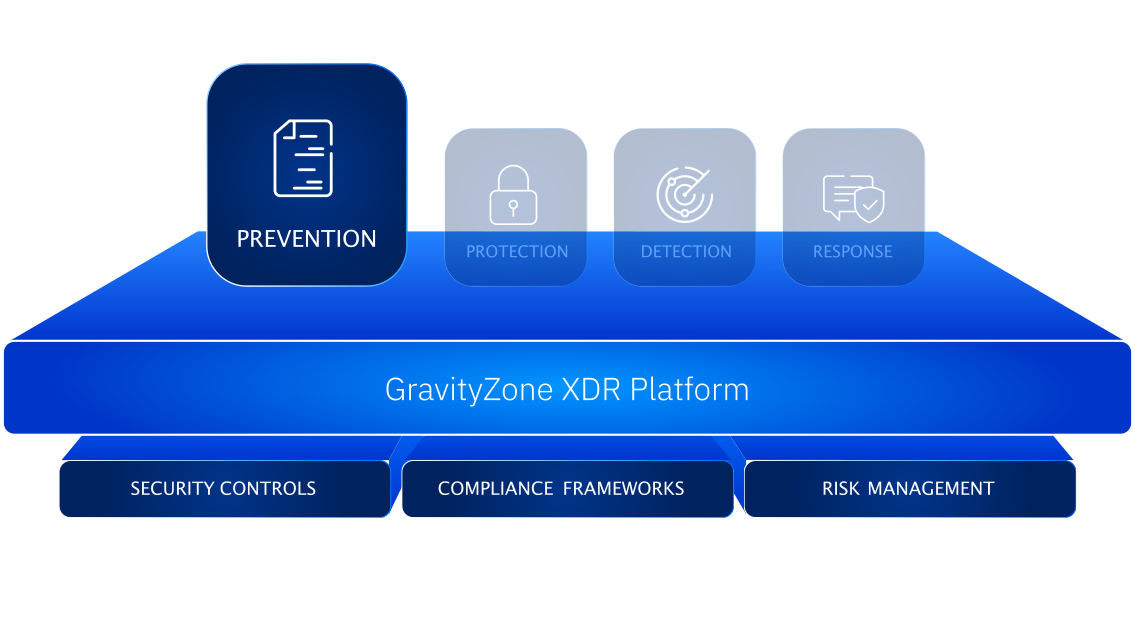
Prävention in den Mittelpunkt stellen

Kontinuierliche Reduzierung von KI-Risiken für weniger Reaktionsaufwand und mehr Sicherheit

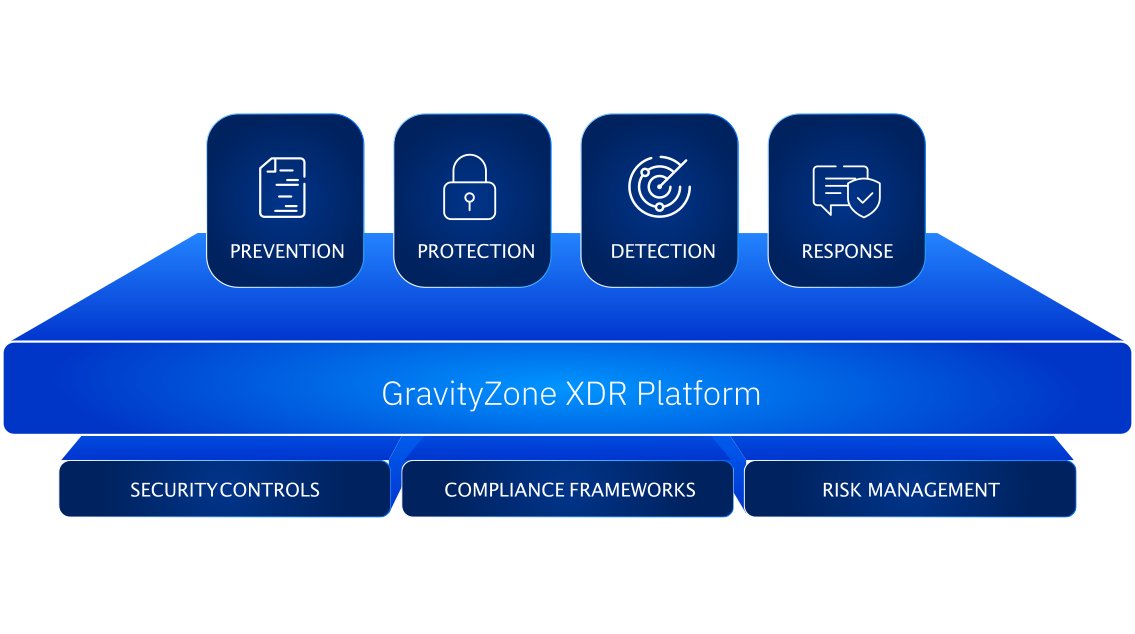
KI-gestützte Sicherheit in die Praxis umsetzen

Kontextbezogene Empfehlungen und Maßnahmen für Prävention, Schutz, Erkennung und Reaktion

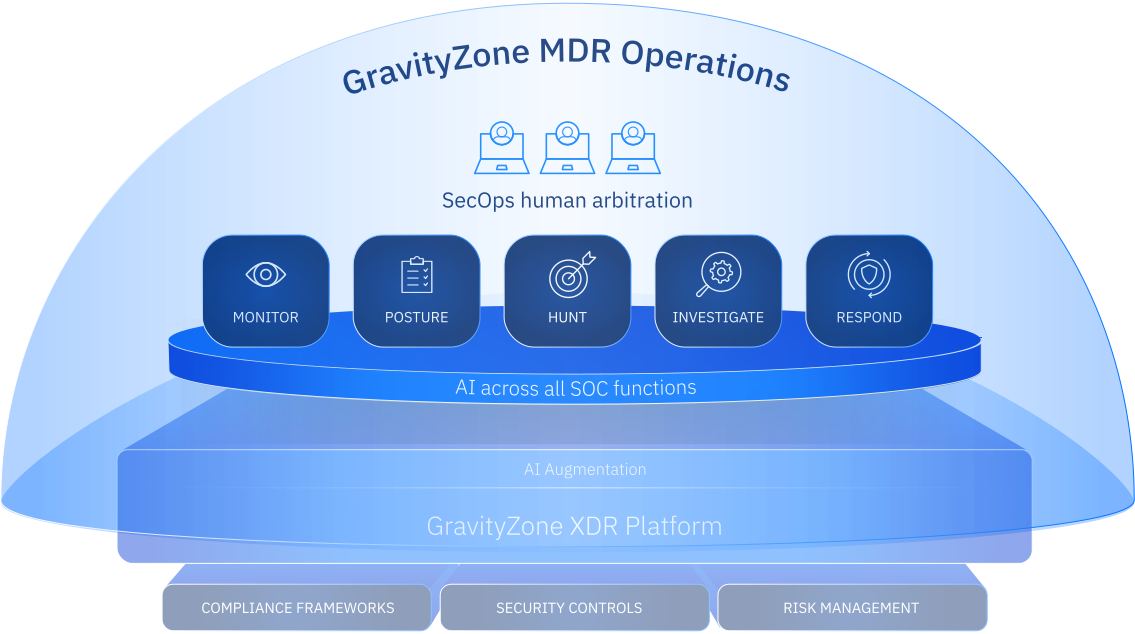
Die Vorteile eines KI-gestützten SOC nutzen

Rund um die Uhr verfügbare Expertise, bewährte Prozesse und ein erweiterter KI-gestützter Security-Stack 

Schritt 1: Prävention in den Mittelpunkt stellen


Reduzieren Sie kontinuierlich KI-bezogene Risiken. So verringern Sie den Reaktionsaufwand und erhöhen die Sicherheit.


  • Beseitigen Sie proaktiv Angriffsmöglichkeiten und wehren Sie Angriffe im KI-Zeitalter ab. GravityZone erkennt und priorisiert die Risikoexposition durch KI-Bedrohungen und den Missbrauch legitimer Tools und reduziert sie automatisch.

  • Sichern Sie den KI-Einsatz in Ihrem Unternehmen ab und beugen Sie Datenpannen vor: GravityZone AI Visibility and Control macht die KI-Nutzung sichtbar, bewertet Risiken und ermöglicht die Durchsetzung von Governance-Richtlinien.

  • Stellen Sie Prävention in den Mittelpunkt, ohne zusätzliche Komplexität zu schaffen: GravityZone vereint automatisiertes Exposure Management und Sicherheitsabläufe, um selbst hochentwickelte Bedrohungen im KI-Zeitalter abzuwehren.


So stellen Sie Prävention in den Mittelpunkt Ihrer Sicherheitsstrategie: Lösungsleitfaden lesen

Wie aus Schatten-KI sichere KI-Nutzung wird: Blogbeitrag lesen

GravityZone-Plattform – Prävention
GravityZone-Plattform

Schritt 2: KI für Prävention, Schutz, Erkennung und Reaktion gezielt einsetzen


Vereinfachen Sie Ihre KI-gestützte Cybersicherheit mit kontextbezogenen Empfehlungen und Maßnahmen für Prävention, Schutz, Erkennung und Reaktion.


  • Reduzieren Sie den Aufwand für kontinuierliches Risikomanagement:  Proaktive, priorisierte Empfehlungen zur Verbesserung der Sicherheitslage auf Basis kontextbezogener Erkenntnisse aus Ihrer Unternehmensumgebung. 

  • Reagieren Sie schneller, handlungssicher und kontrolliert: Vorfälle werden in Maschinengeschwindigkeit erkannt. Konkrete Handlungsempfehlungen auf Basis von Umgebungs-, Benutzer-, Risiko- und Bedrohungskontext ermöglichen eine fundierte menschliche Prüfung und Freigabe.

  • Setzen Sie auf KI, die sich im GravityZone MDR SOC in großem Maßstab bewährt hat: Integrierte Sicherheits- und Datenschutzmaßnahmen schützen Kundendaten und ermöglichen einen kontrollierten KI-Einsatz in GravityZone.


So integrieren Sie KI in Ihre Sicherheitsabläufe: Lösungsleitfaden lesen


KI in der Cybersicherheit nutzen, ohne zusätzliche Komplexität: Blogbeitrag lesen

Schritt 3: Die Vorteile eines KI-gestützten SOC nutzen


Bleiben Sie Bedrohungen einen Schritt voraus: mit rund um die Uhr verfügbarer Expertise, bewährten Prozessen und einem erweiterten KI-gestützten Security-Stack. Alles aus einer Hand und von einem eingespielten Team.


  • Reduzieren Sie Cyberrisiken, vertrauen Sie auf fundierte Reaktionen und machen Sie Ihre Sicherheitslage nachweisbar: Da Plattform, Entwicklung und Bedrohungsforschung vollständig in Bitdefenders Hand liegen, profitieren Sie von integrierten, kontextbezogenen Erkenntnissen über Risiken und Bedrohungen. 

  • Nutzen Sie das Potenzial KI-gestützter Sicherheit ohne zusätzliche Komplexität: Erkennung und Eindämmung in Maschinengeschwindigkeit, kombiniert mit menschlichem Urteilsvermögen, Überprüfung und Entscheidungsfindung.

  • Schützen Sie Ihr Unternehmen, damit Ihr Team auch wirklich Feierabend machen kann: durch Überwachung und Reaktion rund um die Uhr, vorab genehmigte Maßnahmen zur schnellen Eindämmung und sofortige Berichte nach Sicherheitsvorfällen. 


Was Forrester über KI für kleine Sicherheitsteams sagt: Bericht lesen


So unterstützen KI und MDR kleine Sicherheitsteams: Blogbeitrag lesen


GravityZone-MDR-Betrieb

Innovationen im Bereich Cybersicherheit und KI seit 2008

2008

Erste ML-basierte Erkennung

Bitdefender setzte Machine Learning ein, um die Erkennung von neuer oder unbekannter Malware zu verbessern.
2011

Erster Algorithmus zur Rauschunterdrückung

Unser Algorithmus zur Rauschunterdrückung half dabei, Fehlklassifizierungen zu reduzieren.

2013

Erste automatisierte Stream-Erkennung auf ML-Basis

Die erste Implementierung einer automatisierten Stream-Erkennung mithilfe von ML-Technologien.

2014

Erster Einsatz von Deep Learning

Der erste Einsatz von Deep-Learning-Algorithmen zur Erhöhung der Erkennungsraten.

2017

Erstes anpassbares Machine Learning

Mit Bitdefender HyperDetect können Unternehmen ML-Erkennung individuell abstimmen und komplexe Angriffe schon vor der Ausführung stoppen.

2017

Schutz vor Fileless-Angriffen

Durch den Einsatz maßgeschneiderter ML-Modelle zur Merkmalsextraktion aus Befehlszeilen und PowerShell-Skripten stoppen wir dateilose Schadsoftware. Diese Forschung brachte uns die Auszeichnung als "Key Innovators" durch die Europäische Kommission ein.

2020

Anomalieerkennung in EDR

Unsere Anomalieerkennung setzt auf KI, um typische Verhaltensmuster zu erkennen und Abweichungen mit minimalem Fehlalarmen zu identifizieren.

2022

Integrierte XDR mit intuitivem Vorfallberater

Bitdefender Native XDR setzt ML ein, um Bedrohungssignale automatisch über Endpoints, Identitäten, Apps, Netzwerke, Clouds, Mobilgeräte und mehr zu korrelieren und zu konsolidieren. Der Vorfallberater liefert dabei alle wichtigen Antworten in einer für Menschen verständlichen Weise.

2024

GravityZone AI Assistant

Der Bitdefender GravityZone AI Assistant nutzt Large
Language Models (LLMs), um durch die umgehende Beantwortung von Fragen Bedrohungsanalysen zu beschleunigen und zu vereinfachen.

2025

GravityZone PHASR: autonome Härtung

GravityZone Proactive Hardening and Attack Surface Reduction (PHASR) nutzt individuelle KI-Algorithmen, um das Verhalten jedes einzelnen Benutzers zu analysieren. Auf dieser Grundlage härtet PHASR Endpoints autonom und reduziert die Angriffsfläche kontinuierlich, indem unnötige Berechtigungen entfernt und Angriffstechniken blockiert werden, ohne den Arbeitsalltag zu beeinträchtigen.

2026

GravityZone AI Visibility and Control

Erkennt öffentlich verfügbare und lokale KI-Dienste, die Mitarbeitende nutzen, deckt Schatten-KI auf und bewertet die damit verbundenen Risiken. So erhalten Sicherheitsteams die nötige Transparenz und Kontrolle, um den KI-Einsatz sicher zu gestalten.

200+

Führende Technologiemarken setzen auf Bitdefender-Technologien.

60.000+

Einzigartige Datenpunkte von unseren Machine-Learning-Algorithmen extrahiert und eingesetzt.

1.000+

Pro Minute gefundene Bedrohungen.

50

Milliarden tägliche Bedrohungsabfragen von Hunderten von Millionen Systemen.

Der Ansatz von Bitdefender gegen KI-Bedrohungen

KI kommt den Verteidigern mehr zugute als den Angreifern, aber Angst und Hype trüben das Bild. Wir verlassen uns auf Wissenschaft und nicht auf Spekulationen und bewerten Infektionsvektoren kontinuierlich neu, damit unsere Verteidigung immer einen Schritt voraus ist.
KI und Cyberkriminalität
  • 01

    KI-gestützte Social Engineering-Angriffe


    Angreifer setzen längst auf KI. Sensibilisierungsschulungen allein können mit dieser Entwicklung nicht mehr Schritt halten. Unsere Experten für Deepfakes, Business Email Compromise (BEC) und Betrugsbekämpfung entwickeln die Erkennungsalgorithmen von GravityZone Extended Email Security, Network Attack Defense und XDR kontinuierlich weiter.

  • 02

    KI-generierte Malware und Ransomware


    KI lässt die Zahl der Malware-Varianten rasant steigen. Unsere mehrstufige Sicherheit ist darauf ausgelegt, auch mit über 1.000 neuen Bedrohungen pro Minute Schritt zu halten. HyperDetect, Advanced Threat Control und die Schadensbegrenzung bei Ransomware-Angriffen können Malware stoppen, ohne die jeweilige Variante bereits zu kennen. Neue Varianten verschaffen Angreifern damit keinen entscheidenden Vorteil.

  • 03

    KI-orchestrierte Angriffe


    Angreifer nutzen KI, um ganze Angriffsketten zu automatisieren: von der Suche nach aus dem Internet erreichbaren Geräten bis zur Ausnutzung von Schwachstellen, oft innerhalb von 24 Stunden nach deren Bekanntwerden. GravityZone Risk Management und Patch Management zeigen, welche Schwachstellen zuerst behoben werden sollten. PHASR schränkt die Tools ein, auf die automatisierte Angriffe angewiesen sind. GravityZone XDR und MDR sorgen für eine minimale Verweildauer der Angreifer.
Bewährt. Konkurrenzlose Effektivität bei der Cybersicherheit.

Wir stehen Ihnen bei der Auswahl der richtigen Lösung bzw. des richtigen Dienstes für Ihr Unternehmen gerne zur Seite. Alle Produkte anzeigen.