Corrija vulnerabilidades de IA
Cada contratação é adaptada ao design, à lógica e aos objetivos de negócios da sua implementação de IA para identificar brechas que possam permitir que invasores manipulem o comportamento do modelo ou abusem de sistemas conectados.
Testes automatizados, consultoria especializada
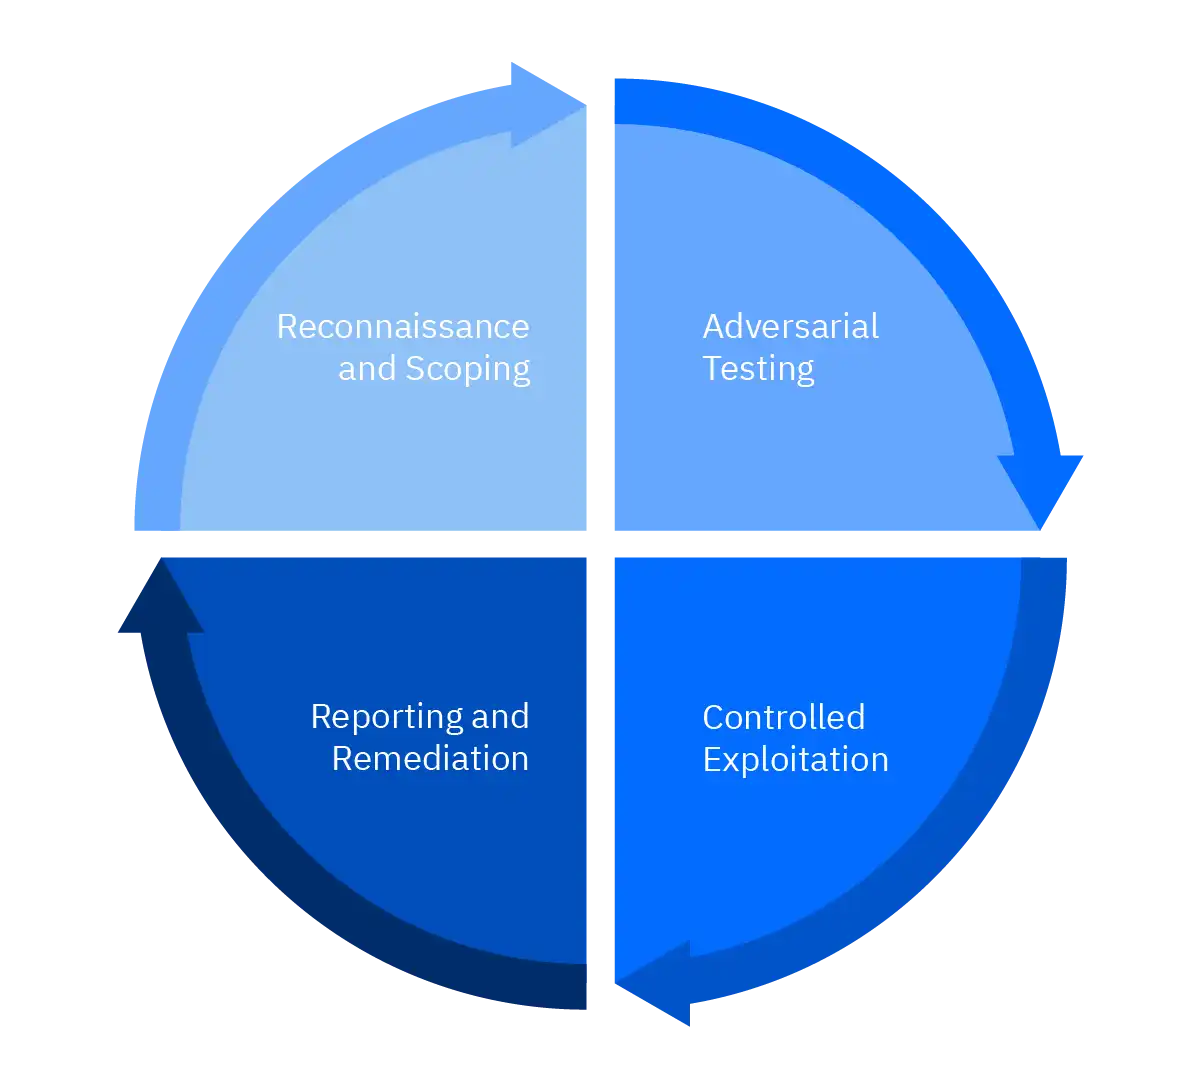
Além da exploração controlada, nossos consultores avaliam como seus aplicativos de LLM processam entradas, geram respostas e interagem com dados internos, ferramentas externas, APIs e fluxos de trabalho empresariais.
Recomendações priorizadas
A avaliação fornece informações práticas, baseadas em evidências, sobre a postura de segurança da sua IA, ajudando as equipes de segurança, engenharia e gestão de riscos a compreender o impacto das vulnerabilidades e priorizar as correções.
Simule ataques em seus aplicativos, infraestrutura, nuvem e hardware
A Bitdefender reúne mais de 25 anos de experiência em cibersegurança e conformidade com normas de segurança de diversos setores.
Nossos consultores especializados em segurança ofensiva possuem certificações reconhecidas pelo setor, incluindo OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) e AWS Certified Solutions Architect – Associate.


Integrado com os serviços Supporting Security
Apoiado pela experiência global em cibersegurança
Quando os ativos essenciais não são testados, as vulnerabilidades exploráveis podem aumentar em número, o que, por sua vez, aumenta a exposição ao risco e desacelera as iniciativas de transformação mais amplas. A Bitdefender pode ajudar você com uma equipe credenciada pela CREST com certificações avançadas e um histórico comprovado de realização de centenas de testes para organizações de todos os tamanhos. Você pode esperar:
Por que escolher a Bitdefender?
-

Obtenha visibilidade dos riscos específicos de IA em modelos, prompts, APIs, agentes, pipelines de dados, plugins e fluxos de trabalho conectados.
-
Identifique vulnerabilidades antes dos invasores, desde injeções de prompts e jailbreaks até vazamento de dados, autonomia excessiva, saídas inseguras e uso indevido de ferramentas.
-
Valide implementações de IA antes da entrada em produção ou de uma adoção mais ampla, combinando análise automatizada com testes adversariais conduzidos por especialistas.
-
Entenda o impacto real das vulnerabilidades de IA nos dados confidenciais, sistemas, usuários e operações, dentro de um escopo controlado.
-
Fortaleça a segurança e a governança de IA com resultados práticos, incluindo classificações de gravidade, evidências, etapas de reprodução e orientações para correção.
Perguntas Frequentes
Quais tipos de riscos de IA a Bitdefender testa?
Injeção de prompts, jailbreaks, exposição de dados confidenciais, autonomia excessiva, saídas inseguras, uso indevido de ferramentas, vulnerabilidades de RAG e riscos relacionados a APIs ou plugins. Se você não tiver certeza, entre em contato com nossa equipe de especialistas para discutir o escopo.
Os testes afetarão nosso ambiente de produção?
Os testes são realizados de acordo com os objetivos do seu negócio, dentro de um escopo acordado e com exploração controlada, para validar vulnerabilidades com segurança e compreender sua possível postura de risco.
A quais frameworks de segurança de IA a Bitdefender está alinhada?
Os resultados e as recomendações podem ser mapeados para frameworks reconhecidos, como o OWASP Top 10 para aplicações de modelos de linguagem de grande escala (LLMs) e o MITRE ATLAS.
Como vocês definem o escopo e o preço dos seus projetos?
Começamos com um levantamento de escopo focado em objetivos (objetivo, recursos, abordagem, restrições, orçamentos) e propomos dias-pessoa com base na profundidade e abrangência. O preço é definido de acordo com o escopo e a abordagem dos testes (black-box, gray-box ou white-box).
O que os entregáveis incluem?
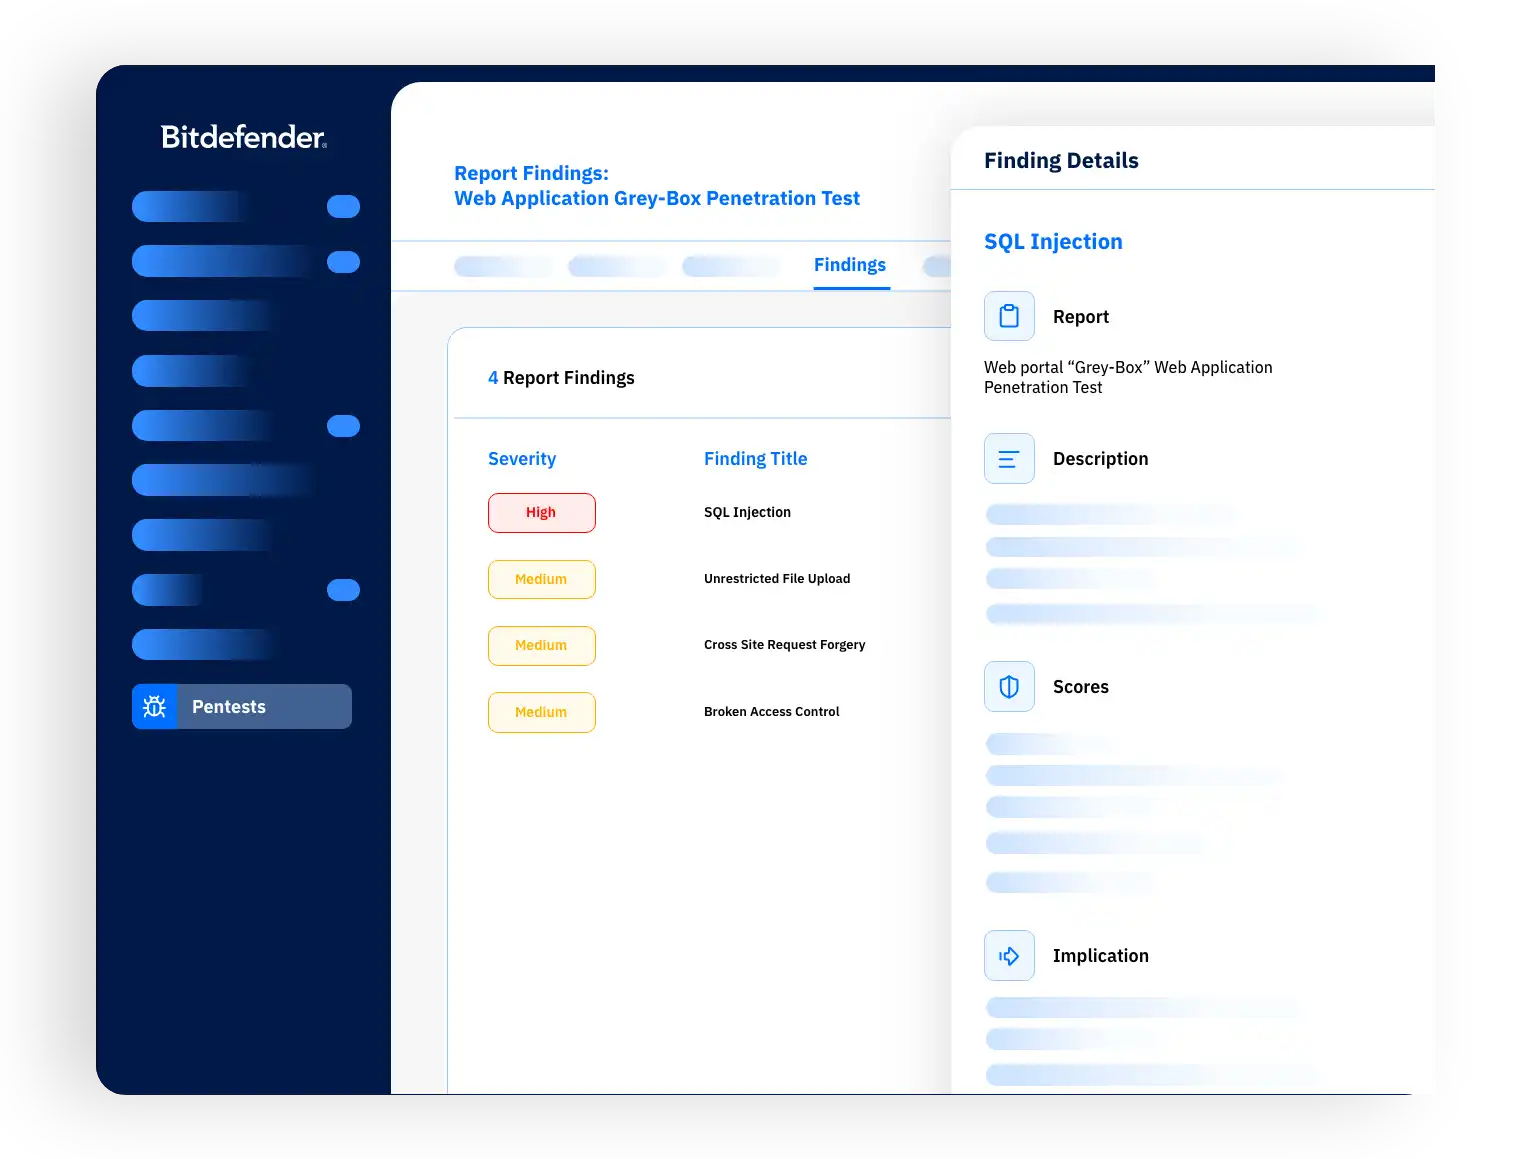
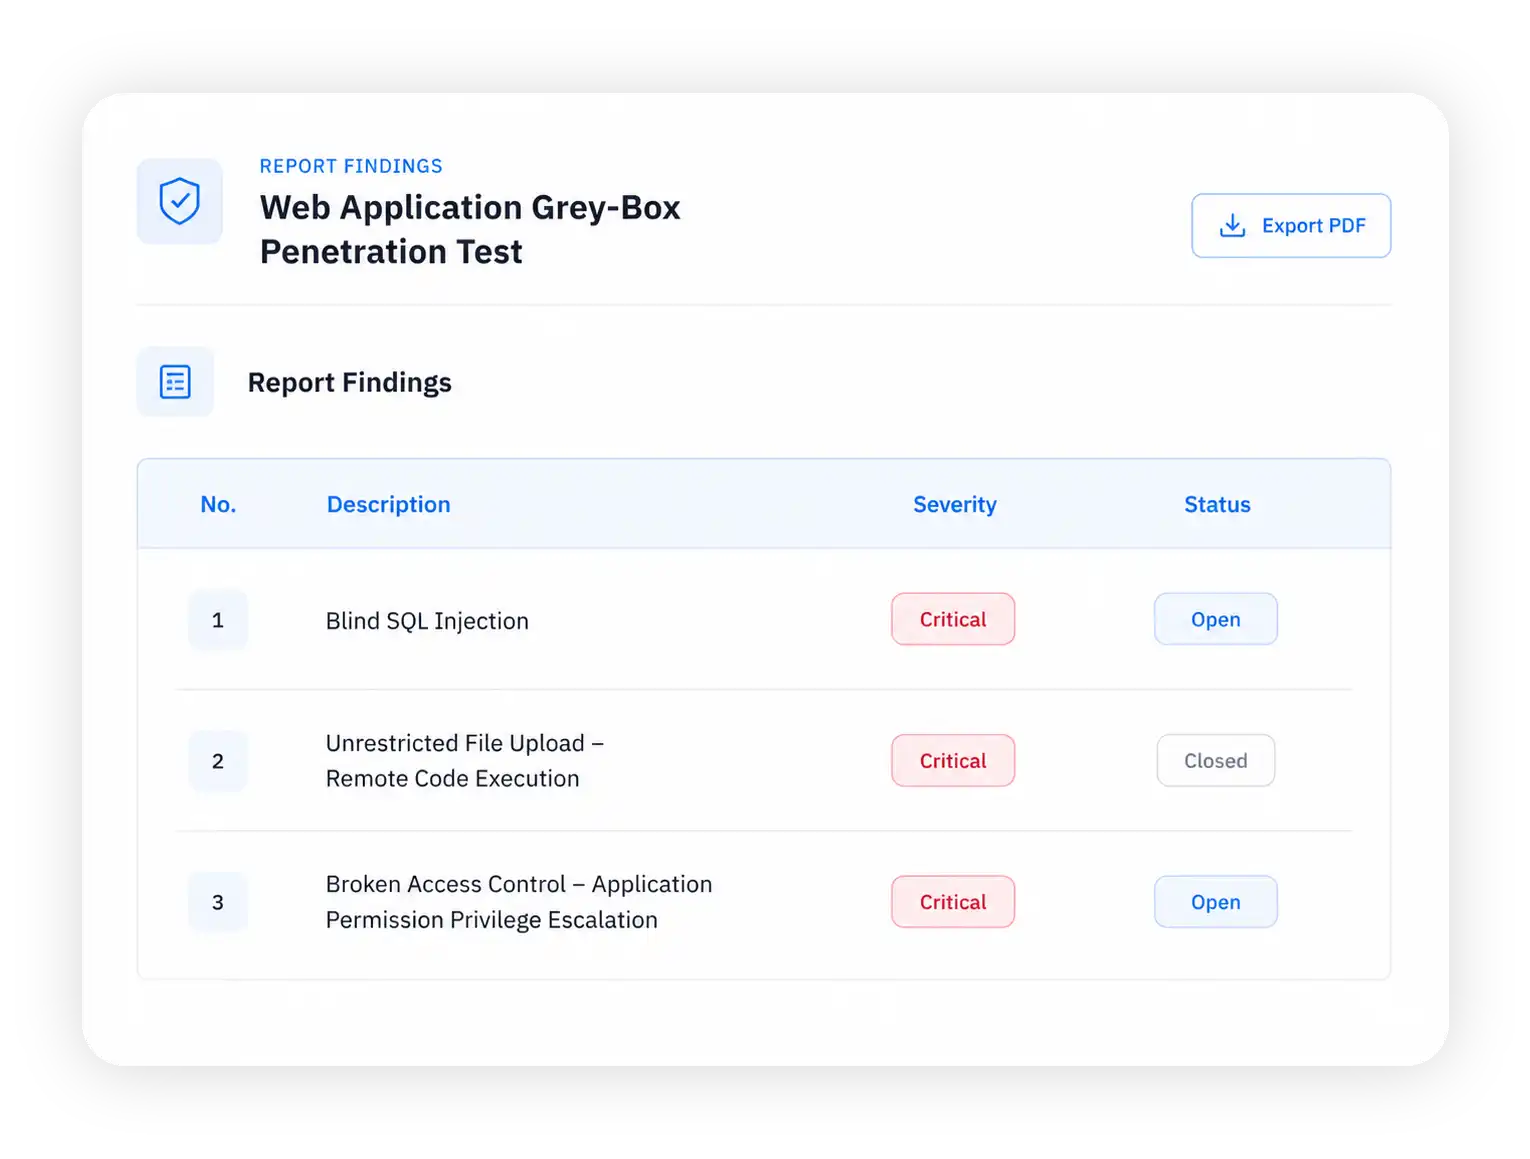
Nosso relatório inclui um resumo executivo, conclusões detalhadas priorizadas por pontuação CVSS, provas de exploração, análise de impacto e medidas corretivas práticas, além de um comunicado para as partes interessadas.
Quando devemos realizar uma avaliação de segurança de LLMs?
As avaliações podem ser realizadas antes da implantação, durante a integração de novos componentes ou para validar a segurança de uma aplicação de IA existente.
Qual é a diferença entre uma abordagem manual de testes de invasão e uma abordagem totalmente automatizada?
Os penetration testings manuais são conduzidos por especialistas em segurança, com precisão e intervenção humana. Os penetration testings automatizados são conduzidos por software. Ambos tentam explorar vulnerabilidades para comprovar o que um invasor poderia fazer. A diferença está na velocidade e na profundidade dos testes. A abordagem da Bitdefender, conduzida por consultores, combina a experiência em testes manuais com o uso responsável de análises automatizadas e explorações assistidas por IA.
O que recebemos após a avaliação?
Você recebe os resultados classificados por nível de risco e recomendações de correção priorizadas.
Proteja seus sistemas de IA. Fale com um especialista hoje mesmo.
Visualize os riscos da IA em todo o seu ambiente para adotar e expandir com confiança.