AI-kwetsbaarheden remediëren
Elk engagement wordt afgestemd op het ontwerp, de logica en het zakelijke doel van uw AI-implementatie om hiaten te identificeren die aanvallers in staat kunnen stellen modelgedrag te manipuleren of verbonden systemen te misbruiken.
Geautomatiseerd testen, deskundige advies
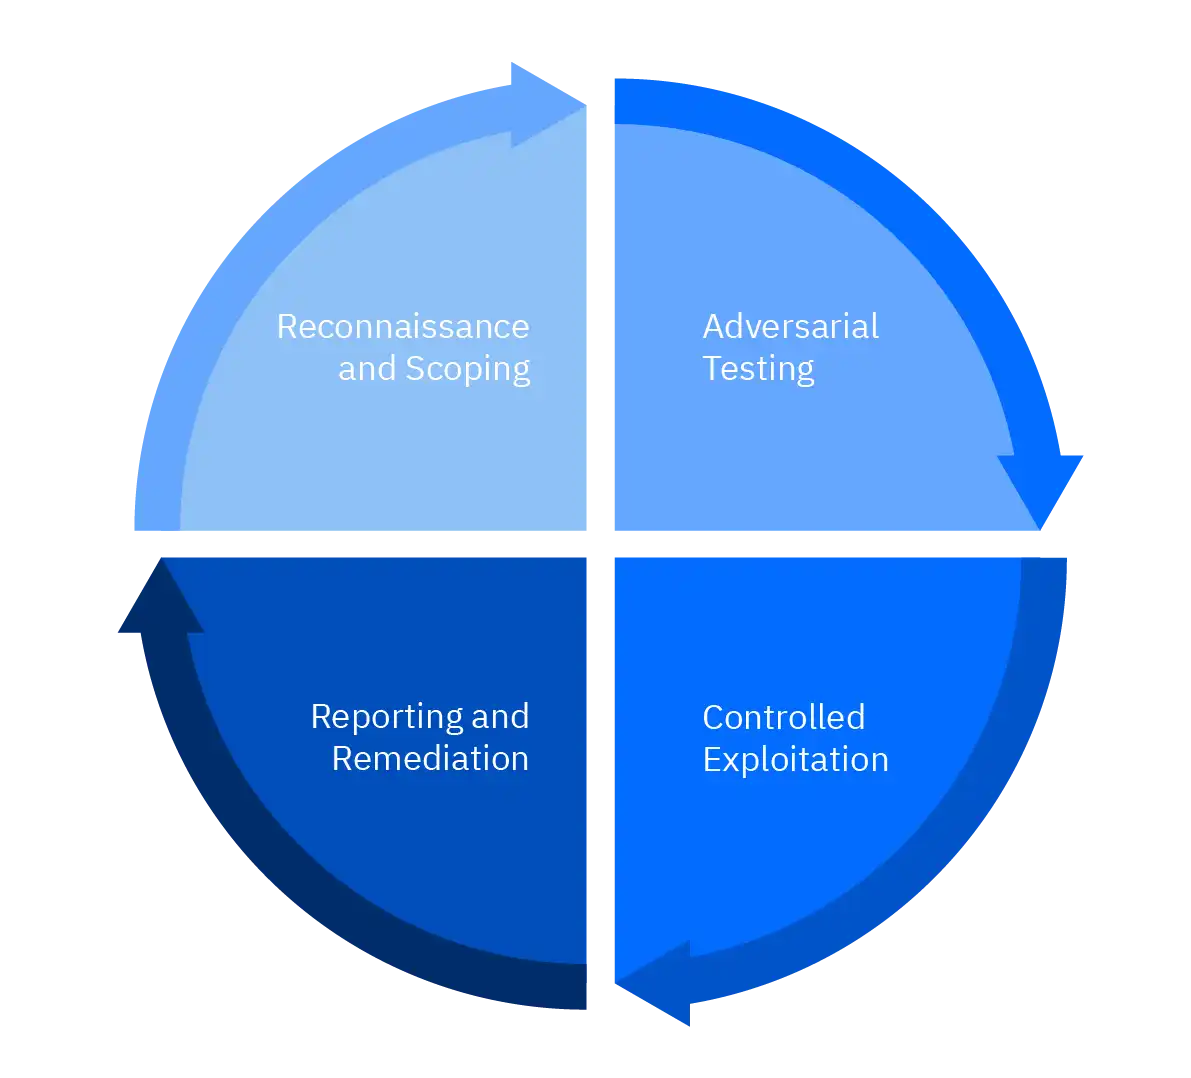
Naast gecontroleerde exploitatie beoordelen onze consultants hoe uw LLM-applicaties input verwerken, antwoorden genereren en interactie hebben met interne gegevens, externe tools, API's en bedrijfsworkflows.
Geprioriteerde aanbevelingen
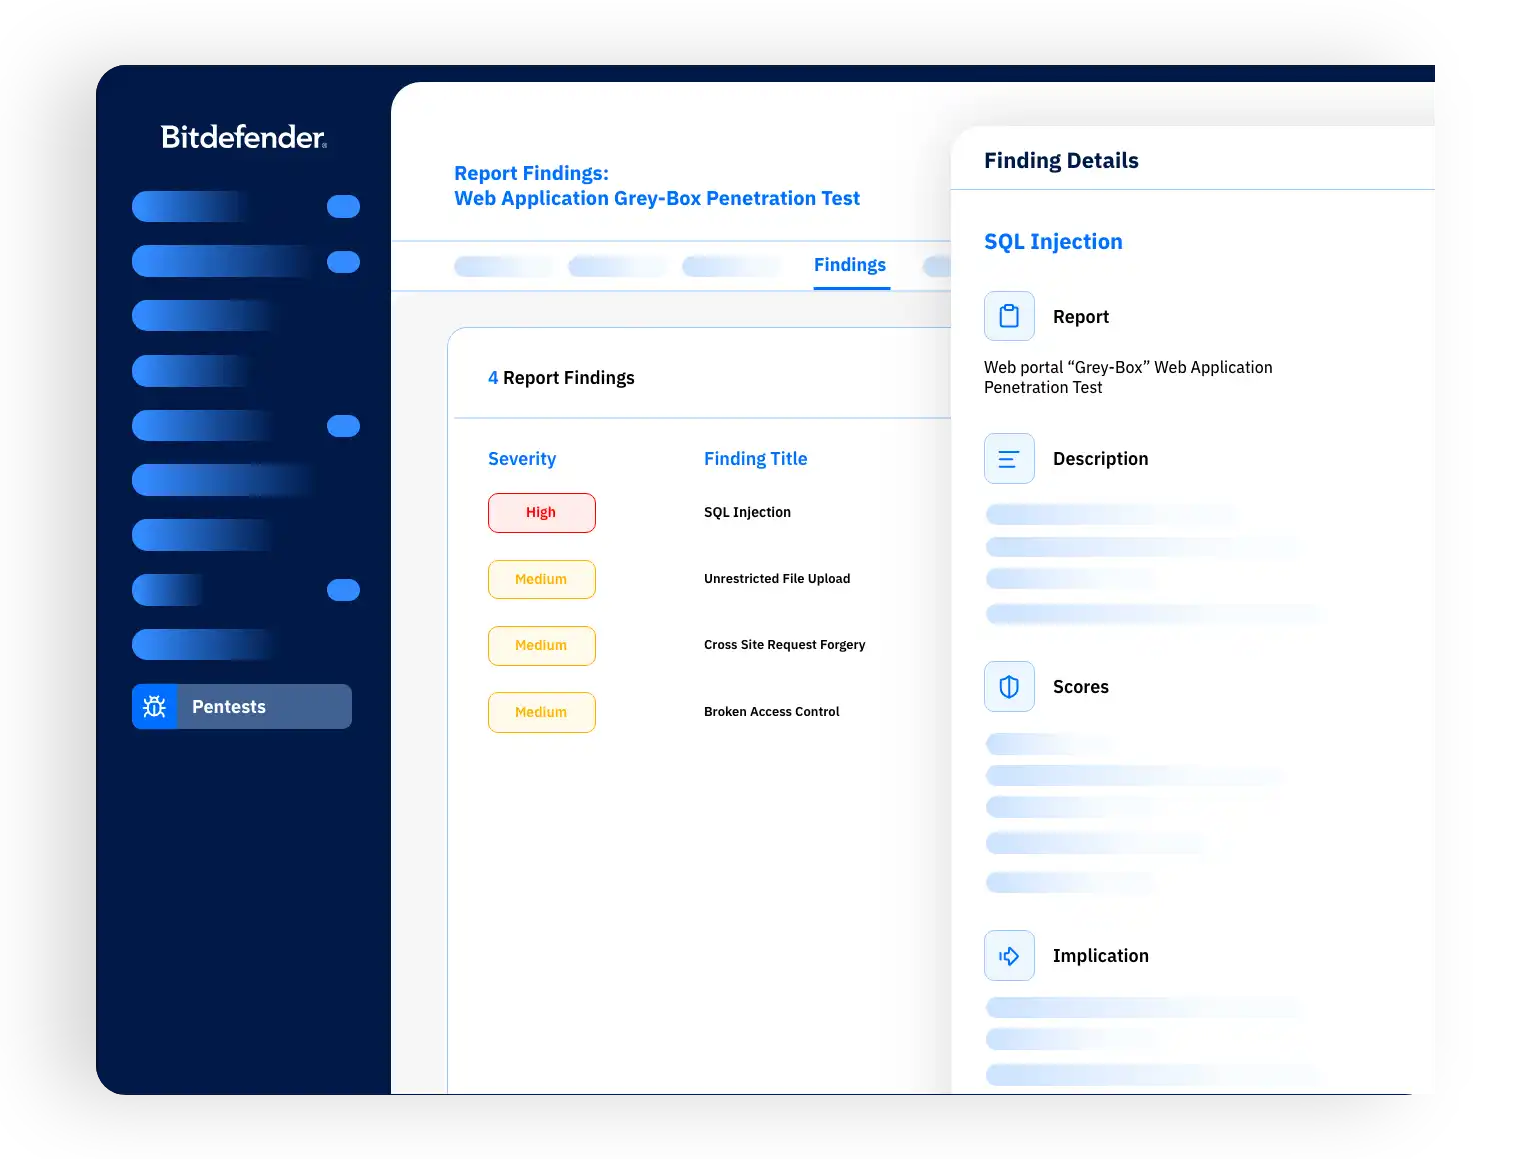
De beoordeling levert praktische, op bewijs gebaseerde inzichten in uw AI-beveiligingspositie, waarmee uw beveiligings-, engineering- en risicoteams de impact van kwetsbaarheden kunnen begrijpen en de remediëring kunnen prioriteren.
Start aanvalssimulaties op uw apps, infrastructuur, cloud en hardware
Bitdefender beschikt over meer dan 25 jaar expertise op het gebied van cyberbeveiliging en naleving van alle belangrijke beveiligingsnormen, in diverse sectoren.
Onze consultants op het gebied van offensieve beveiliging beschikken over erkende certificeringen in de sector, waaronder de OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) en AWS Certified Solutions Architect – Associate.


Geïntegreerd met Supporting Security-diensten
Ondersteund door wereldwijde expertise op het gebied van cyberbeveiliging
Wanneer kritieke bedrijfsmiddelen niet worden getest, kan het aantal kwetsbaarheden dat kan worden misbruikt toenemen, waardoor de risicoblootstelling toeneemt en bredere transformatie-initiatieven worden vertraagd. Bitdefender kan u helpen met een CREST-geaccrediteerd team met geavanceerde certificeringen en een bewezen staat van dienst in het uitvoeren van honderden tests voor organisaties van alle groottes. U kan het volgende verwachten:
Waarom Bitdefender?
-

Inzicht krijgen in AI-specifieke risico's over modellen, prompts, API's, agenten, gegevenspijplijnen, plugins en verbonden workflows.
-
Identificeren van kwetsbaarheden voordat aanvallers dat doen, van prompt injection en jailbreaks tot gegevenslekkage, te ruime bevoegdheden van AI-agenten, onveilige outputs en misbruik van tools.
-
Valideren van AI-implementaties vóór productie of bredere toepassing door geautomatiseerde scanning gecombineerd met door experts geleide adversarial testing.
-
Begrijpen van de zakelijke impact van AI-zwaktes in de praktijk op gevoelige gegevens, systemen, gebruikers en operaties binnen een gecontroleerde reikwijdte van de tests.
-
Versterken van de beveiliging en het beheer van AI met bevindingen die gericht kunnen worden aangepakt, waaronder ernstbeoordelingen, bewijs, reproductiestappen en begeleiding bij remediëring.
Veelgestelde vragen
Op welke soorten AI-risico's test Bitdefender?
Prompt injection, jailbreaks, blootstelling van gevoelige gegevens, te ruime bevoegdheden van AI-agenten, onveilige output, misbruik van tools, zwakke plekken in RAG en API- of pluginrisico's. Als u twijfelt, neem dan contact op met ons team van experts om de reikwijdte van de tests te bespreken.
Zal testen onze productieomgeving beïnvloeden?
In lijn met uw bedrijfsdoelstellingen worden tests uitgevoerd binnen een afgesproken reikwijdte, waarbij kwetsbaarheden op gecontroleerde wijze worden uitgebuit om ze veilig te valideren en uw potentiële risicopositie te begrijpen.
Bij welke AI-beveiligingsframeworks sluit Bitdefender zich aan?
Bevindingen en aanbevelingen kunnen worden gekoppeld aan erkende frameworks zoals de OWASP Top 10 voor Large Language Model-applicaties en MITRE ATLAS.
Hoe bepaalt u de omvang en prijs van opdrachten?
We beginnen met een doelgerichte verkenning (doelstelling, bedrijfsmiddelen, aanpak, beperkingen, budgetten) en stellen man-dagen voor op basis van diepgang en breedte. De prijsstelling is afgestemd op de reikwijdte en de methode van de tests (zwart/grijs/wit vakje).
Wat omvatten de te leveren resultaten?
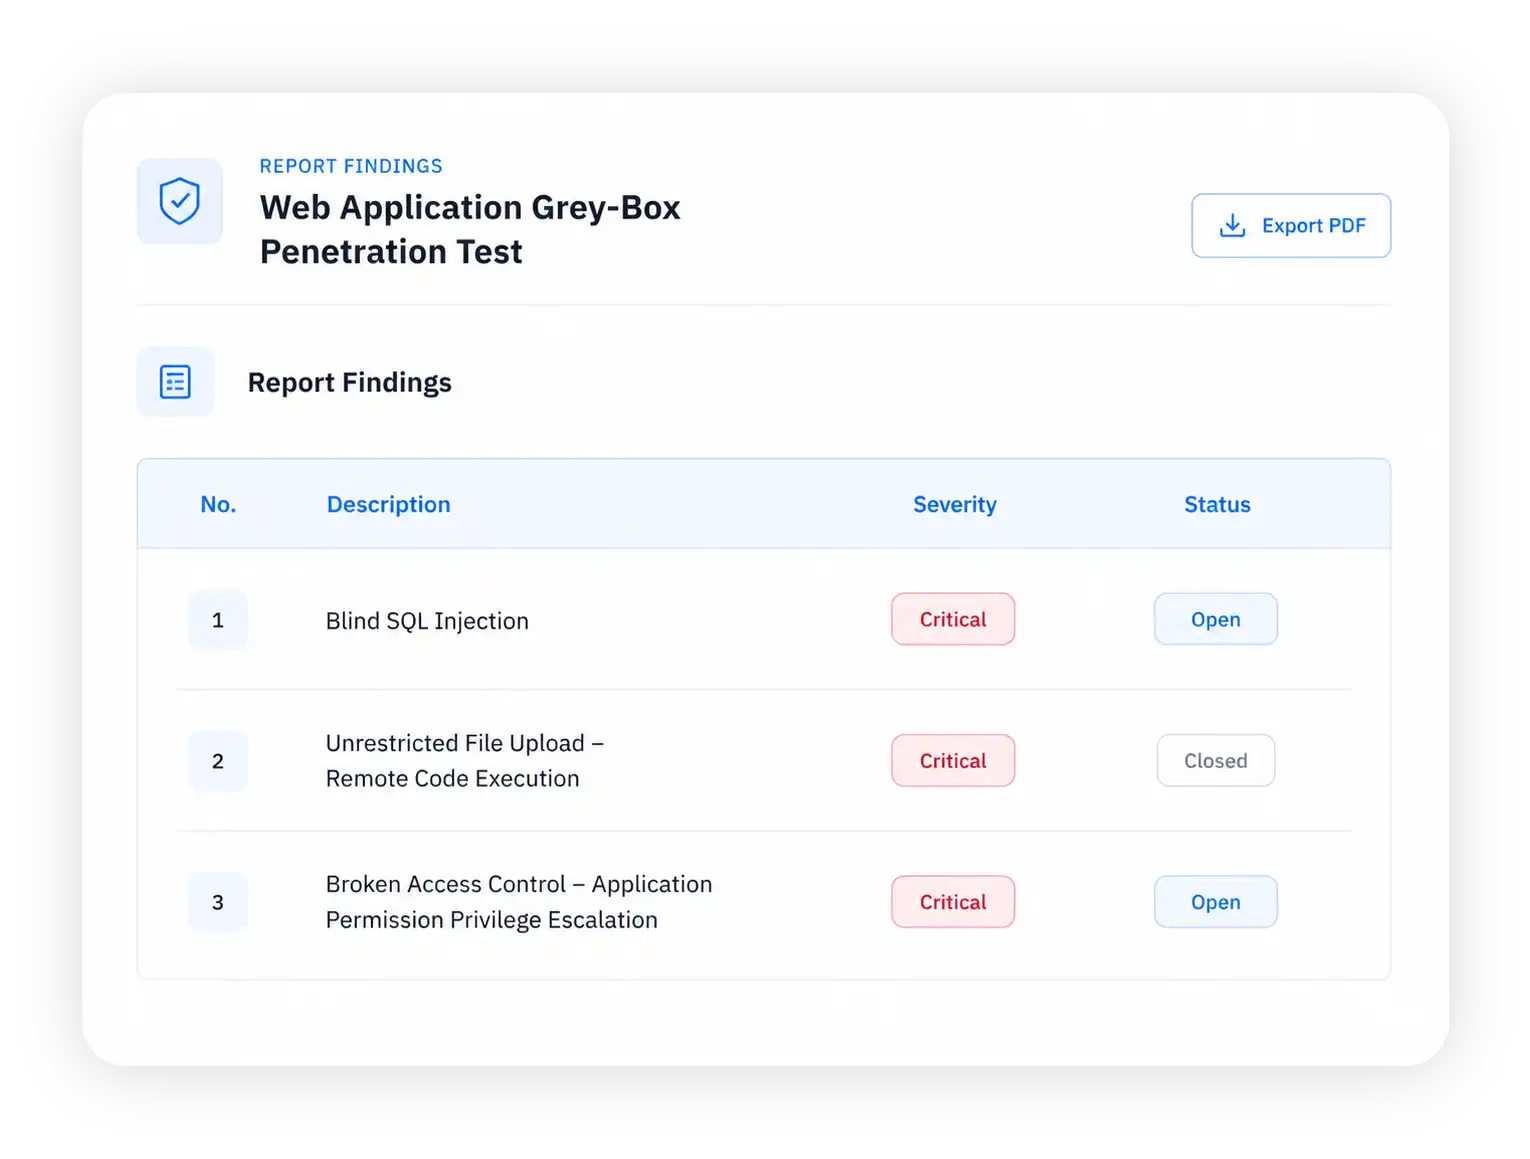
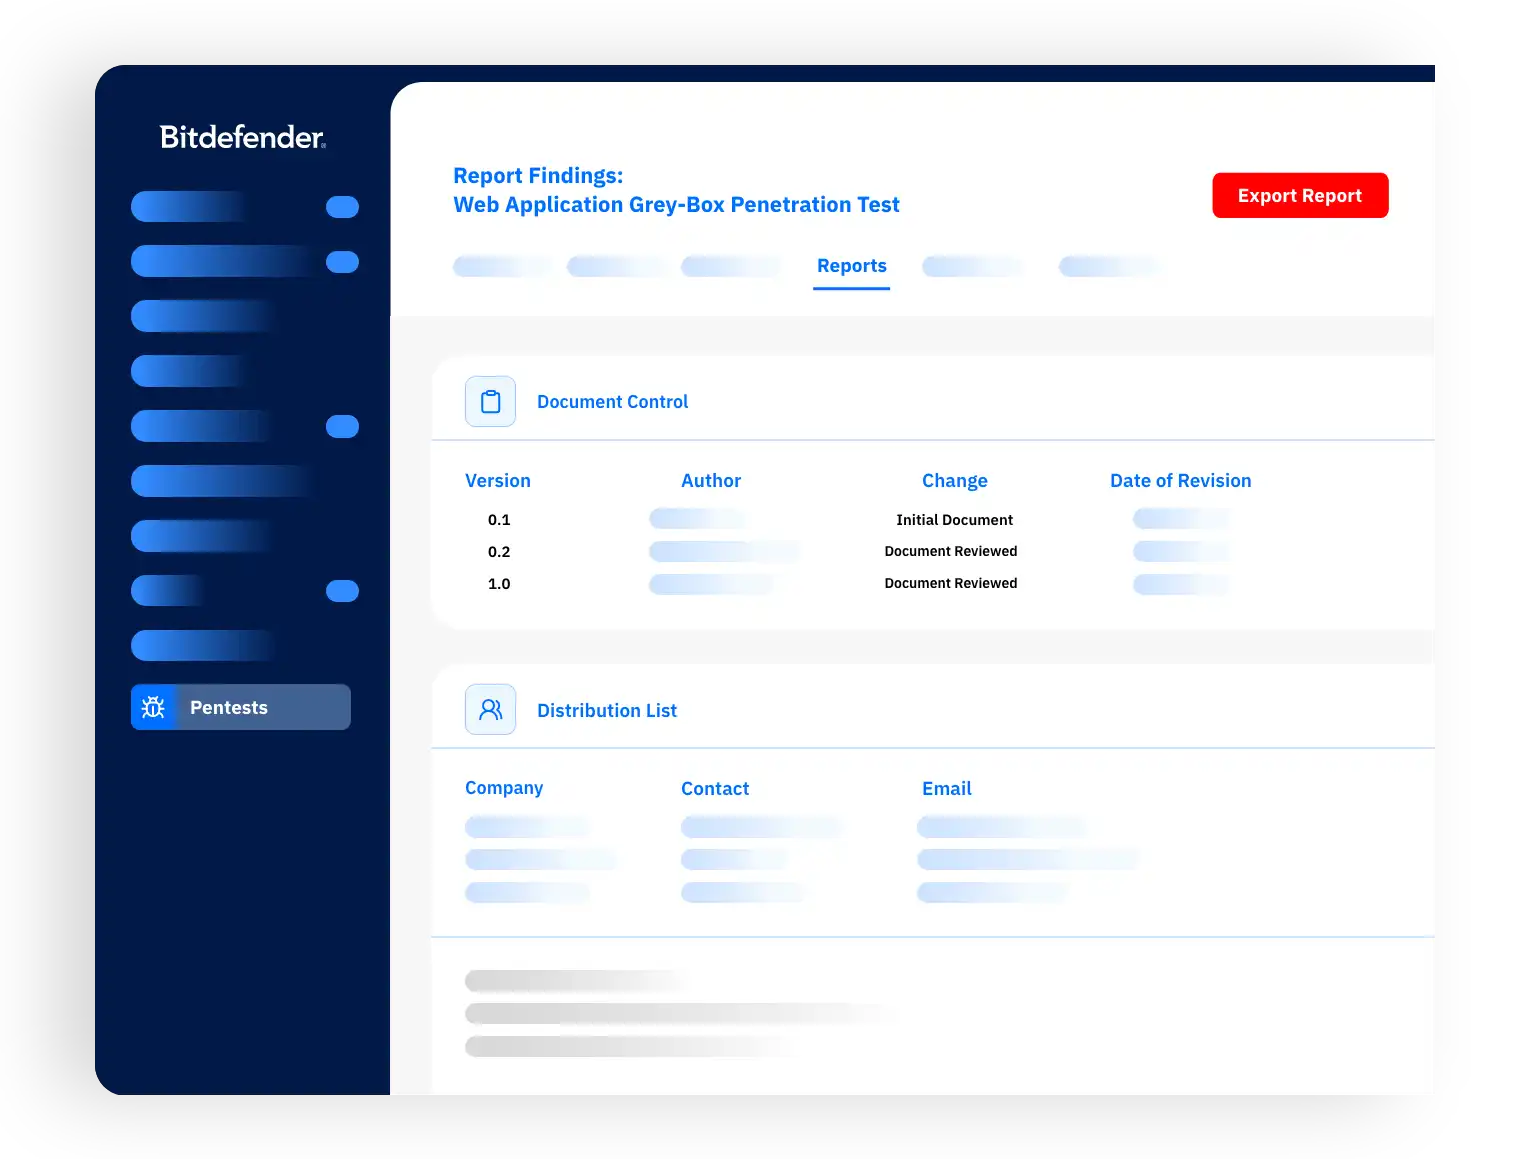
Ons rapport bevat een samenvatting van de leiding, gedetailleerde bevindingen gerangschikt op basis van CVSS-scores, bewijs voor misbruik, impactanalyse en uitvoerbare herstelmaatregelen, en zelfs een verslag voor belanghebbenden.
Wanneer moeten we een beveiligingsbeoordeling van LLM uitvoeren?
Beoordelingen kunnen helpen vóór de implementatie, het toevoegen van nieuwe integraties of het valideren van de beveiliging van een bestaande AI-applicatie.
Wat is het verschil tussen een handmatige Penetration Testing-methode en een volledig geautomatiseerde?
De handmatige Penetration Testing wordt door mensen geleid en met precisie uitgevoerd door bekwame ethische hackers. Geautomatiseerde Penetration Testing is software-geleid. Beide proberen echte exploitatie te gebruiken om te bewijzen wat een aanvaller kan doen, dus het verschil zit in snelheid en diepte. De door consultants geleide aanpak van Bitdefender combineert expertise in handmatig testen, ondersteund door verantwoord gebruik van AI-ondersteunde geautomatiseerde scans en exploitatie.
Wat ontvangen we na de beoordeling?
U ontvangt bevindingen op basis van een risicobeoordeling en geprioriteerde begeleiding bij remediëring.
Beveilig uw AI-systemen. Spreek vandaag nog met een expert.
Krijg inzicht in AI-risico’s binnen uw volledige omgeving, zodat u AI met vertrouwen kan invoeren en opschalen.