KI-Schwachstellen beheben
Jedes Projekt wird individuell auf das Design, die Logik und den Geschäftszweck Ihrer KI-Implementierung zugeschnitten. So identifizieren wir Lücken, über die Angreifer das Modellverhalten manipulieren oder angebundene Systeme missbrauchen könnten.
Automatisierte Tests, fundierte Expertenberatung
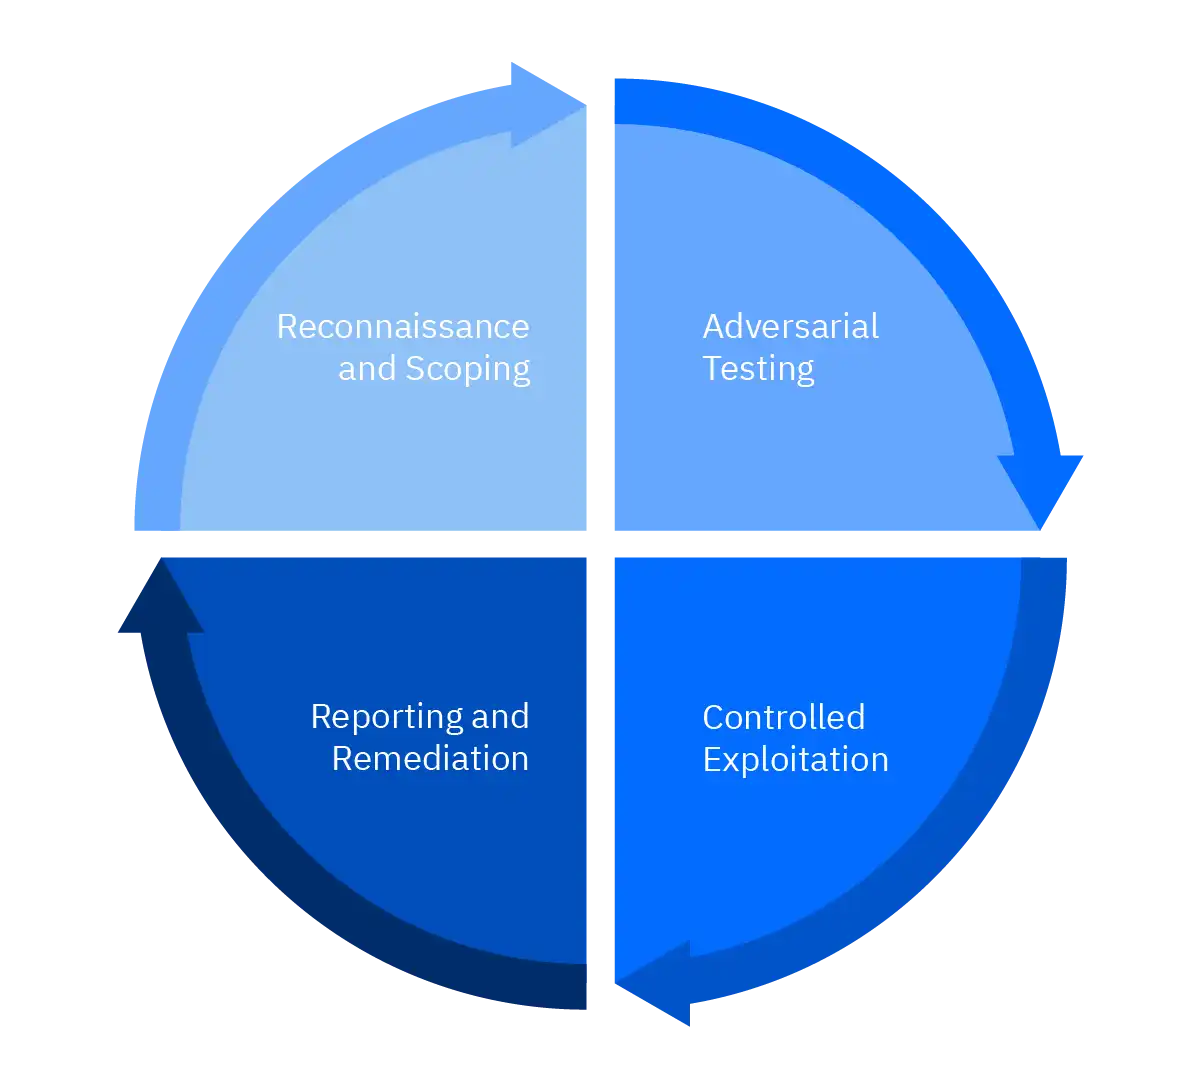
Neben der kontrollierten Ausnutzung von Schwachstellen prüfen unsere Berater, wie Ihre LLM-Anwendungen Eingaben verarbeiten, Antworten generieren und mit internen Daten, externen Tools, APIs sowie Geschäftsprozessen interagieren.
Priorisierte Empfehlungen
Die Prüfung liefert praxisnahe, evidenzbasierte Einblicke in Ihre KI-Sicherheitslage. Das unterstützt Ihre Sicherheits-, Entwicklungs- und Risikoteams dabei, die Tragweite von Schwachstellen zu verstehen und Behebungsmaßnahmen gezielt zu priorisieren.
*Quelle: Bitdefender Cybersecurity Assessment 2026 – weltweite Erkenntnisse von 1.200 IT- und Cybersicherheitsexperten.
Starten Sie Angriffssimulationen für Ihre Anwendungen, Infrastruktur, Cloud und Hardware
Bitdefender bringt über 25 Jahre Erfahrung im Bereich Cybersicherheit und Compliance in allen wichtigen Sicherheitsstandards und Branchen mit.
Unsere Berater für Offensive Security verfügen über anerkannte Branchenzertifizierungen, darunter OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) und AWS Certified Solutions Architect – Associate.


Integriert in unterstützende Sicherheitsdienste
Unterstützung durch globales Know-how bei der Cybersicherheit
Werden kritische Systeme nicht getestet, kann die Zahl ausnutzbarer Schwachstellen zunehmen, was wiederum das Risiko erhöht und umfassendere Transformationsinitiativen verlangsamt. Bitdefender kann Ihnen mit einem CREST-akkreditierten Team mit relevanten Zertifizierungen und nachweislicher Erfahrung in der Durchführung hunderter Tests für Unternehmen jeder Größe zur Seite stehen. Das können Sie erwarten:
Was spricht für Bitdefender?
-

Gewinnen Sie Transparenz über KI-spezifische Risiken für Ihre Modelle, Prompts, APIs, Agenten, Daten-Pipelines, Plug-ins und angebundenen Workflows.
-
Identifizieren Sie Schwachstellen, bevor Angreifer es tun, von Prompt Injection und Jailbreaks bis hin zu Datenlecks, übermäßiger Autonomie (Excessive Agency), unsicheren Ausgaben und Tool-Missbrauch.
-
Validieren Sie KI-Implementierungen vor dem Produktivstart oder einer breiteren Einführung durch automatisierte Scans in Kombination mit von Experten durchgeführten Angriffssimulationen (Adversarial Testing).
-
Verstehen Sie die realen geschäftlichen Auswirkungen von KI-Schwachstellen auf sensible Daten, Systeme, Benutzer und den laufenden Betrieb innerhalb eines kontrollierten Testumfangs.
-
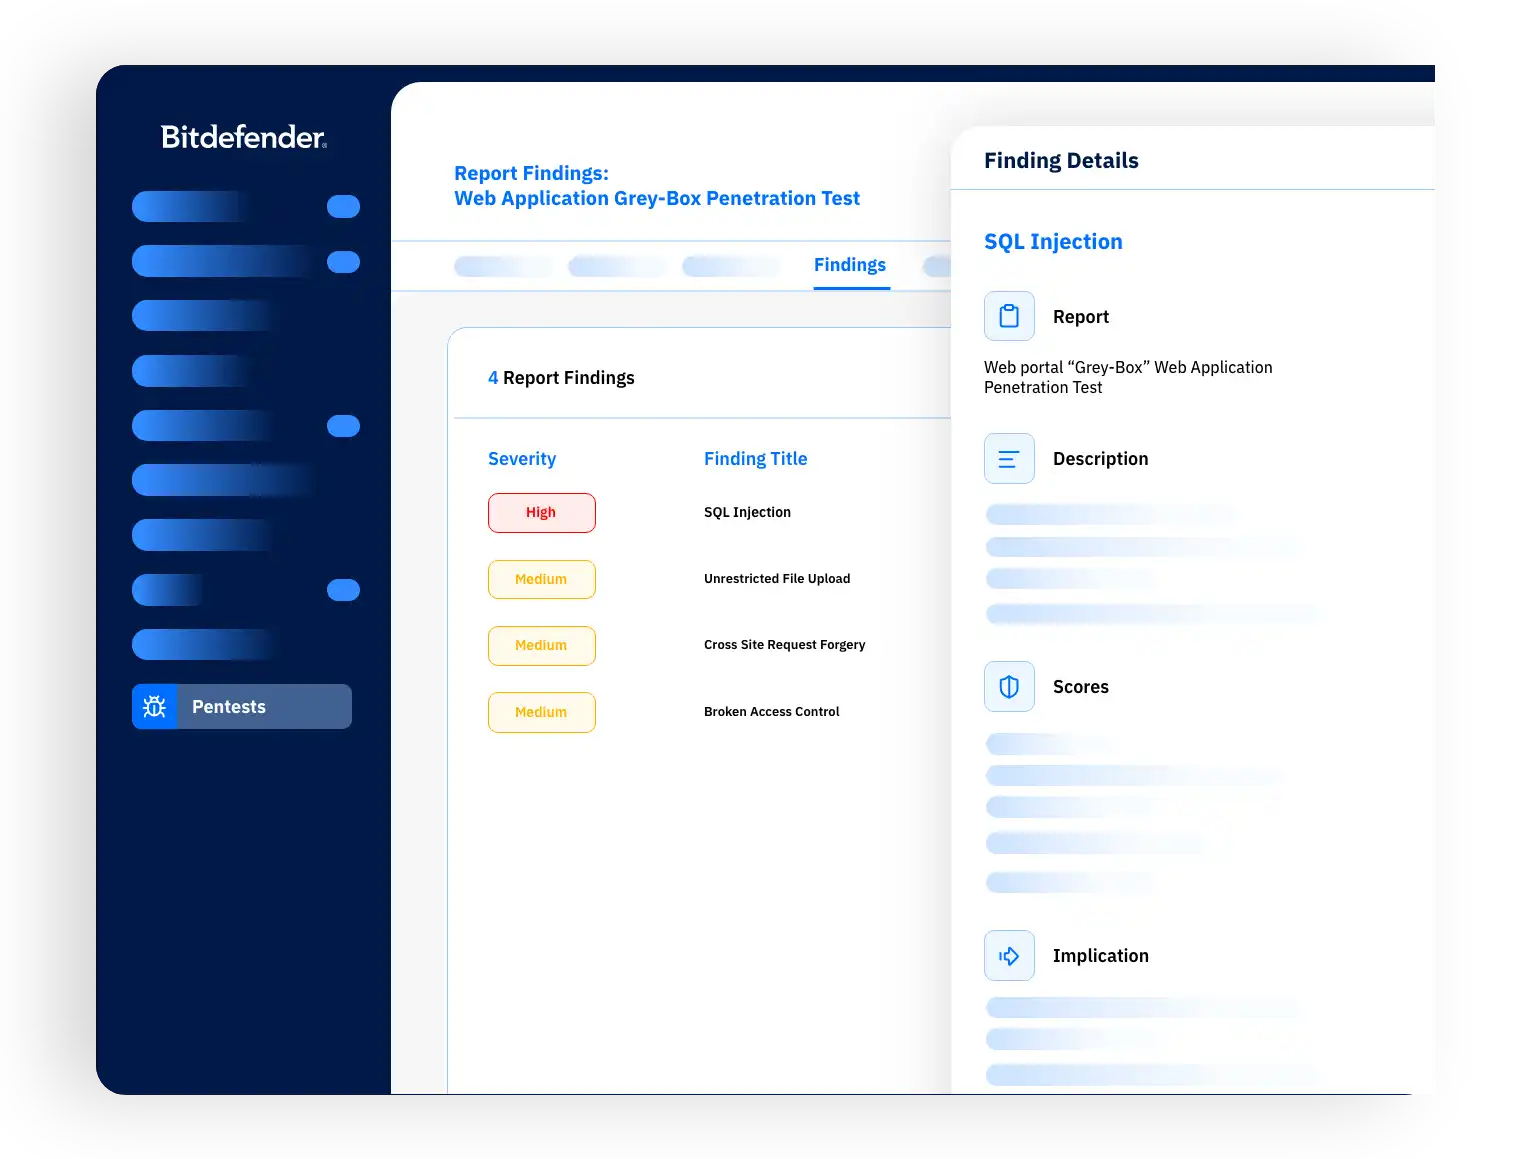
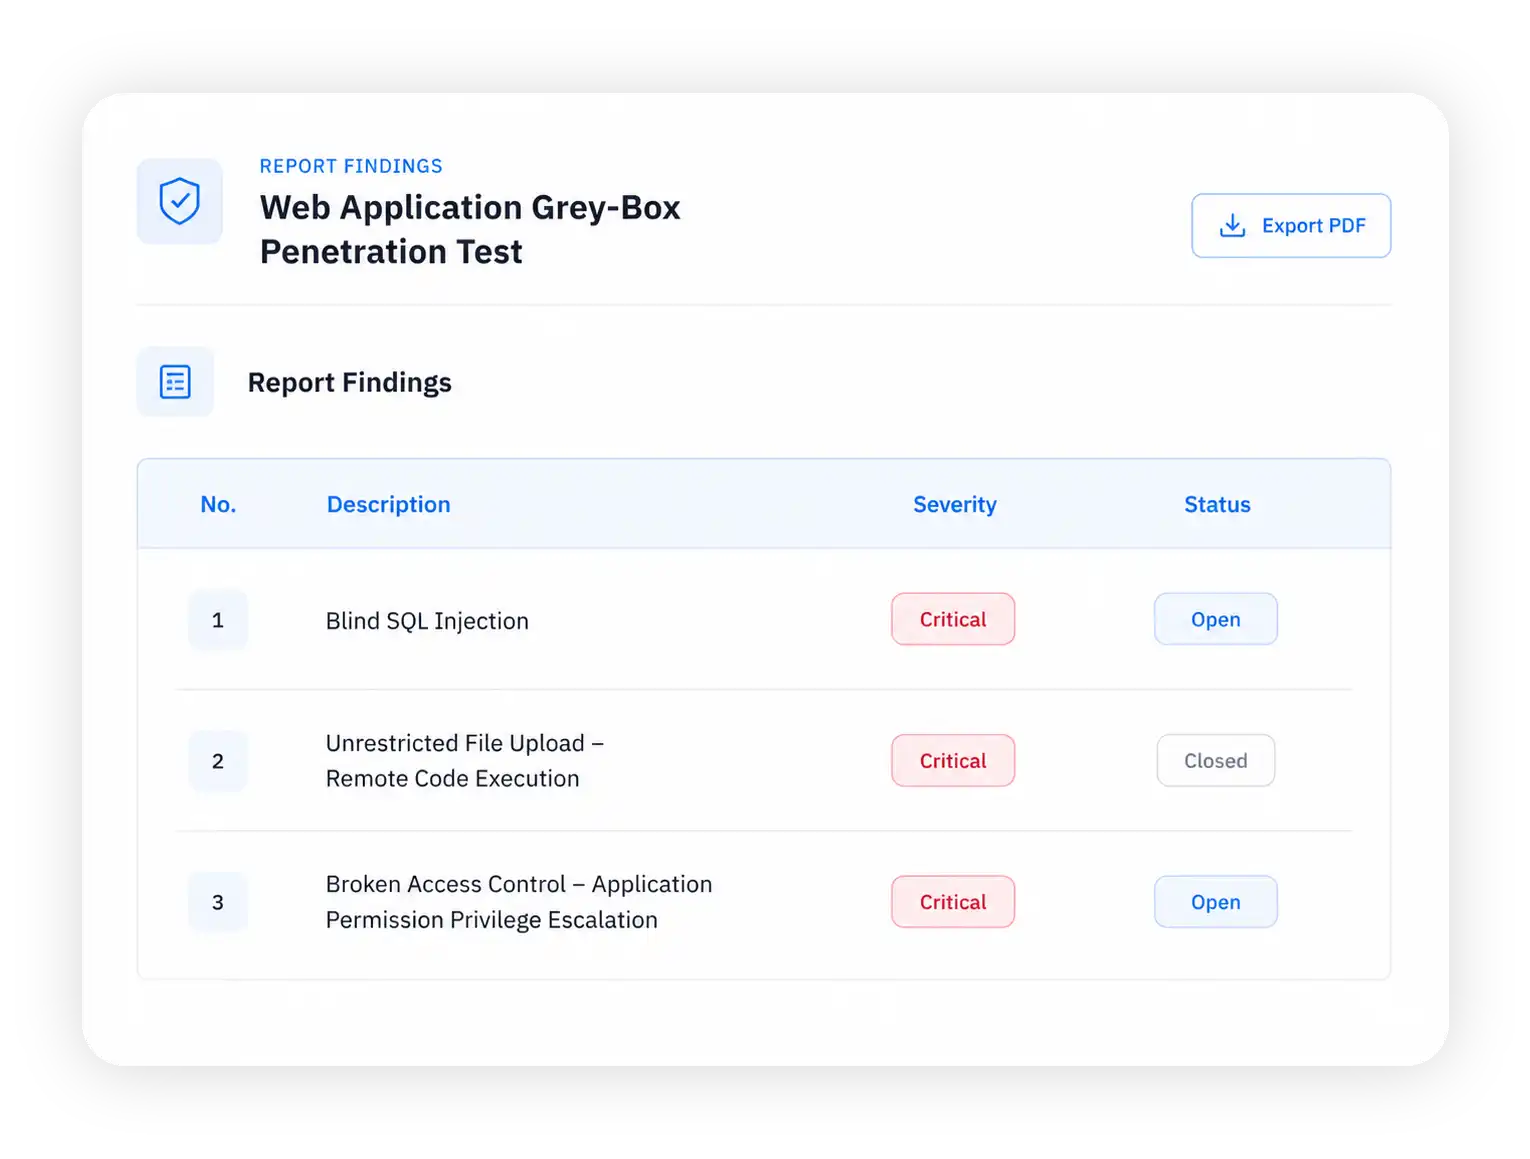
Stärken Sie Ihre KI-Sicherheit und -Governance mit konkreten Feststellungen, einschließlich Schweregradbewertungen, Nachweisen, Schritten zur Reproduktion und Handlungsempfehlungen zur Behebung.
FAQ
Auf welche Arten von KI-Risiken testet Bitdefender?
Prompt Injection, Jailbreaks, Offenlegung sensibler Daten, übermäßige Autonomie (Excessive Agency), unsichere Ausgaben, Tool-Missbrauch, RAG-Schwachstellen sowie API- oder Plug-in-Risiken. Wenn Sie sich nicht sicher sind, wenden Sie sich gerne an unser Expertenteam, um den geeigneten Testumfang zu besprechen.
Beeinträchtigen die Tests unsere Produktivumgebung?
Abgestimmt auf Ihre Geschäftsziele werden die Tests innerhalb eines vereinbarten Umfangs und durch kontrollierte Ausnutzung durchgeführt, um Schwachstellen sicher zu validieren und Ihre potenzielle Risikolage zu ermitteln.
An welchen KI-Sicherheits-Frameworks orientiert sich Bitdefender?
Feststellungen und Empfehlungen können mit anerkannten Frameworks wie den OWASP Top 10 for Large Language Model Applications und MITRE ATLAS abgeglichen werden.
Wie wird der Umfang von Projekten definiert und kalkuliert?
Wir beginnen mit einer zielorientierten Umfangsdefinition (Zielsetzung, Zielsysteme, Vorgehensweise, Einschränkungen, Budgets) und schlagen Personentage basierend auf Tiefe und Breite vor. Die Preisgestaltung richtet sich nach Umfang und gewähltem Testansatz (Black-Box-, Grey-Box- oder White-Box-Test).
Was umfasst der Leistungsumfang?
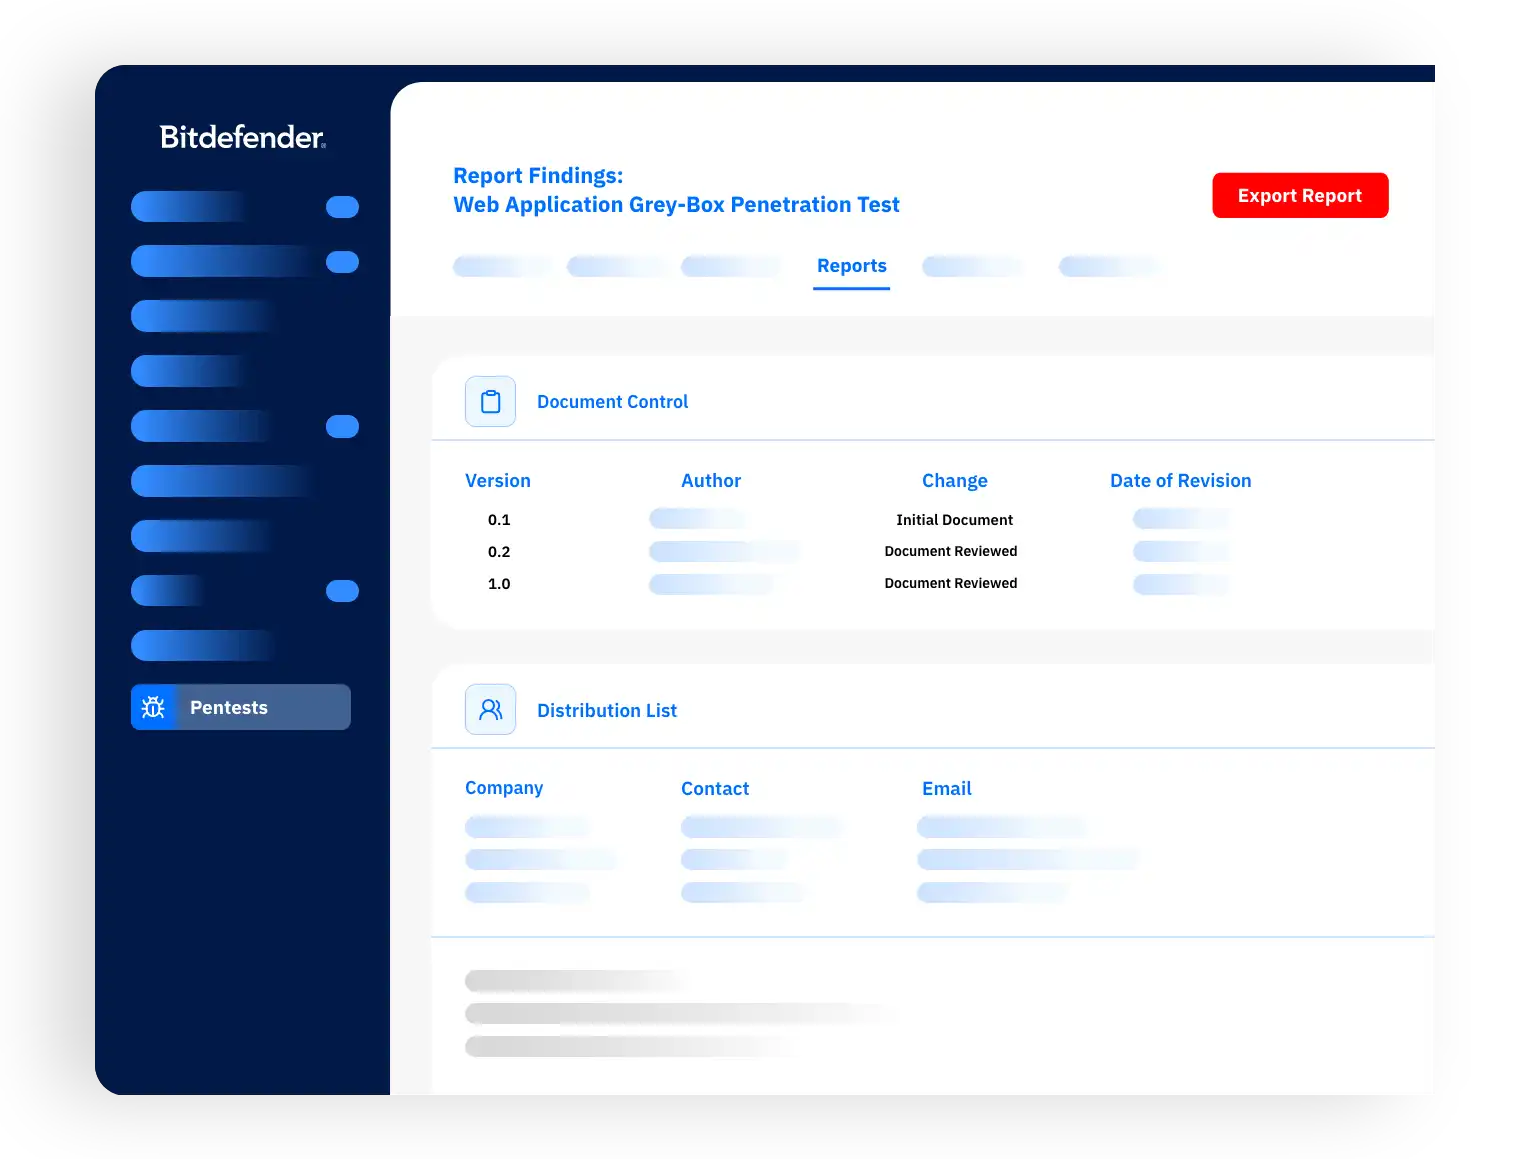
Unser Bericht enthält eine Kurzzusammenfassung, detaillierte, nach CVSS-Bewertungen priorisierte Ergebnisse, Exploit-Nachweise, eine Wirkungsanalyse sowie handlungsorientierte Abhilfemaßnahmen und sogar eine Zusammenfassung für Stakeholder.
Wann sollten wir eine LLM-Sicherheitsprüfung durchführen?
Eine solche Sicherheitsprüfung ist sinnvoll vor der Bereitstellung im Produktivbetrieb, beim Hinzufügen neuer Integrationen oder zur Validierung der Sicherheit einer bereits bestehenden KI-Anwendung.
Worin liegt der Unterschied zwischen einem manuellen und einem vollautomatisierten Penetrationstest?
Manuelle Penetrationstests werden von Menschen gesteuert und mit höchster Präzision von erfahrenen ethischen Hackern durchgeführt. Automatisierte Penetrationstests werden von Software gesteuert. Beide Ansätze versuchen eine reale Ausnutzung von Schwachstellen, um aufzuzeigen, was ein Angreifer anrichten könnte. Der Unterschied liegt somit in der Geschwindigkeit und der Prüftiefe. Der beratergestützte Ansatz von Bitdefender kombiniert manuelle Testexpertise mit dem verantwortungsvollen Einsatz KI-gestützter automatisierter Scans und Exploits.
Was erhalten wir nach Abschluss der Prüfung?
Sie erhalten risikobewertete Feststellungen sowie priorisierte Handlungsempfehlungen zur Behebung.
Sichern Sie Ihre KI-Systeme ab. Sprechen Sie noch heute mit einem Experten.
Erkennen Sie KI-Risiken in Ihrer gesamten Umgebung, um KI-Lösungen sicher einzuführen und auszubauen.