Angreifern die Angriffsfläche entziehen
Schließen Sie genau die Sicherheitslücken und Angriffspfade, die Angreifer real ausnutzen können, wehren Sie KI-gestützte Angriffe präventiv ab und weisen Sie über die Zeit eine messbare Risikoreduzierung nach.
Härtung automatisieren, Effizienz steigern
Die Systemhärtung passt sich selbstständig an jeden einzelnen Benutzer und dynamische Bedrohungen an. Ihr Team muss somit keine statischen Regeln und Ausnahmen mehr pflegen.
Proaktiv handeln ohne zusätzliche Komplexität
Wechseln Sie zu einer präventionsorientierten Sicherheitsstrategie mit einem Exposure Management für schlanke Teams: vereint in einer einzigen Lösung und nahtlos kombinierbar mit Ihren bestehenden Sicherheitstools.
Schwachstellen erkennen, priorisieren und beheben mit GravityZone Exposure Management
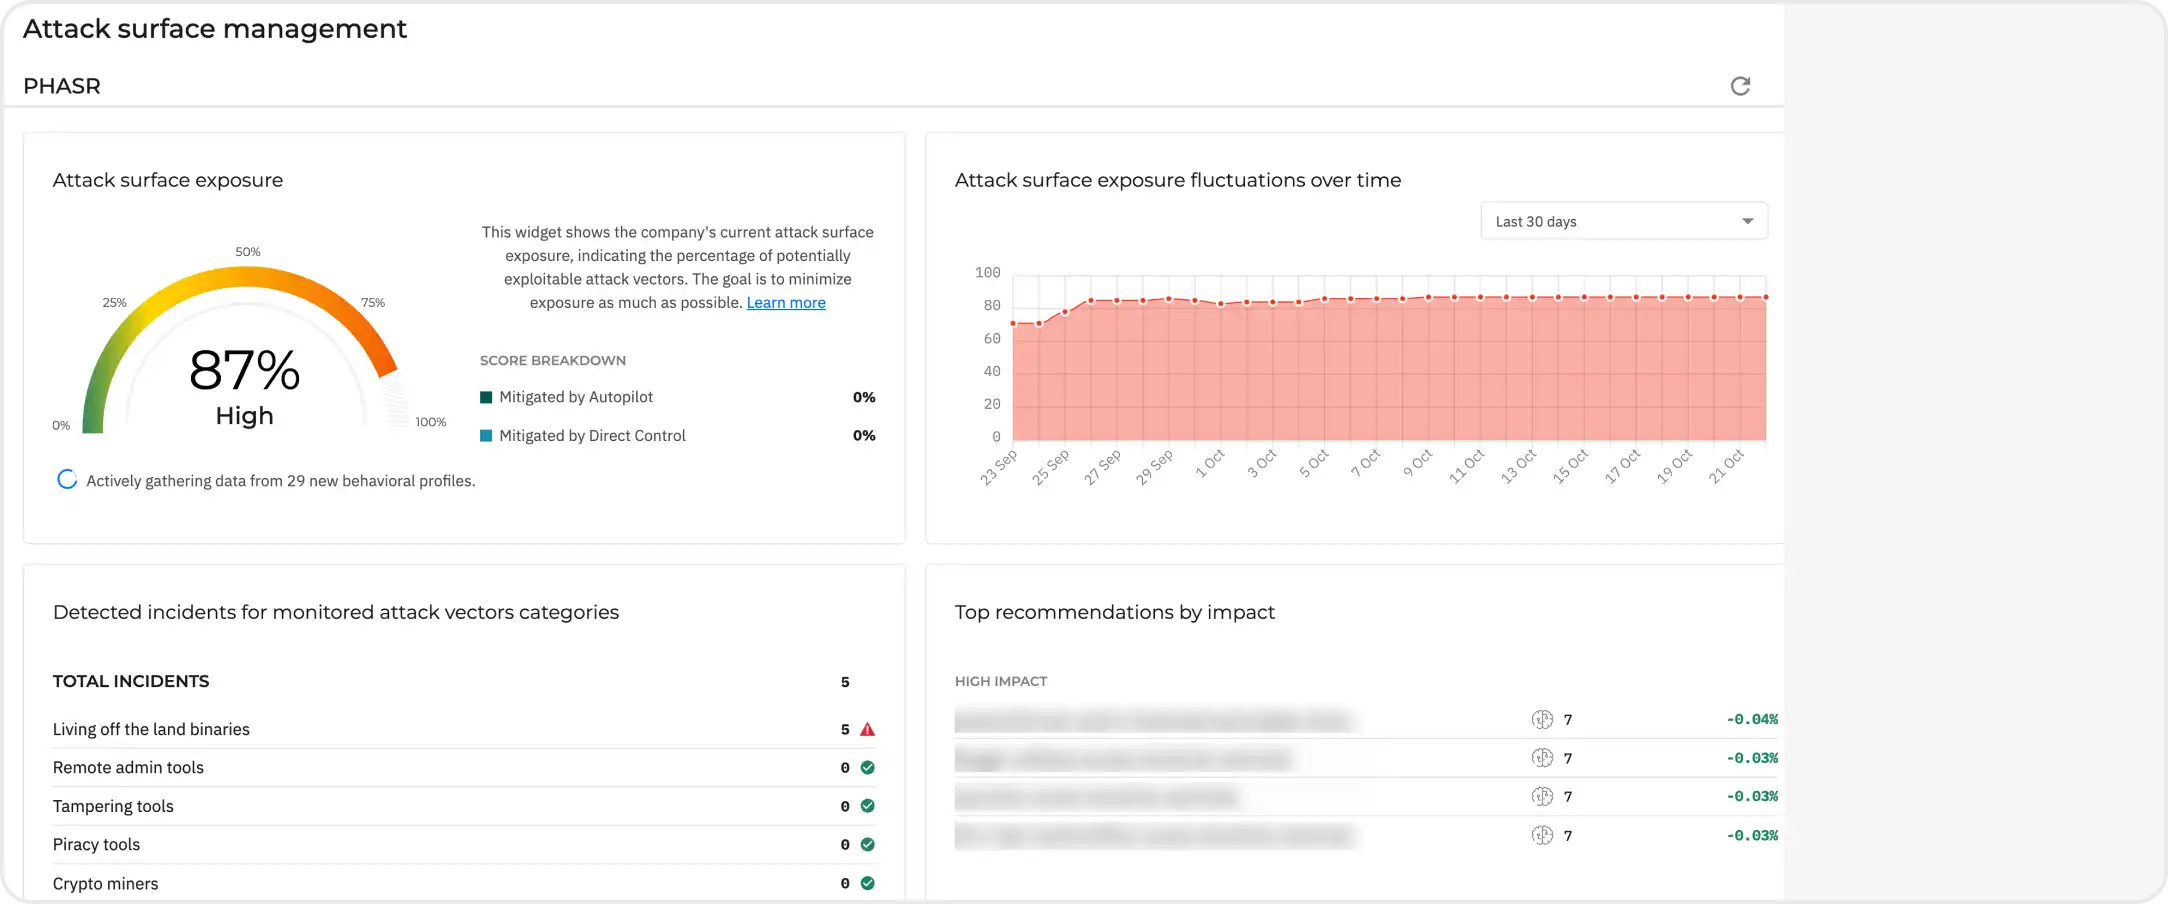
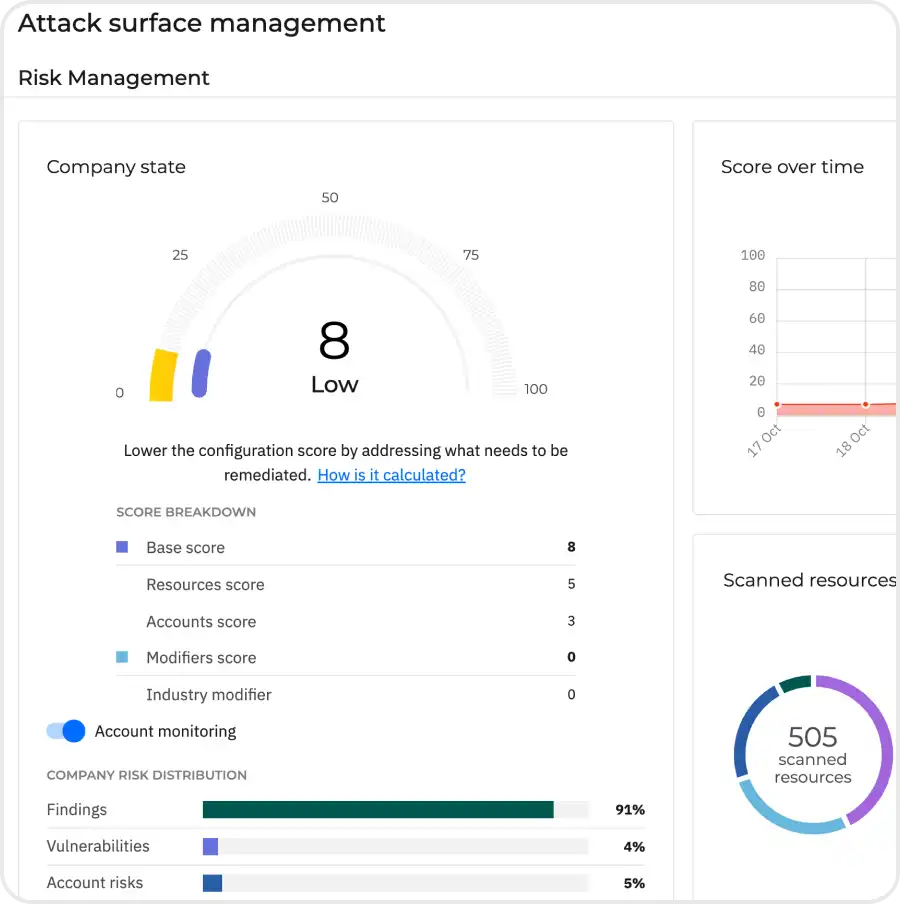
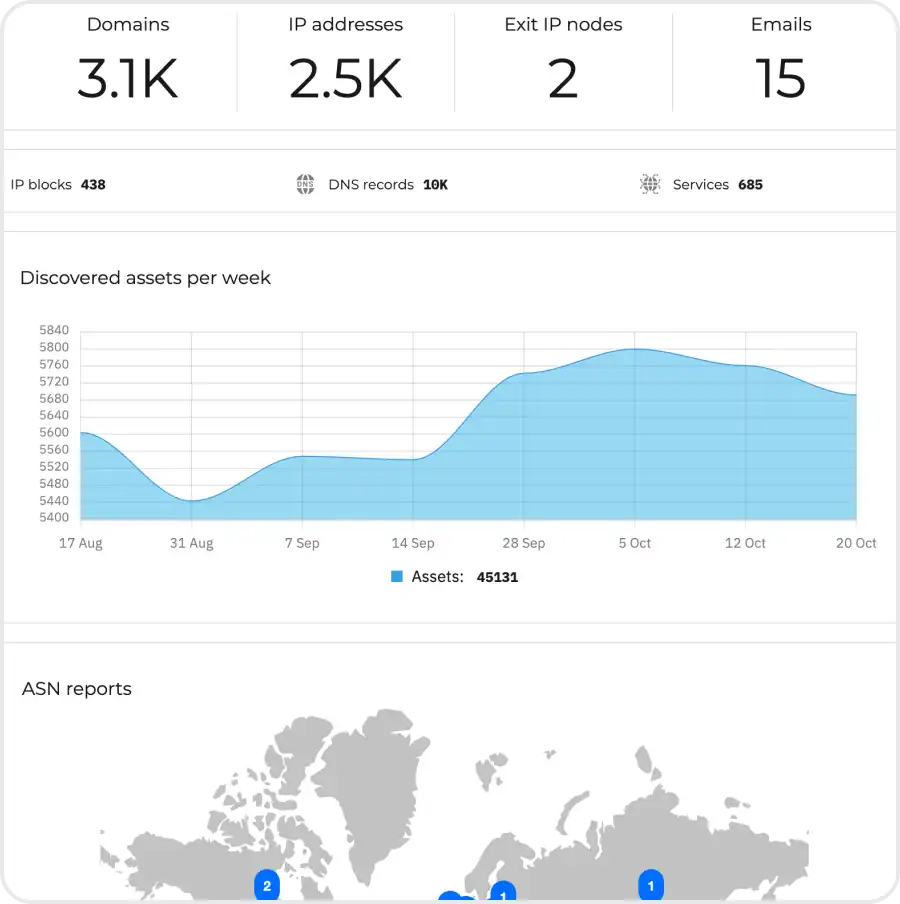
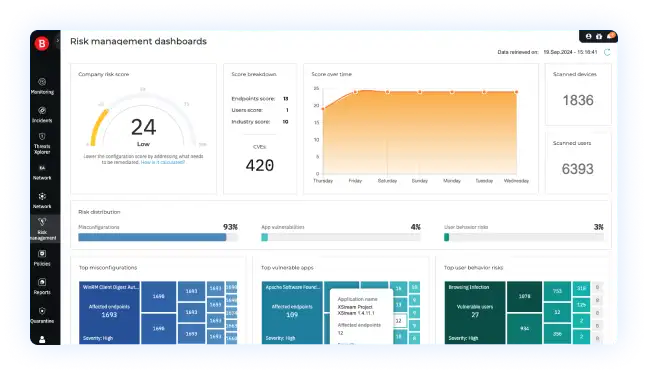
GravityZone Exposure Management vereint PHASR, Risk Management, External Attack Surface Management, Unified Identities und Angriffspfad-Analyse in einer einzigen Lösung.
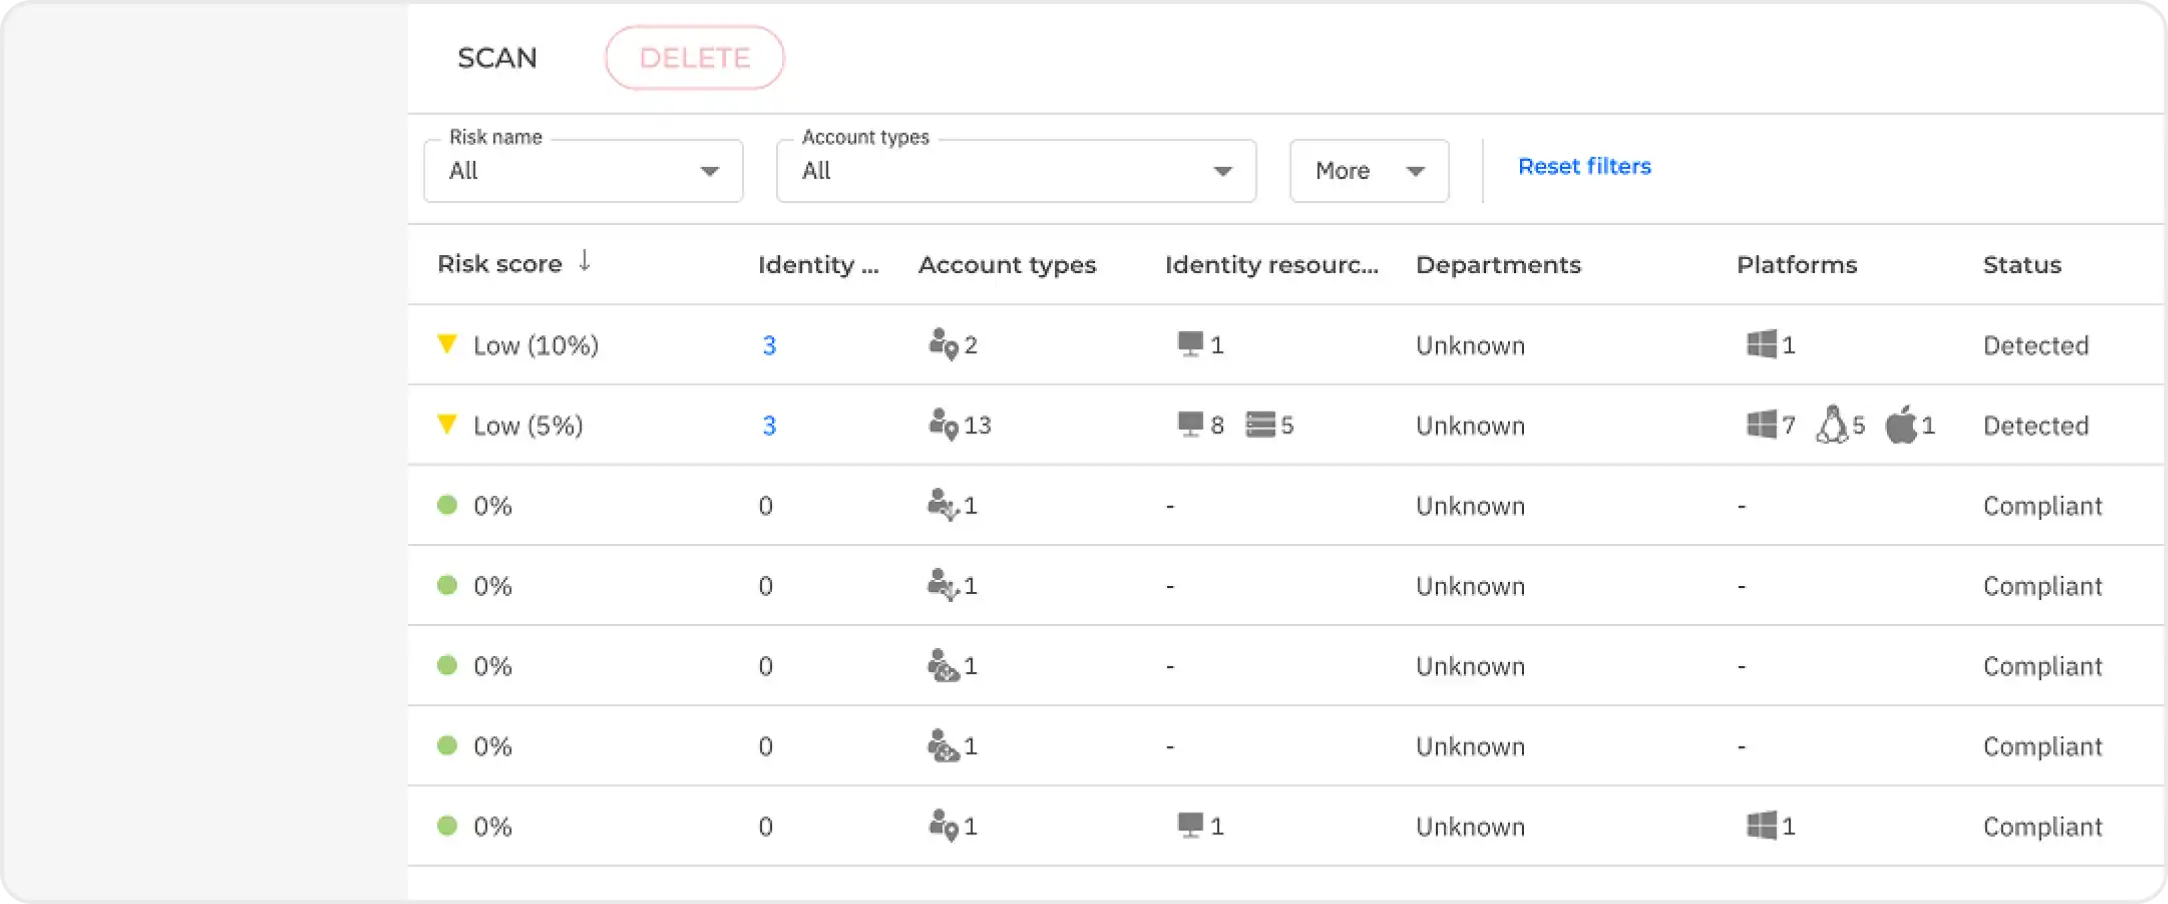
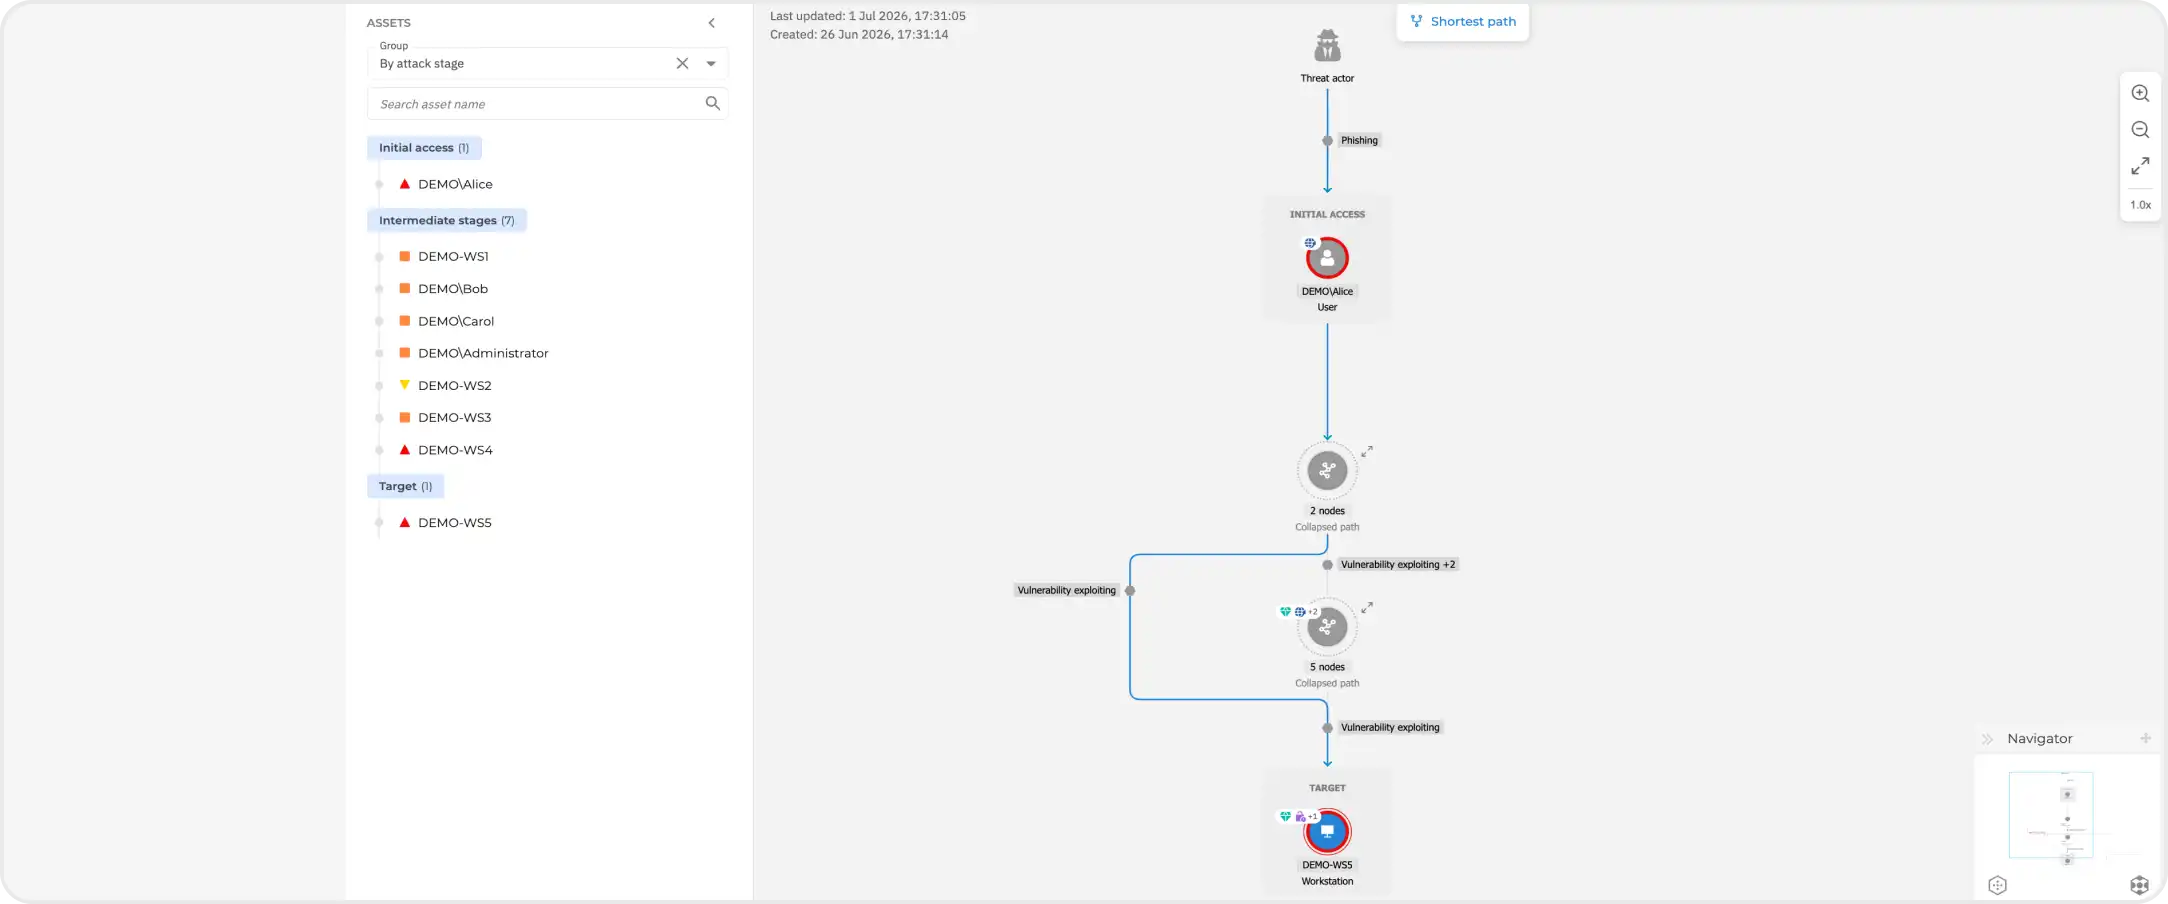
Warum GravityZone Exposure Management?
Ein Exposure Management, das auf Erkenntnisse direkt Taten folgen lässt und genau auf die Kapazitäten Ihres Teams zugeschnitten ist.
-

Preisgekrönte Systemhärtung mit nachgewiesenen Ergebnissen
PHASR, das Herzstück von GravityZone Exposure Management, wurde bei den TheHackerNews Cybersecurity Stars Awards 2026 als „Best Attack Surface Management Platform“ ausgezeichnet. Die BDR Group konnte damit die Angriffsfläche ihrer Kunden innerhalb von 90 Tagen um rund 80 % verringern.
-

Weniger Komplexität, entwickelt für schlanke Teams
Klassische Enterprise-Plattformen für das Exposure Management sind zwar leistungsstark, erfordern aber enormen Aufwand bei Bereitstellung und Betrieb. GravityZone Exposure Management bündelt die entscheidenden Funktionen, die schlanke Teams benötigen, in einer einzigen Lösung, ganz ohne den Ballast herkömmlicher Exposure-Management-Tools.
-

Flexibel einzuführen, einfach zu erweitern
Ergänzen Sie GravityZone Business Security Enterprise (oder höher) um diese Funktion oder nutzen Sie die Lösung eigenständig parallel zu Ihrer bestehenden Endpoint-Security von Drittanbietern. Wenn Ihre Sicherheitsanforderungen wachsen, lässt sich der Schutz flexibel um CSPM+, AI Visibility and Control, Patch Management, Compliance Manager sowie die Beratungs-, Penetration-Testing- und Red-Teaming-Services von Bitdefender erweitern, die jeweils separat erhältlich sind.
Diese Ergebnisse erzielen unsere Kunden
„Sobald wir es bei einem Kunden eingerichtet hatten, war es, als würden wir Licht in eine zuvor dunkle Ecke bringen.
Plötzlich war alles sichtbar.“
Owen Whitlock, CTO
BDR Group
Anerkannte Sicherheit immer wieder bestätigt durch unabhängige Bewertungen
Top-Schutz. Niedrigste Gesamtbetriebskosten im EPR-Test 2025 von AV-Comparatives
Bitdefender erzielte eine herausragende Angriffsprävention bei den niedrigsten Gesamtbetriebskosten und war der einzige Anbieter, der 100 % der Angriffe in der ersten Phase blockieren konnte.
Bester Schutz. Höchste Effektivität für Unternehmensnutzer.
Bitdefender GravityZone Endpoint Security erhielt den AV-TEST Award 2023 für Best Protection und Best Performance in der Kategorie Business Users
Maximale Bedrohungstransparenz, minimale Fehlalarme
Bitdefender überzeugt mit hundertprozentiger analytischer Abdeckung für Linux und macOS ohne falsch-positive Ergebnisse.
Auszeichnung als Customers’ Choice in 2026 Gartner® Peer Insights™
Voice of the Customer for EPPs
Positionierung als Visionary im Gartner® Magic Quadrant™ 2026 für Endpoint Protection
Ausgezeichnet als Strong Performer
im Forrester Wave 2024:
EDR Platforms Report
Wie die BDR Group Cybersicherheit in einen Wachstumsmotor verwandelte
Mehr erfahrenVom Schwachstellen-Management zum Exposure Management
Mehr erfahrenFAQ
Was ist Exposure Management?
Exposure Management identifiziert und reduziert Schwachstellen bei Endpoints, Identitäten und über das Internet erreichbaren Assets, die ein Angreifer nutzen könnte, und priorisiert sie danach, welche Lücken sich tatsächlich ausnutzen lassen. Damit geht der Ansatz über das klassische Schwachstellen-Management hinaus, das sich rein auf das Aufspüren und Patchen von Software-Schwachstellen konzentriert.
Funktioniert GravityZone Exposure Management mit meiner bestehenden EDR-Lösung?
Ja. Die Lösung ist als Add-on für GravityZone Business Security Enterprise (und höher) oder als eigenständiges Produkt erhältlich, das problemlos parallel zu Ihrer bestehenden Endpoint-Security läuft.
Ist die autonome Systemhärtung sicher für den Arbeitsalltag meiner Benutzer?
PHASR analysiert zunächst die individuelle Arbeitsweise jedes Benutzers, bevor irgendwelche Einschränkungen vorgenommen werden. Zudem entscheiden Sie selbst, ob Sie den Autopilot-Modus oder die direkte Steuerung nutzen möchten. Jede Änderung wird protokolliert und bei Bedarf lässt sich der Zugriff auf ein benötigtes Tool jederzeit unkompliziert freigeben.
Worin liegt der Unterschied zu einem Schwachstellen-Scanner?
Ein Scanner meldet lediglich, wo Schwachstellen offenliegen. GravityZone Exposure Management priorisiert und reduziert diese Risiken zusätzlich: Die Lösung zeigt auf, welche Lücken für Angreifer tatsächlich nutzbar sind, und härtet Endpoints gezielt gegen den Missbrauch jener legitimen Tools ab, die Angreifer für ihre Zwecke einsetzen.
Prüft die Angriffspfad-Analyse aktiv, ob ein Exploit funktioniert?
Nein. Die Angriffspfad-Analyse korreliert die bereits in GravityZone vorhandenen Feststellungen, um aufzuzeigen, bis zu welchen Systemen ein Angreifer tatsächlich vordringen könnte. Die Technologie führt keine Angriffssimulationen oder Exploit-Tests durch. Erkennung und Reaktion verbleiben weiterhin bei Ihrer EDR-, XDR- oder MDR-Lösung.
Bewährt. Konkurrenzlose Effektivität bei Cybersicherheit.
Wir stehen Ihnen bei der Auswahl der richtigen Lösung bzw. des richtigen Dienstes für Ihr Unternehmen gerne zur Seite. Alle Produkte anzeigen