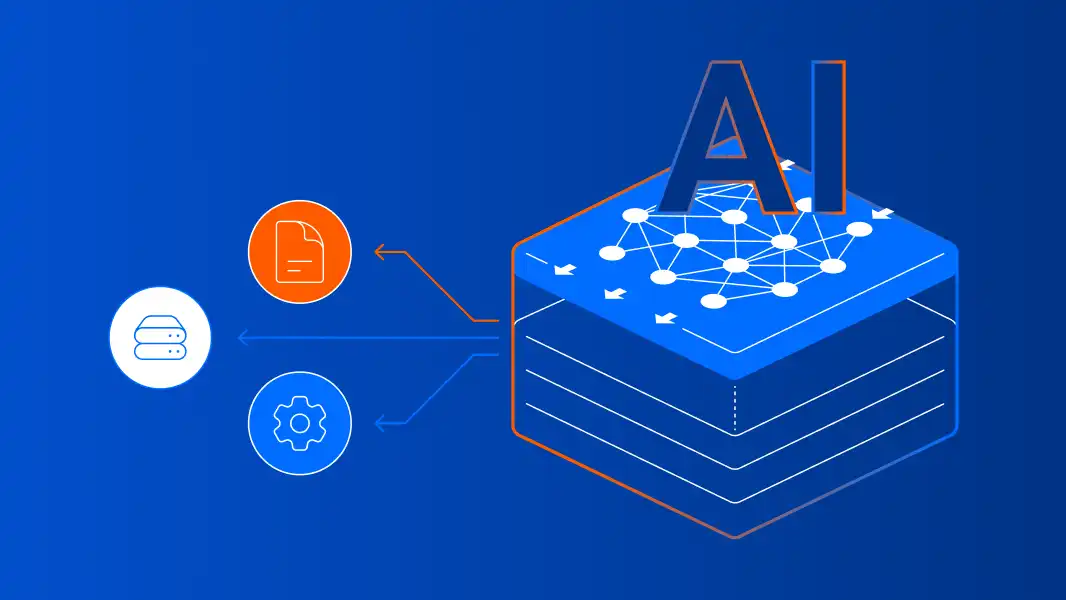
Overschakelen naar preventie eerst

Continue vermindering van blootstelling aan AI-dreigingen vermindert de responslast en het risico

Maak AI-gestuurde beveiliging operationeel

Contextbewuste richtlijnen en acties op het gebied van preventie, bescherming, detectie en respons

Maak gebruik van een AI-ondersteunde SOC

Permanent beschikbare expertise, processen en een uitgebreide AI-ondersteunde beveiligingsstack 

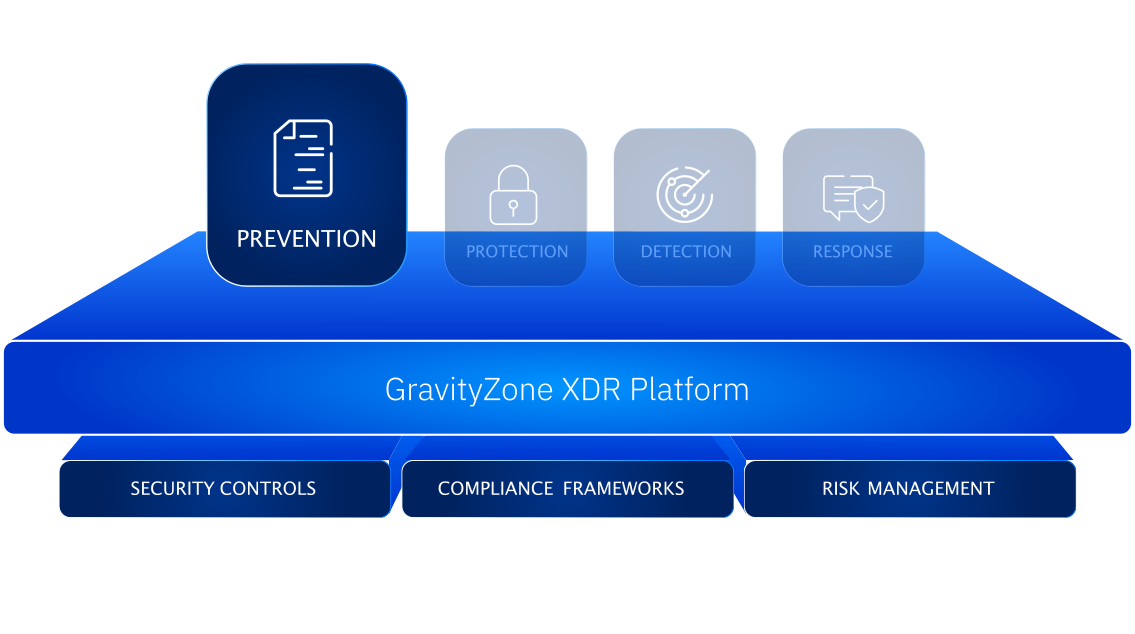
Stap 1: Schakel over naar preventie eerst


Verminder continu de blootstelling aan AI-dreigingen, de responslast en het risico.


  • Sluit proactief de kansen voor aanvallers af en stop aanvallen uit het AI-tijdperk. GravityZone ontdekt, prioriteert en vermindert autonoom risicoblootstelling die wordt veroorzaakt door AI-dreigingen en het kwaadaardige gebruik van legitieme tools.

  • Beveilig de AI-adoptie van uw bedrijf om datalekken te voorkomen: GravityZone AI Visibility and Control ontdekt AI-gebruik, beoordeelt risico's en maakt het mogelijk om de ingevoerde beleidsregels te handhaven.

  • Overschakelen naar beveiliging met preventie eerst zonder complexiteit toe te voegen: GravityZone verenigt geautomatiseerd blootstellingsbeheer en beveiligingsoperaties om de meest geavanceerde dreigingen in het AI-tijdperk te bestrijden.


Leer hoe u overstapt op beveiliging met preventie eerst: Lees de Oplossingsgids

Ontdek hoe zichtbaarheid Shadow AI kan omzetten in veilige AI: Lees de blog

GravityZone platform - Preventie
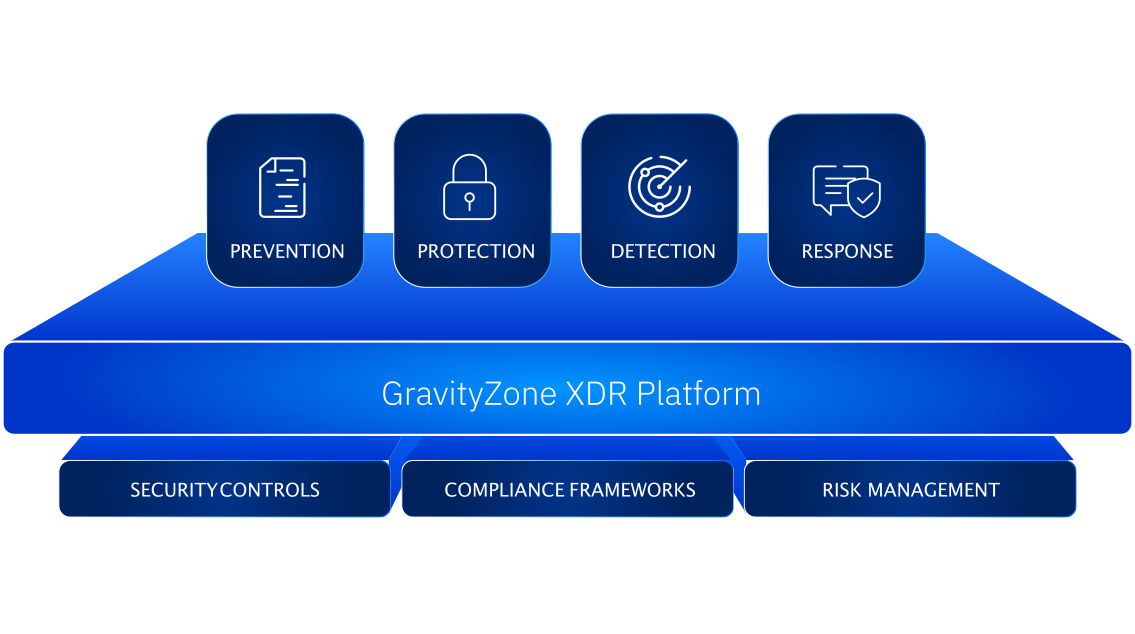
GravityZone-platform

Stap 2: Maak AI operationeel op het gebied van preventie, bescherming, detectie en respons


Vereenvoudig AI-ondersteunde beveiliging met contextbewuste richtlijnen en acties op het gebied van preventie, bescherming, detectie en respons.


  • Verminder de inspanning van continu risicobeheer:  Proactieve, geprioriteerde richting van verbetering van de beveiligingshouding op basis van contextuele inzichten in elke klantomgeving. 

  • Reageer sneller met vertrouwen en controle: machinesnelle detectie van incidenten en uitvoerbare responsrichtlijnen – klaar voor menselijke validatie, ondersteund door klantomgeving, gebruiker, risico en dreigingscontext.

  • Betrouwbare AI op schaal in de GravityZone MDR SOC: Veiligheid door ontwerp en privacywaarborgen om klantgegevens te beschermen en gecontroleerd AI-gebruik in GravityZone te ondersteunen.


Ontdek hoe u AI integreert over beveiligingsoperaties: Lees de Oplossingsgids


Ontdek hoe u AI kunt inzetten binnen de beveiliging zonder extra complexiteit: Lees de blog

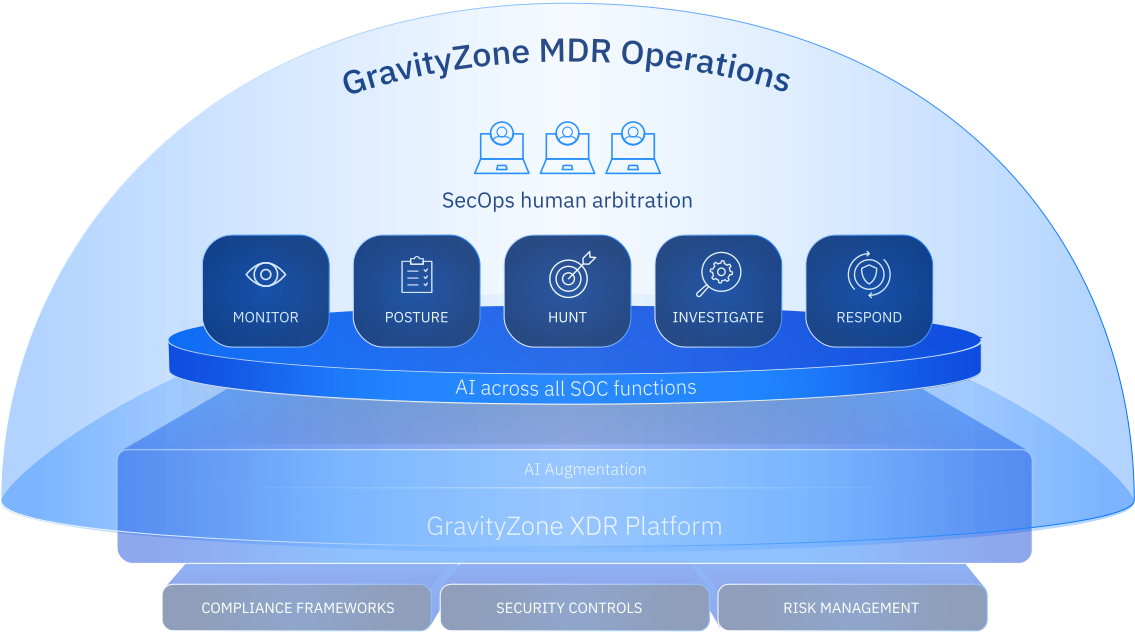
Stap 3: Maak gebruik van een AI-ondersteunde SOC


Blijf voorop met permanent beschikbare expertise, processen en een uitgebreide AI-ondersteunde beveiligingsstack, geleverd door één samenhangend team.


  • Verminder cyberrisico's, vertrouw op elke reactie en onderbouw uw beveiligingspositie: Volledig eigendom van platformen, engineering en dreigingsonderzoek biedt native, contextuele blootstellings- en dreigingsinzichten. 

  • Benut het potentieel van AI-gestuurde beveiliging zonder de complexiteit: Detectie en containment van machinesnelheid gecombineerd met menselijk oordeel, validatie en arbitrage.

  • Beveilig uw bedrijf zodat uw team kan afschakelen en beter kan slapen: 24x7x365 monitoring en respons met vooraf goedgekeurde acties (PAA) voor snelle containment en directe rapportage na incidenten.


Ontdek wat Forrester zegt over AI voor lean beveiligingsteams: Lees het rapport


Ontdek hoe AI en MDR lean beveiligingsteams kunnen ondersteunen: Lees de blog


GravityZone MDR-operaties

AI-innovaties in cyberbeveiliging sinds 2008

2008

Eerste detectie op basis van ML

Bitdefender maakte gebruik van ML om de detectie van nieuwe of onbekende malware te verbeteren.
2011

Eerste algoritme voor ruisonderdrukking

Het algoritme voor ruisdetectie hielp bij het identificeren van verkeerd geclassificeerde voorbeelden.

2013

Eerste geautomatiseerde stroomdetectie op basis van ML

De eerste geautomatiseerde stroomdetectie op basis van ML-technologieën.

2014

Eerste gebruik van deep learning

Het eerste gebruik van deep learning AI-algoritmen om de detectiepercentages te verhogen.

2017

Eerste afstembare machine learning

Bitdefender HyperDetect stelt organisaties in staat om ML-detectie te verfijnen en geavanceerde aanvallen te stoppen voordat ze worden uitgevoerd.

2017

Bescherming tegen bestandsloze aanvallen

Door aangepaste ML-modellen te gebruiken om functies te extraheren uit opdrachtregels en PowerShell-scripts, wordt bestandsloze malware gestopt. Dit onderzoek leverde ons de titel ‘Key Innovators’ van de Europese Commissie op.

2020

Detectie van anomalieën in EDR

Verdediging tegen anomalieën maakt gebruik van AI-technologieën om normaal gedrag scherp te definiëren en anomalieën op te sporen met minimale ruis.

2022

Native XDR met voor mensen leesbare Incident Advisor

Bitdefender Native XDR maakt gebruik van ML om dreigingssignalen automatisch te correleren en te consolideren op endpoints, identiteiten, apps, netwerken, clouds, mobiele apparaten en daarbuiten. De Incident Advisor beantwoordt alle belangrijke vragen van analisten in een voor mensen leesbaar formaat.

2024

GravityZone AI-assistent

De Bitdefender GravityZone AI-assistent maakt gebruik van Large
Language Models (LLM's) om dreigingsonderzoeken te stroomlijnen en te vereenvoudigen, door
vragen van analisten onmiddellijk te beantwoorden .

2025

GravityZone PHASR, autonome hardening

GravityZone Proactive Hardening and Attack Surface Reduction (PHASR) gebruikt geïndividualiseerde AI-algoritmen om het gedrag van elke gebruiker te analyseren, waarbij endpoints autonoom worden verhard, en het aanvalsoppervlak continu wordt verkleind door onnodige privileges te verwijderen en aanvallerstechnieken te blokkeren, allemaal zonder het dagelijkse werk te beïnvloeden.

2026

GravityZone AI Visibility and Control

Ontdekt de publieke en lokale AI-diensten die medewerkers gebruiken, brengt Shadow AI aan de oppervlakte en beoordeelt risico's, waardoor beveiligingsteams inzicht en controle krijgen om AI-blootstelling te beheren.

200+

Toptechnologiemerken die Bitdefender-technologie in licentie hebben.

60000+

Unieke datapunten die worden geëxtraheerd en gebruikt door onze machine learning-algoritmen.

1000+

dreigingen ontdekt elke minuut.

50

miljard dreigingsquery's per dag, van honderden miljoenen systemen.

Bekijk hoe Bitdefender AI-dreigingen aanpakt

AI levert meer voordeel op voor verdedigers dan voor aanvallers, maar angst en hype vertroebelen het plaatje. We vertrouwen op wetenschap, niet speculatie, en evalueren voortdurend aanvalsvectoren zodat onze verdediging voorop blijft.
AI en cybercriminaliteit
  • 01

    Social engineering met behulp van AI


    Aanvallers hebben AI hier al vroeg overgenomen, en bewustzijnstraining alleen kan het niet langer bijhouden. Onze specialisten in deepfake, compromittering van zakelijke e-mails en fraude versterken continu de detectie-algoritmen achter GravityZone Extended Email Security, Network Attack Defense en XDR.

  • 02

    AI-gegenereerde malware en ransomware


    AI vermenigvuldigt malwarevarianten; gelaagde beveiliging is precies voor dat volume gebouwd: meer dan 1.000 nieuwe dreigingen per minuut. HyperDetect, Advanced Threat Control en Ransomware Mitigation hoefden nooit een variant te herkennen om het te stoppen – nieuwigheid levert aanvallers niets op.

  • 03

    AI-georkestreerde aanvallen


    Aanvallers gebruiken AI om de hele sequentie te ketenen, van het scannen naar blootgestelde apparaten tot exploitatie, vaak binnen 24 uur na openbaarmaking. GravityZone Risk Management en Patch Management laten zien wat eerst gepatcht moet worden; PHASR snijdt de tools af waarop geautomatiseerde aanvallen vertrouwen; GravityZone XDR en MDR houden de verblijfstijd minimaal.
Bewezen. Onovertroffen doeltreffendheid van cyberbeveiliging.

We staan klaar om u te helpen de oplossing of de service te kiezen die het best bij uw bedrijf past. Bekijk alle producten.