Rimediare alle vulnerabilità IA
Ogni intervento viene personalizzato in base all'architettura, alla logica di funzionamento e agli obiettivi aziendali della tua implementazione dell'IA, per individuare eventuali lacune che potrebbero consentire agli aggressori di manipolare il comportamento del modello o sfruttare impropriamente i sistemi connessi.
Test automatizzati e consulenza da parte di esperti
Oltre allo sfruttamento controllato, i nostri consulenti valutano come le tue applicazioni LLM elaborano gli input, generano risposte e interagiscono con dati interni, strumenti esterni, API e flussi di lavoro aziendali.
Suggerimenti prioritari
La valutazione fornisce informazioni pratiche e basate su evidenze sulla tua postura di sicurezza dell'IA, che può aiutare i team responsabili di sicurezza, ingegneria e gestione dei rischi a comprendere l'impatto sulle vulnerabilità e a dare priorità alla bonifica.
Avvia simulazioni di attacco sulle tue app, infrastrutture, cloud e hardware
Bitdefender vanta oltre 25 anni di esperienza nella cybersecurity e conformità in tutti i principali standard e settori di sicurezza.
I nostri consulenti specializzati in sicurezza offensiva sono in possesso di certificazioni riconosciute a livello internazionale, tra cui OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) e AWS Certified Solutions Architect – Associate.


Integrato con servizi di Supporting Security
Supportati da competenze di cybersecurity di livello globale
Quando le risorse critiche non vengono testate, le vulnerabilità sfruttabili possono aumentare di numero, incrementando così l'esposizione al rischio e rallentando le iniziative di trasformazione più ampie. Bitdefender può assisterti con un team accreditato CREST con certificazioni avanzate e una comprovata esperienza nel consegnare centinaia di test per organizzazioni di tutte le dimensioni. Ecco cosa puoi aspettarti:
Perché scegliere Bitdefender?
-

Ottieni visibilità sui rischi specifici dell'IA, attraverso modelli, prompt, API, agenti, pipeline dati, plugin e flussi di lavoro connessi.
-
Identifica le vulnerabilità prima degli aggressori, dall'inserimento rapido e i jailbreak alla fuga di dati, all'eccessiva autonomia, agli output insicuri e all'abuso degli strumenti.
-
Convalida le implementazioni di IA prima della messa in produzione o di un'adozione su più ampia scala, combinando scansioni automatizzate e test di attacco simulato condotti da esperti.
-
Comprendi l'impatto reale sull'attività dei punti deboli dell'IA su dati sensibili, sistemi, utenti e operazioni all'interno di un ambito controllato.
-
Rafforza la sicurezza e la governance dell'IA con risultati concreti, tra cui valutazioni di gravità, evidenze, passaggi di riproduzione e linee guida per il risanamento.
Domande frequenti
Quali tipi di rischi dell'IA testa Bitdefender?
Prompt injection, jailbreak, esposizione di dati sensibili, autonomia eccessiva, output non sicuri, uso improprio degli strumenti, vulnerabilità dei sistemi RAG e rischi legati ad API e plugin. Se non hai la certezza, ti invitiamo a contattare il nostro team di esperti per discutere dell'ambito di applicazione.
I test influiranno sul nostro ambiente di produzione?
In linea con i tuoi obiettivi aziendali, i test vengono eseguiti entro un ambito concordato e uno sfruttamento controllato per convalidare in sicurezza la vulnerabilità e comprendere la tua potenziale postura di rischio.
Con quali framework di sicurezza IA si allinea Bitdefender?
I risultati delle analisi e i suggerimenti possono essere ricondotti a framework riconosciuti, come l’OWASP Top 10 per le applicazioni basate su Large Language Model (LLM) e MITRE ATLAS.
Come definisci e stabilisci il prezzo degli engagement?
Iniziamo con la definizione dell'ambito focalizzandoci sugli obiettivi (scopo, asset, approccio, vincoli, budget) e proponiamo i person-days necessari in base alla profondità e all'ampiezza dell'intervento. I prezzi sono adattati all'ambito e all'approccio dei test (black/grey/white box).
Cosa includono i deliverable?
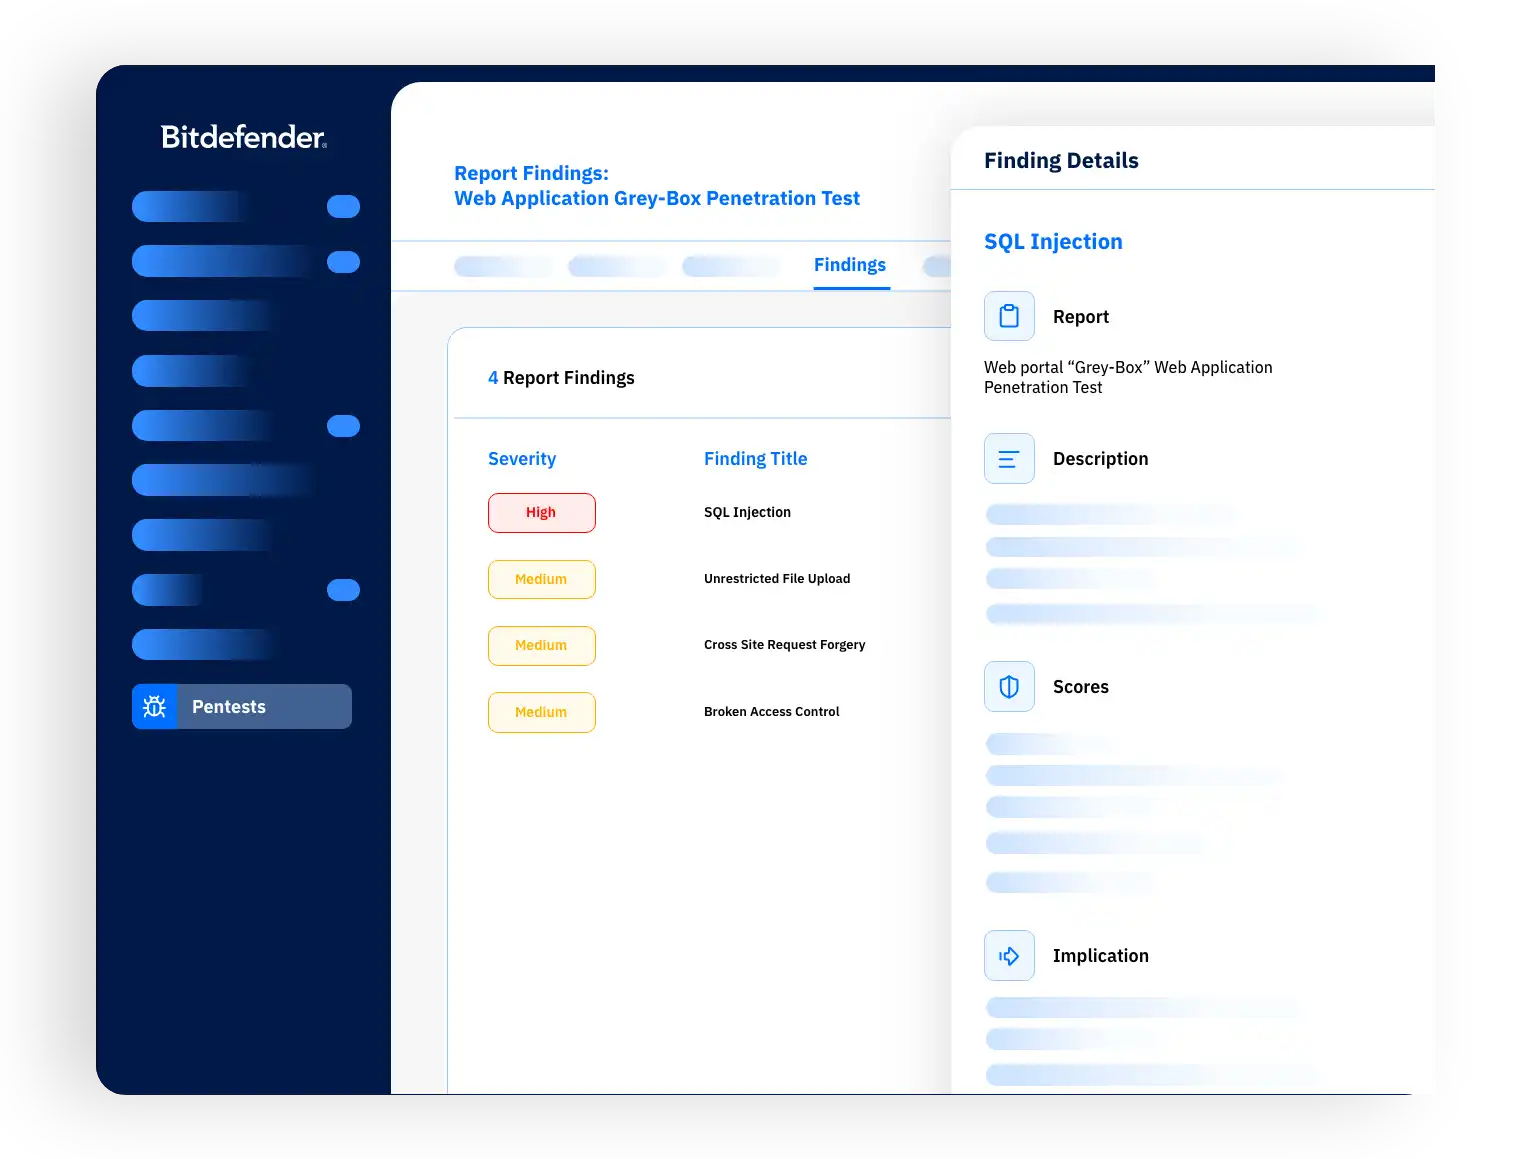
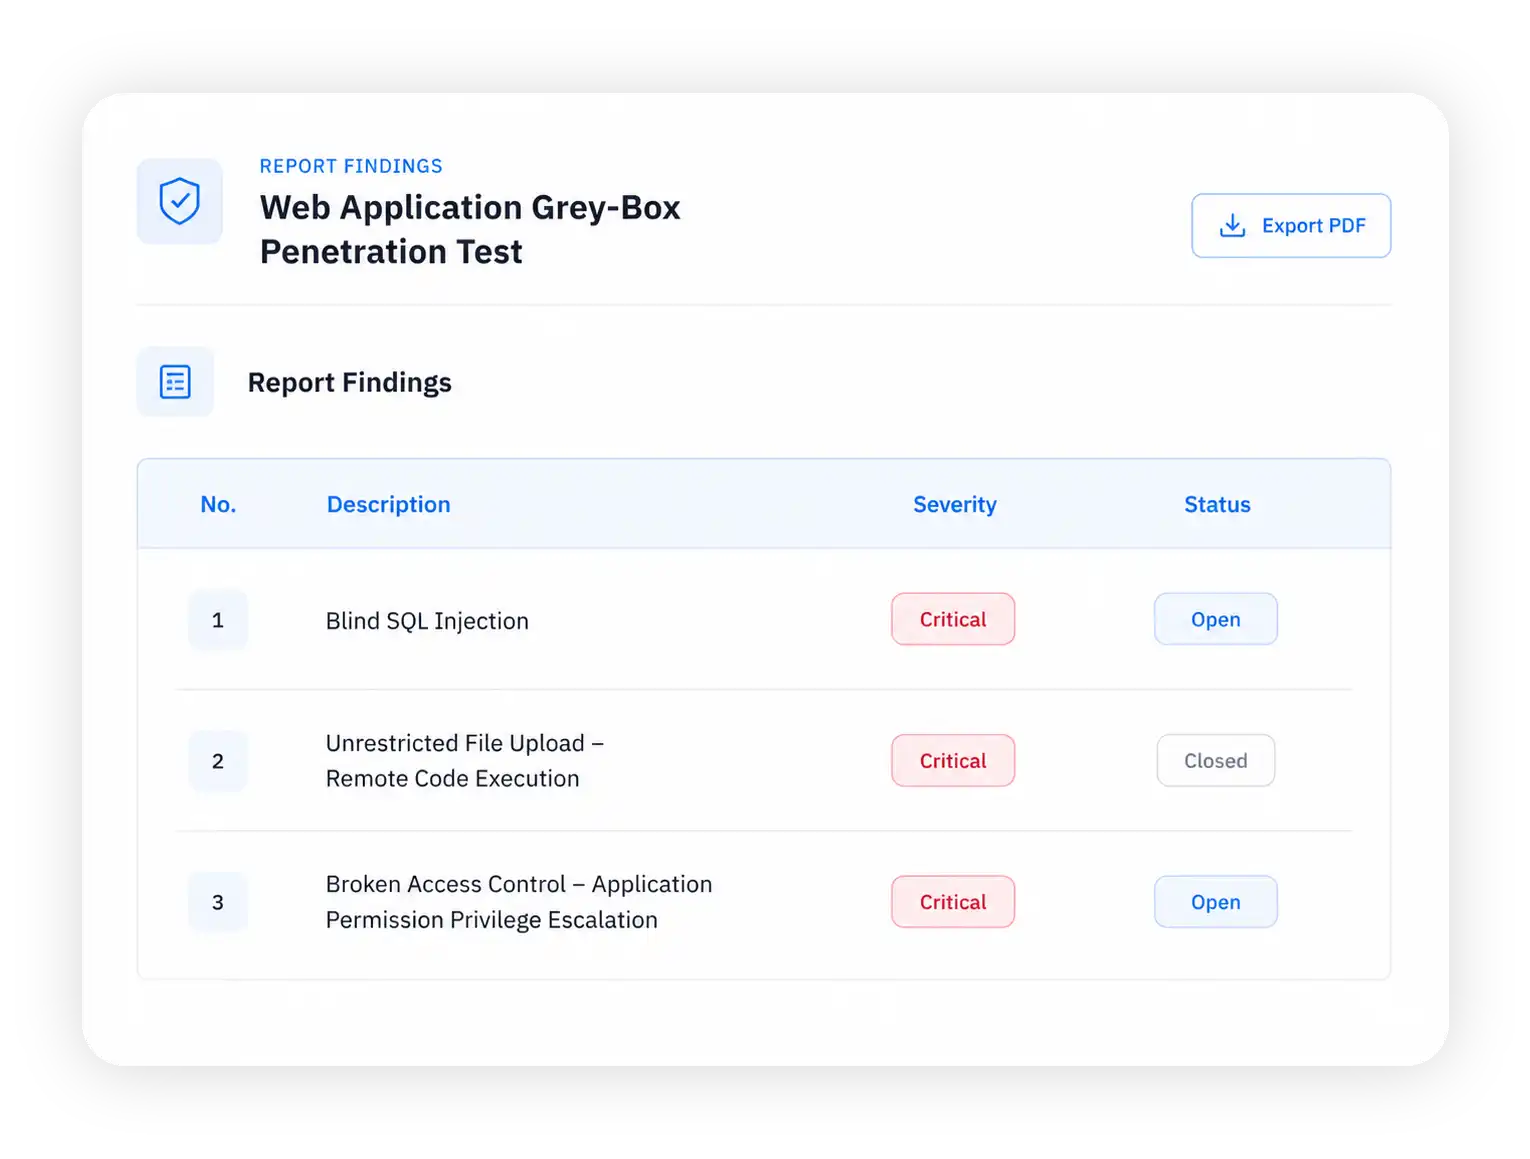
Il nostro rapporto include un riassunto esecutivo, risultati dettagliati ordinati per punteggio CVSS, prove dell'exploit, analisi dell'impatto e azioni correttive praticabili e persino un resoconto per gli stakeholder.
Quando dovremmo effettuare una LLM Security Assessment?
Le valutazioni possono aiutare prima dell'implementazione, dell'aggiunta di nuove integrazioni o della convalida della sicurezza di un'applicazione IA esistente.
Qual è la differenza tra un approccio manuale ai penetration testing e uno completamente automatizzato?
Il penetration testing manuale è guidato dalle persone, eseguito con precisione da hacker etici esperti. Il penetration testing automatizzato è guidato dal software. Entrambi tentano di sfruttare cosa potrebbe fare un aggressore, quindi la differenza è la velocità e la profondità. L'approccio guidato da un consulente di Bitdefender combina competenze nei test manuali con l'uso responsabile di scansioni automatizzate assistite dall'IA e dallo sfruttamento.
Cosa riceviamo dopo la valutazione?
Si ricevono i risultati valutati in base al rischio e indicazioni prioritarie sulla bonifica.
Proteggi i tuoi sistemi IA. Parla con un esperto oggi stesso.
Visualizza i rischi legati all'IA nell'intero ecosistema aziendale, per adottarla e scalarla in totale sicurezza.