Remediați vulnerabilitățile AI
Fiecare proiect este adaptat la arhitectura, logica și obiectivele de afaceri ale implementării AI, pentru a identifica lacunele care le-ar putea permite atacatorilor să manipuleze comportamentul modelului sau să utilizeze abuziv sistemele conectate.
Testare automată, consultanță de specialitate
Pe lângă exploatarea controlată a vulnerabilităților, consultanții noștri evaluează modul în care aplicațiile LLM prelucrează datele de intrare, generează răspunsuri și interacționează cu datele interne, instrumentele externe, API-urile și fluxurile de lucru ale organizației.
Recomandări în funcție de priorități
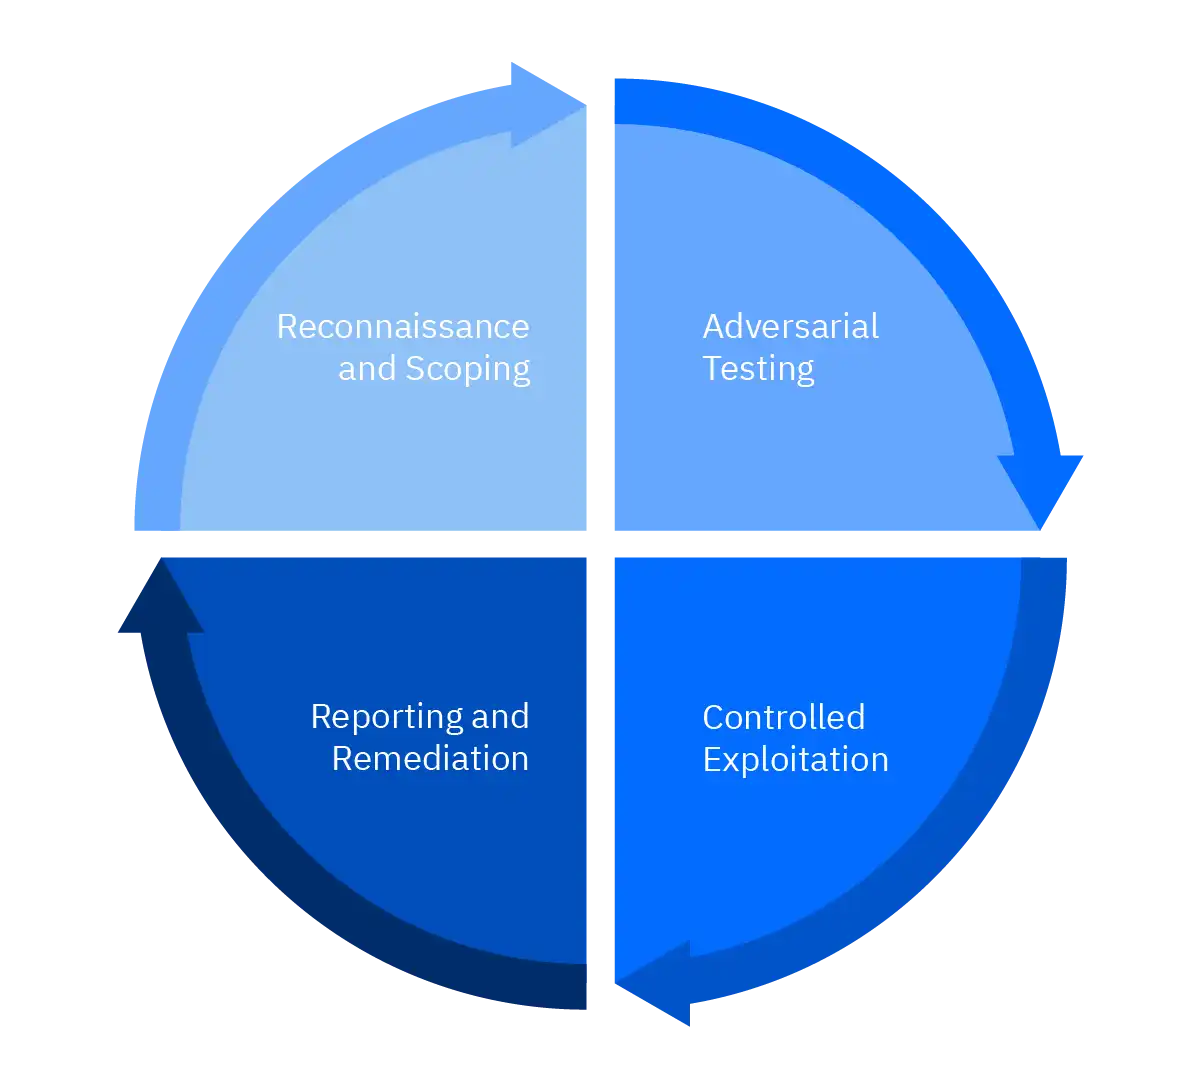
Evaluarea oferă informații practice, susținute de dovezi, despre postura de securitate a sistemelor dumneavoastră AI, care pot ajuta echipele de securitate, dezvoltare și management al riscurilor să înțeleagă impactul vulnerabilităților și să stabilească prioritățile de remediere.
Simulați atacuri asupra aplicațiilor, infrastructurii, mediului cloud și echipamentelor dumneavoastră
Bitdefender are peste 25 de ani de experiență în securitate cibernetică și conformitate, ce acoperă toate standardele de securitate și sectoarele de activitate importante.
Consultanții noștri specializați în securitate ofensivă dețin certificări recunoscute în domeniu, inclusiv OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) și AWS Certified Solutions Architect – Associate.


Integrate cu servicii Supporting Security Services
Susținuți de expertiză globală în securitate cibernetică
Atunci când activele critice nu sunt testate, vulnerabilitățile exploatabile se pot înmulți, ceea ce duce la o expunere mai mare la riscuri și la întârzierea inițiativelor de transformare mai ample. Bitdefender vă poate pune la dispoziție o echipă acreditată CREST, cu certificări avansate și o experiență dovedită în realizarea a sute de teste pentru organizații de toate dimensiunile. Vă puteți aștepta la următoarele:
De ce Bitdefender?
-

Obțineți vizibilitate asupra riscurilor specifice AI la nivel de modele, prompturi, API-uri, agenți, fluxuri de procesare a datelor, pluginuri și fluxuri de lucru conectate.
-
Identificați vulnerabilitățile înaintea atacatorilor, de la injectări de prompturi și tentative de jailbreak până la scurgeri de date, autonomie excesivă, rezultate nesigure și utilizarea abuzivă a instrumentelor.
-
Validați implementările AI înainte de lansarea în producție sau de adoptarea pe scară mai largă, prin scanare automată combinată cu testare adversarială realizată de experți.
-
Înțelegeți impactul real pe care punctele slabe ale instrumentelor AI îl pot avea asupra datelor sensibile, sistemelor, utilizatorilor și operațiunilor, într-un cadru controlat.
-
Consolidați securitatea și guvernanța AI cu informații pe baza cărora să puteți acționa, inclusiv niveluri de severitate, dovezi, pași pentru reproducere și recomandări de remediere.
Întrebări frecvente
Ce tipuri de riscuri AI acoperă testele Bitdefender?
Injectări de prompturi, tentative de jailbreak, expunerea datelor sensibile, autonomie excesivă, rezultate nesigure, utilizarea abuzivă a instrumentelor, vulnerabilități ale sistemelor RAG și riscuri asociate API-urilor sau pluginurilor. Dacă aveți nelămuriri, contactați echipa noastră de experți pentru a discuta despre domeniul de aplicare.
Testarea va afecta mediul nostru de producție?
Ne aliniem la obiectivele dumneavoastră de afaceri, iar testarea se desfășoară în limitele convenite și implică exploatarea controlată, pentru a valida în siguranță vulnerabilitățile existente și pentru a înțelege profilul potențial de risc.
La ce cadre de referință pentru securitatea AI se aliniază Bitdefender?
Rezultatele și recomandările pot fi corelate cu cadre recunoscute, precum OWASP Top 10 for Large Language Model Applications și MITRE ATLAS.
Cum definiți domeniul de aplicare și structura de preț ale proiectelor implementate?
Începem prin definirea domeniului de aplicare în funcție de obiective (scop, active, abordare, constrângeri, buget), apoi propunem un număr de zile de expert în funcție de profunzimea și amploarea evaluării. Prețurile sunt adaptate în funcție de domeniul de aplicare și metoda de testare (black/grey/white box).
Ce includ rezultatele generate?
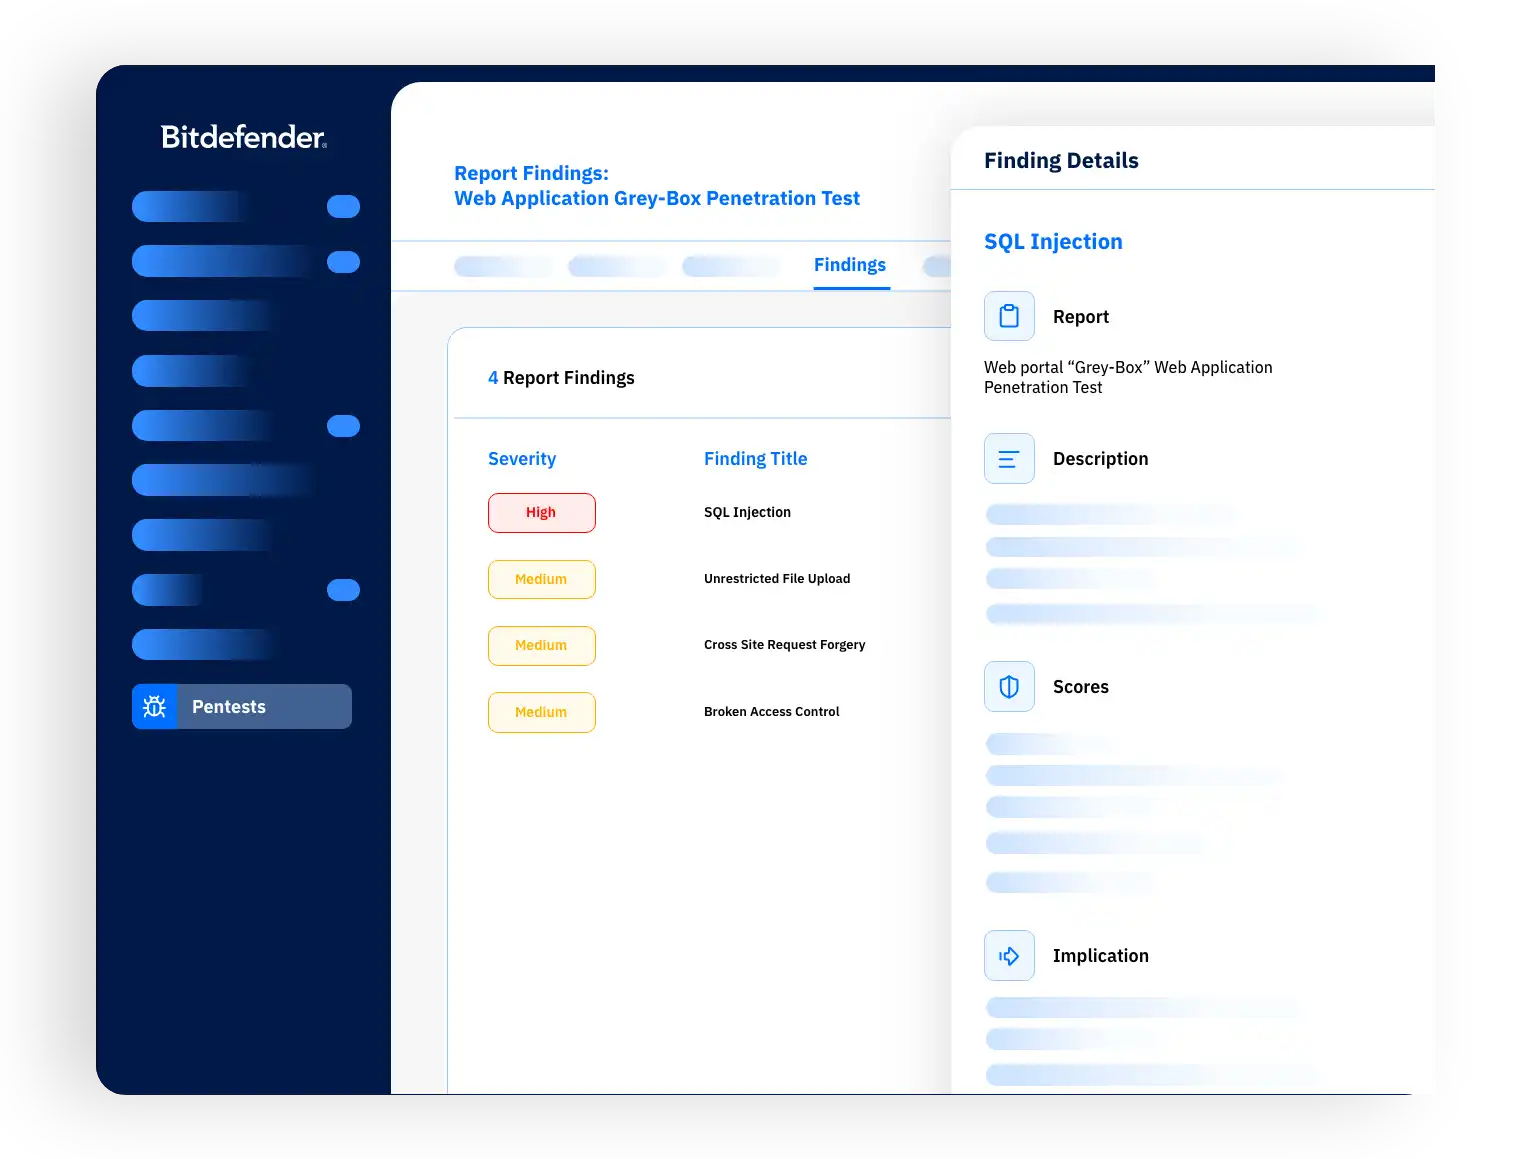
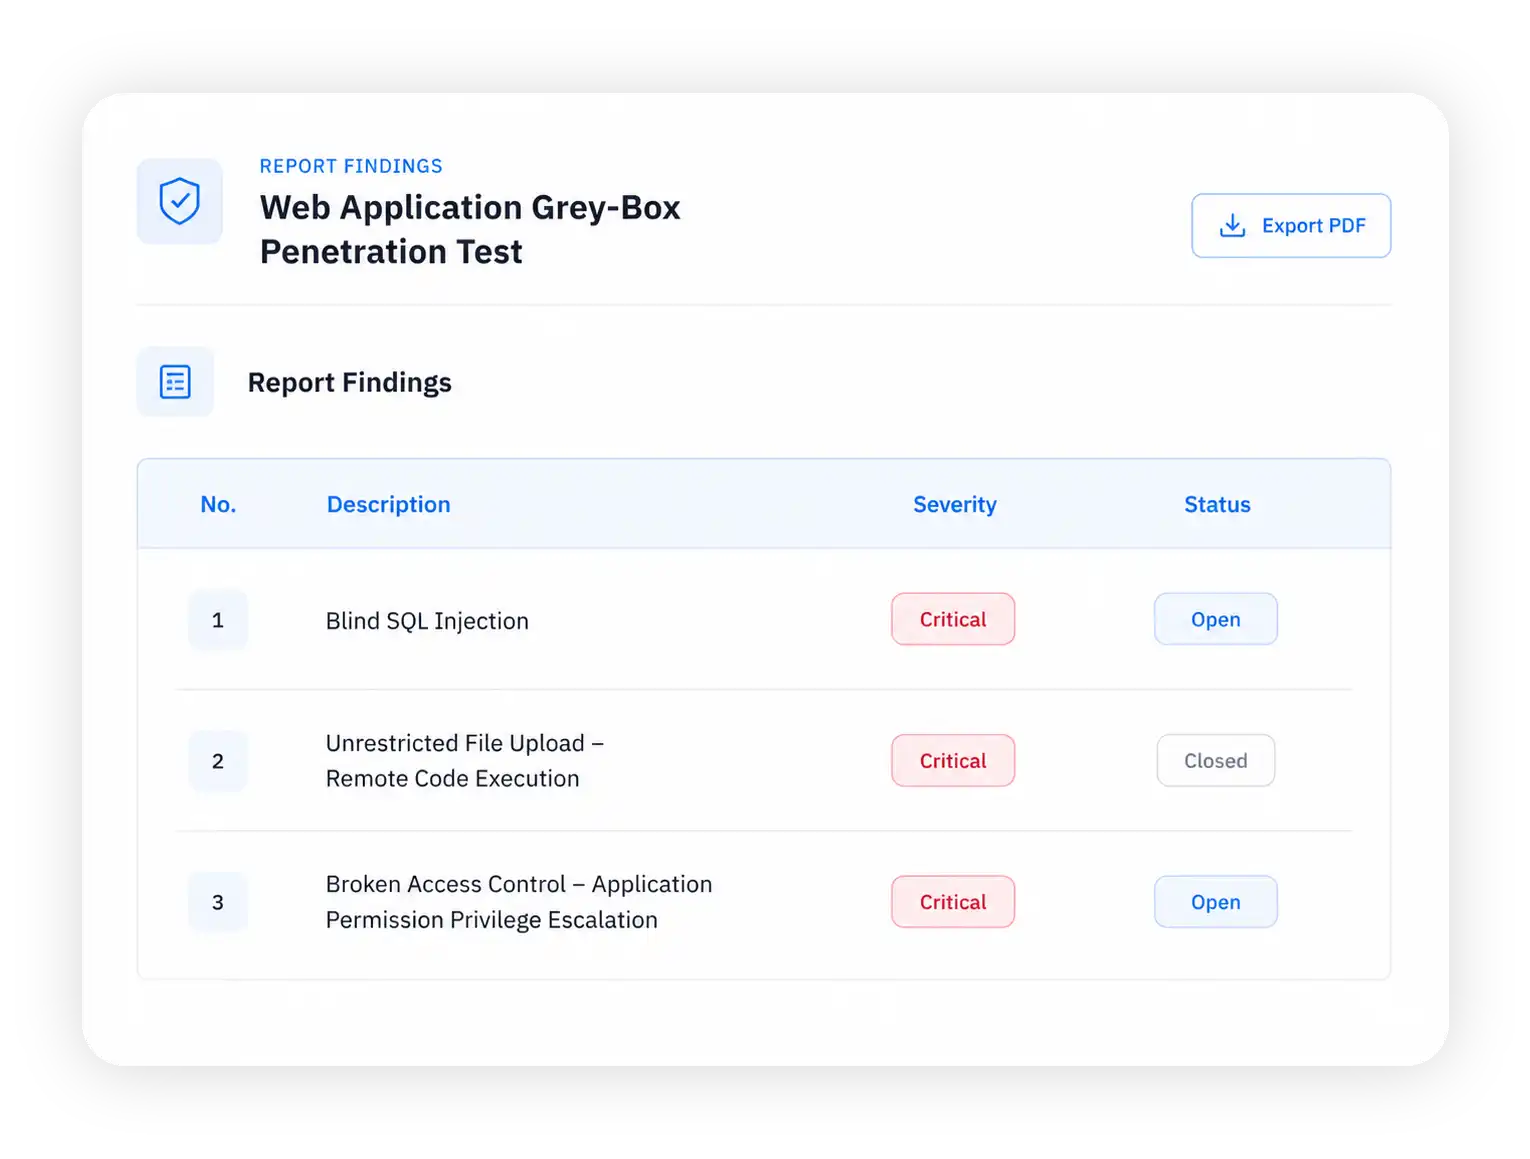
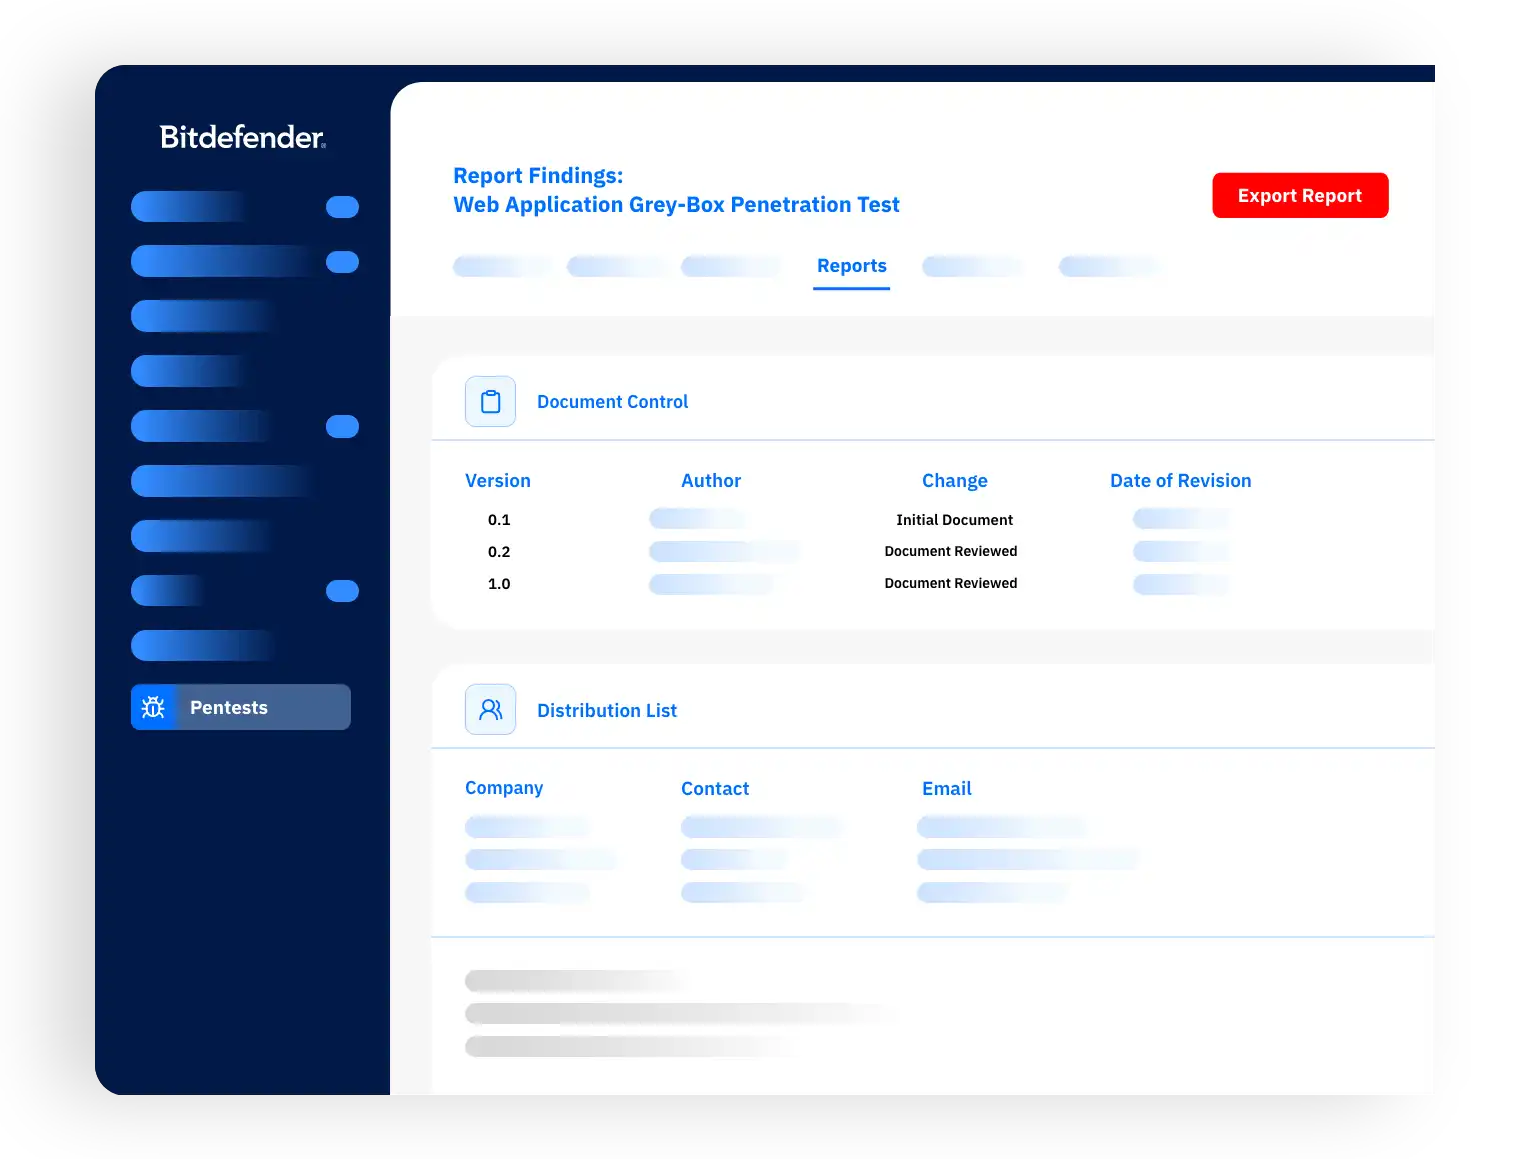
Raportul nostru include un rezumat executiv, constatări detaliate ierarhizate în funcție de scorurile CVSS, dovezi ale exploatărilor, analiză a impactului și măsuri concrete de remediere, precum și un document informativ pentru părțile interesate.
Când ar trebui să evaluăm securitatea LLM-urilor?
Evaluările pot fi utile înainte de implementare, înainte de adăugarea unor noi integrări sau pentru validarea securității unei aplicații AI existente.
Care este diferența dintre metoda manuală de penetration testing și o abordare complet automatizată?
Metoda manuală de penetration testing implică hackeri etici calificați, care lucrează cu precizie. În cazul testării automate de tip penetration testing, activitatea este realizată de instrumente software. Ambele abordări încearcă să exploateze efectiv vulnerabilitățile pentru a demonstra ce ar putea face un atacator, diferența constând în viteză și profunzimea testării. Abordarea Bitdefender, coordonată de consultanți, combină expertiza în testarea manuală cu utilizarea responsabilă a scanărilor și exploatărilor automatizate, asistate de AI.
Ce primim după evaluare?
Primiți rezultate clasificate în funcție de risc și recomandări de remediere în ordinea priorităților.
Protejați-vă sistemele AI. Discutați cu un expert astăzi.
Obțineți vizibilitate asupra riscurilor AI la nivelul întregului mediu pentru a adopta și extinde utilizarea AI cu încredere.