Réduisez les risques dont les attaquants pourraient tirer parti
Éliminez les chemins d'attaque que les adversaires peuvent réellement emprunter neutralisez les attaques optimisées par l'IA et démontrez au fil du temps une réduction mesurable des risques.
Automatisez le durcissement pour gagner en efficacité
Le durcissement s'adapte automatiquement à chaque utilisateur et à l'évolution des menaces : votre équipe n'a plus besoin de gérer les règles statiques et leurs exceptions.
Adoptez une approche proactive sans compliquer vos opérations
Passez à une sécurité axée sur la prévention grâce à cette solution de gestion de l'exposition conçue pour les équipes resserrées, qui s'ajoute aux dispositifs de sécurité que vous utilisez déjà.
Avec GravityZone Exposure Management, identifiez, hiérarchisez et atténuez les risques
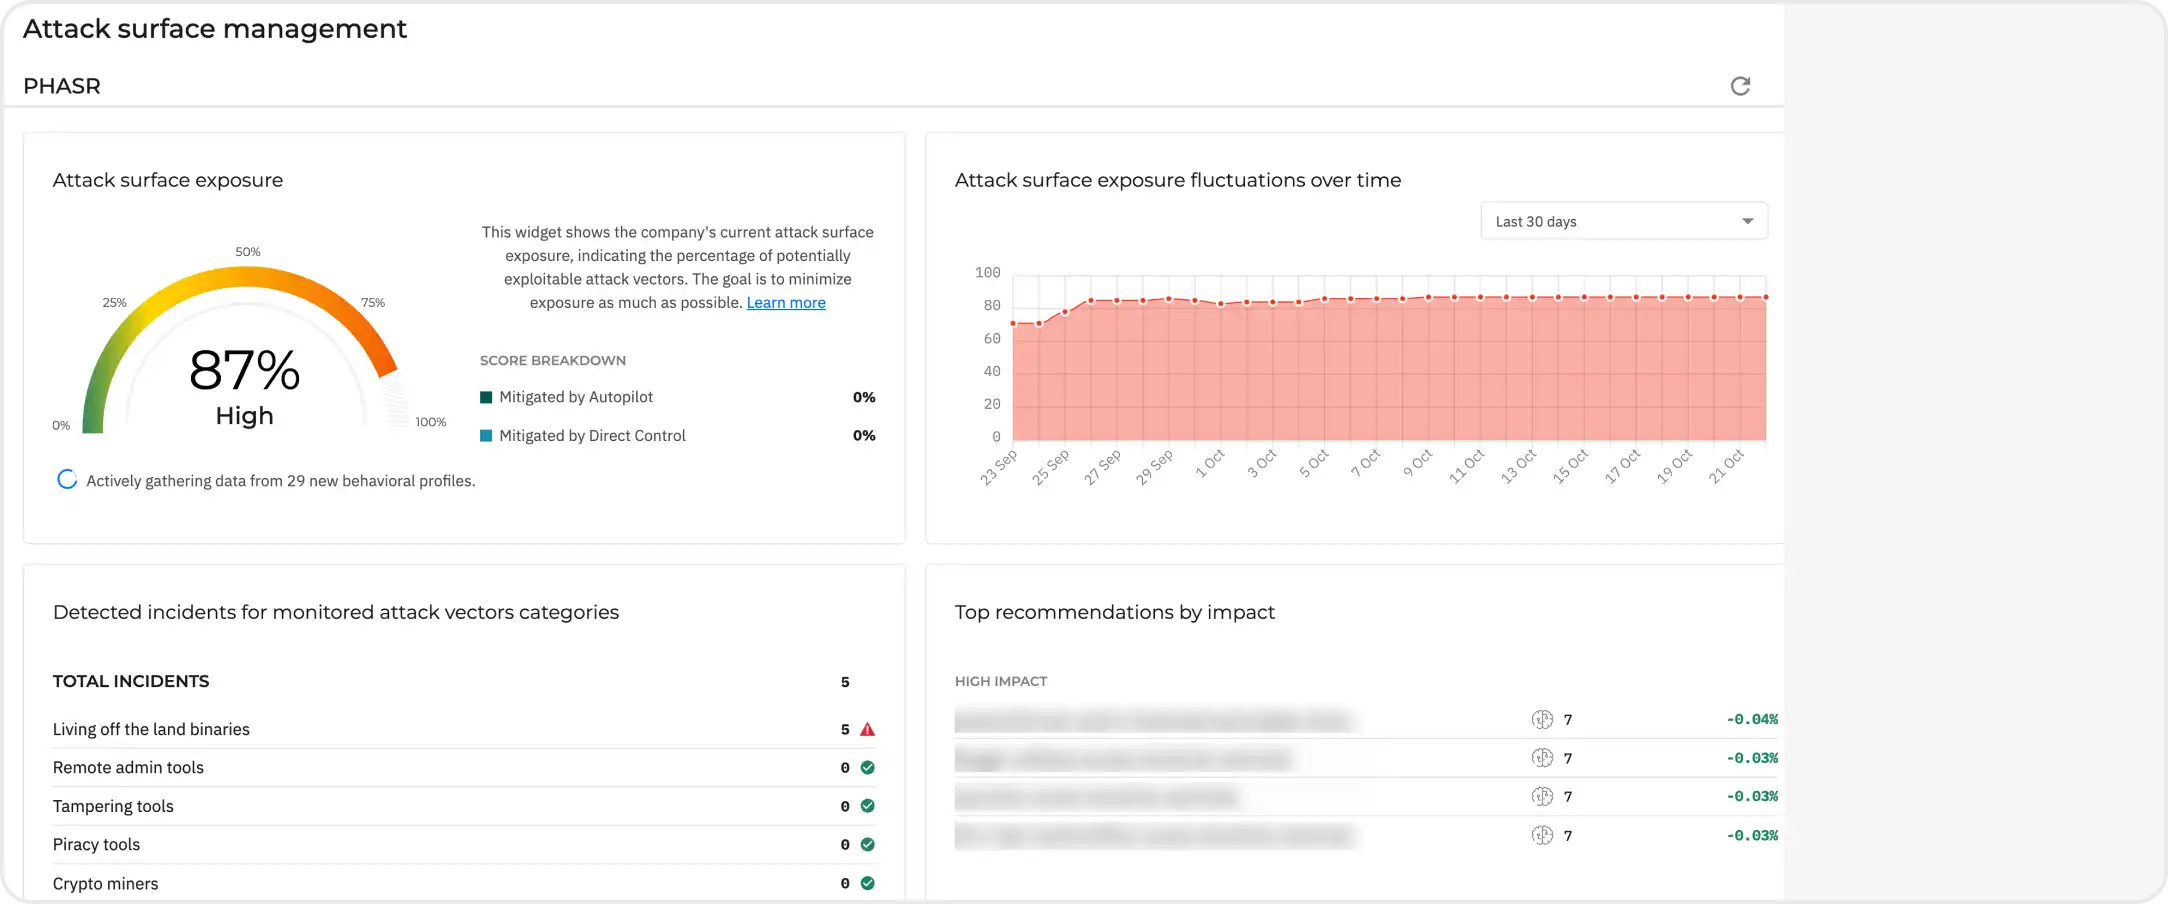
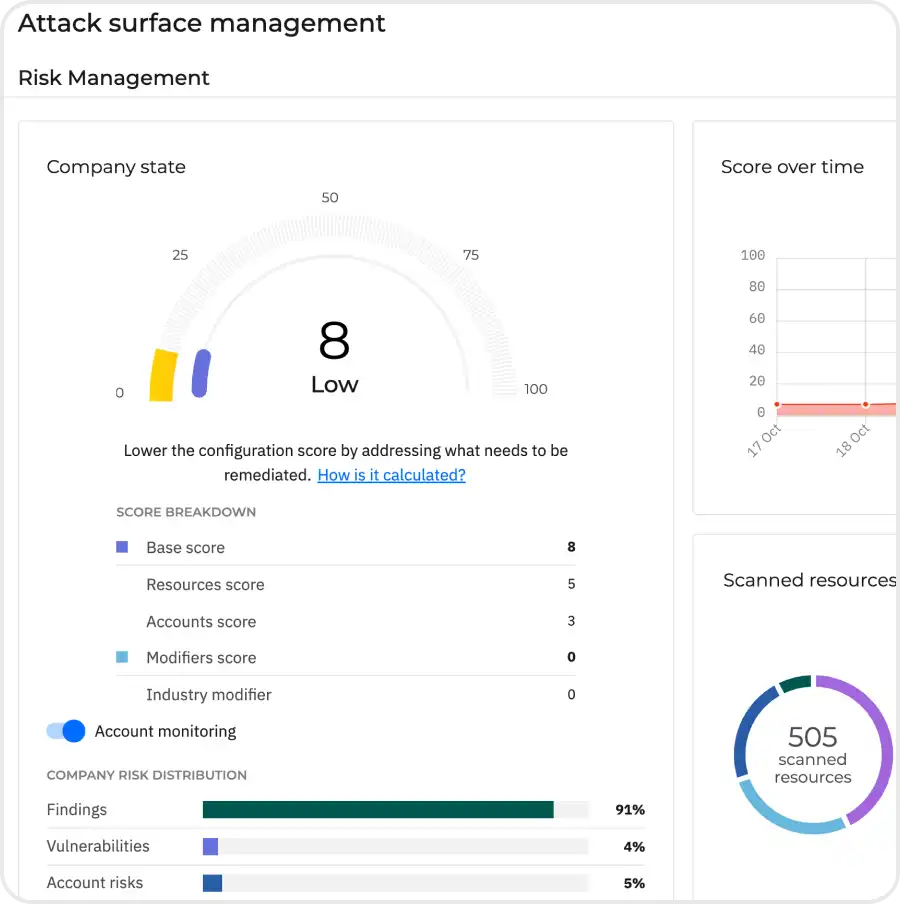
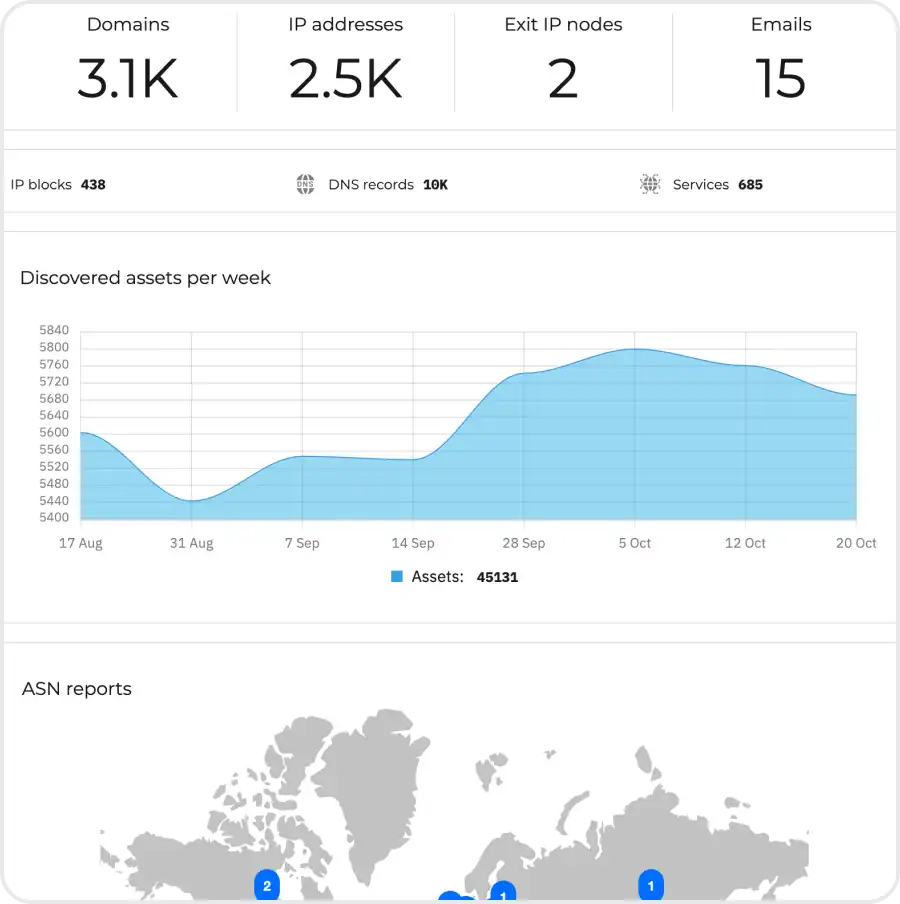
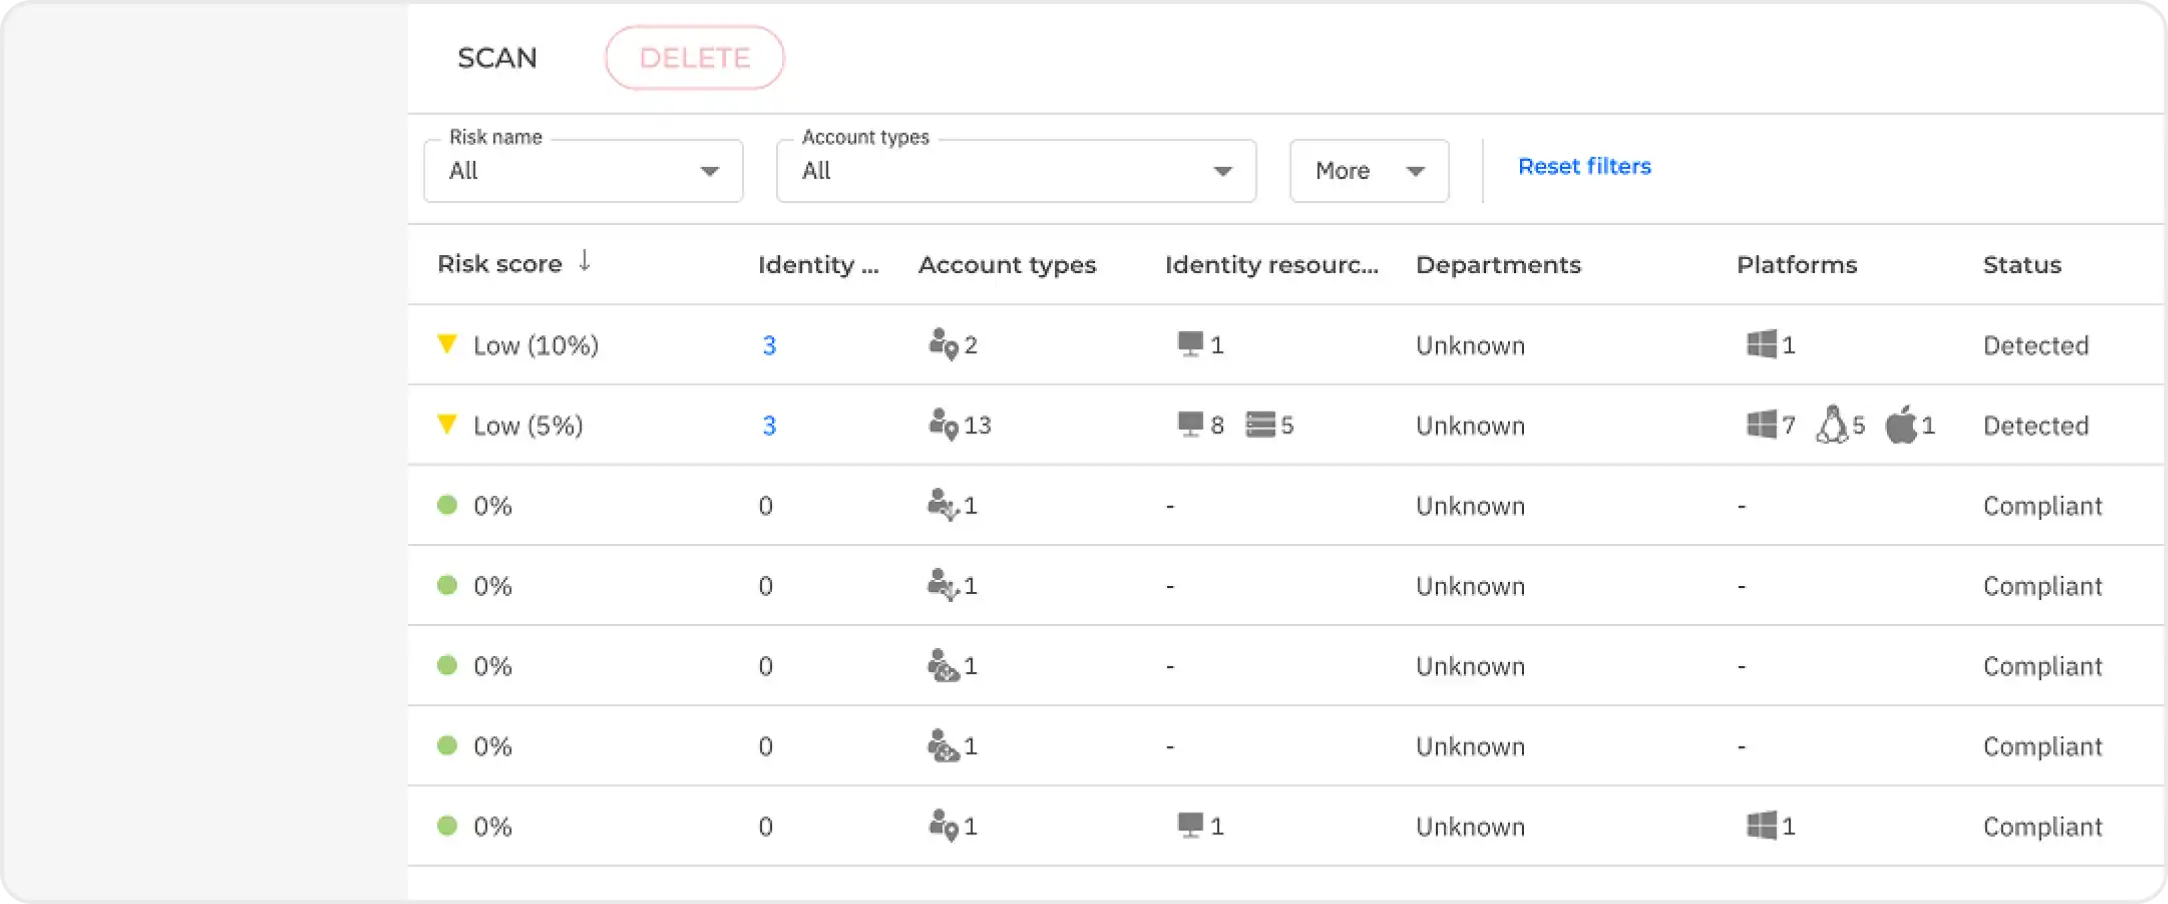
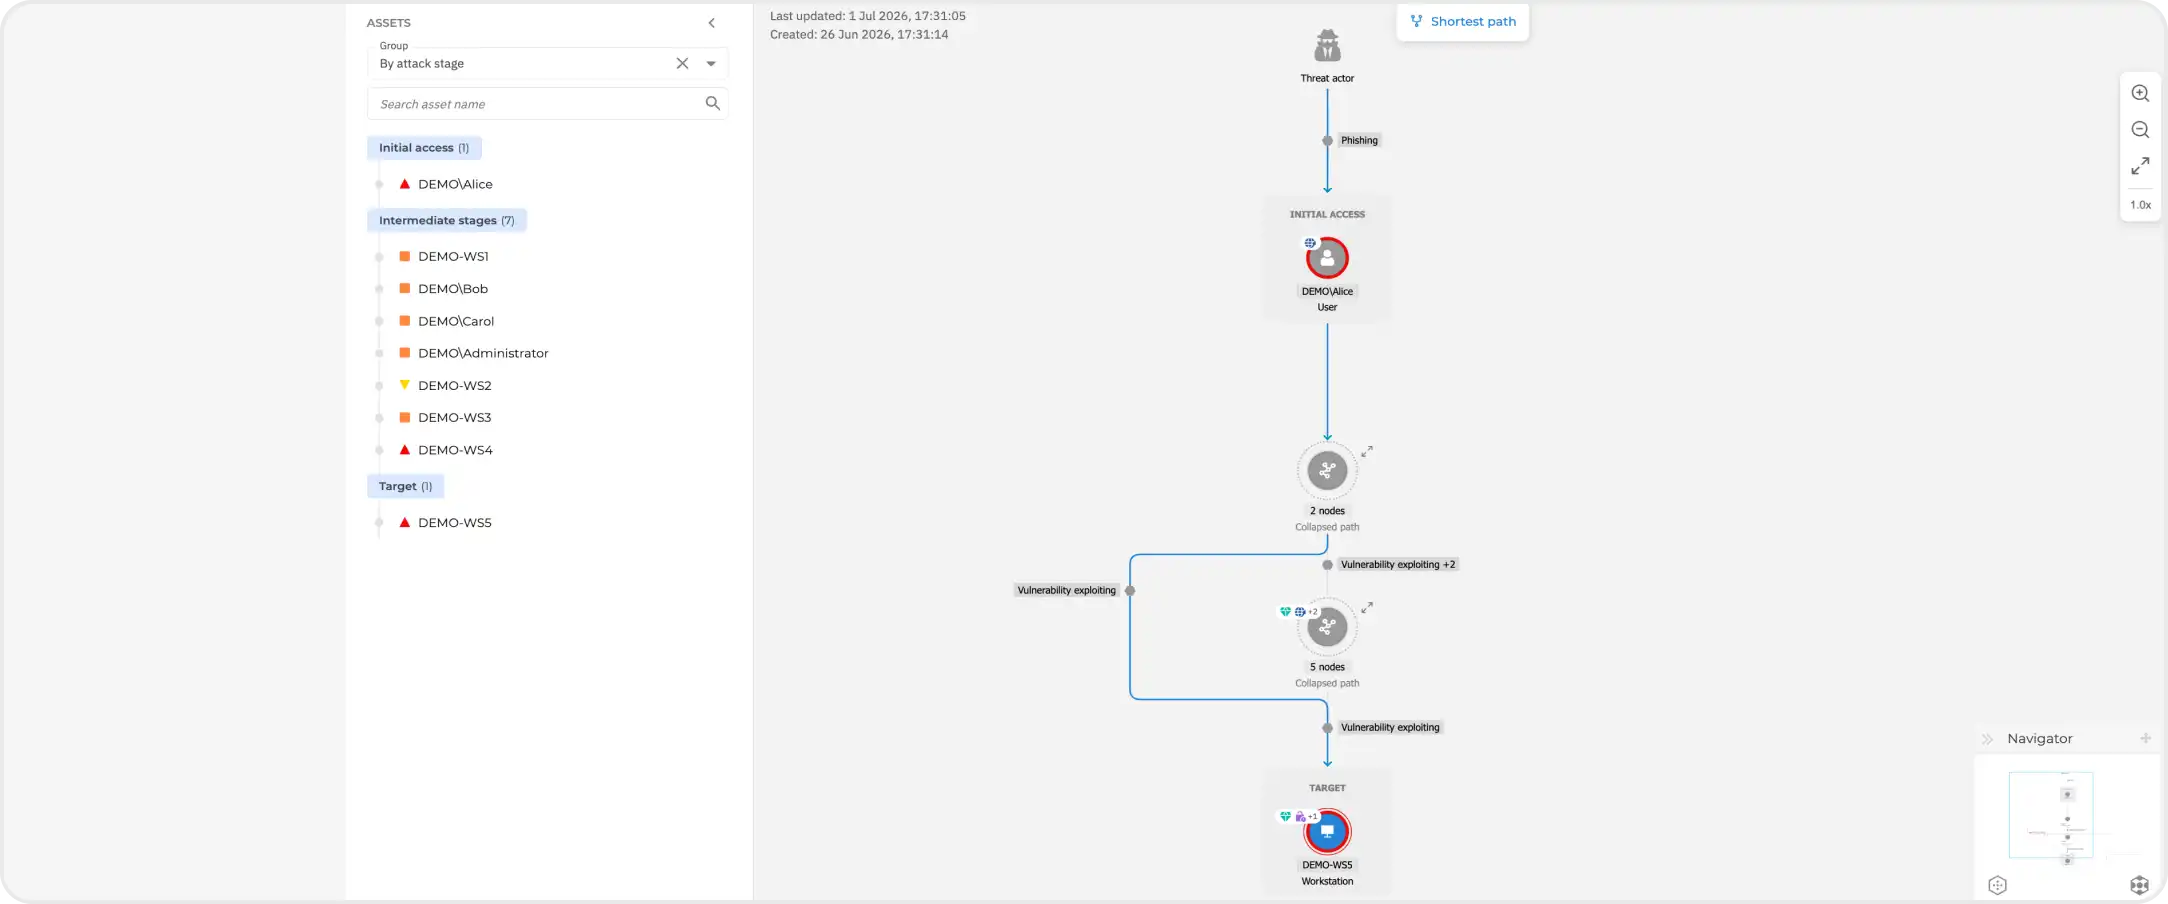
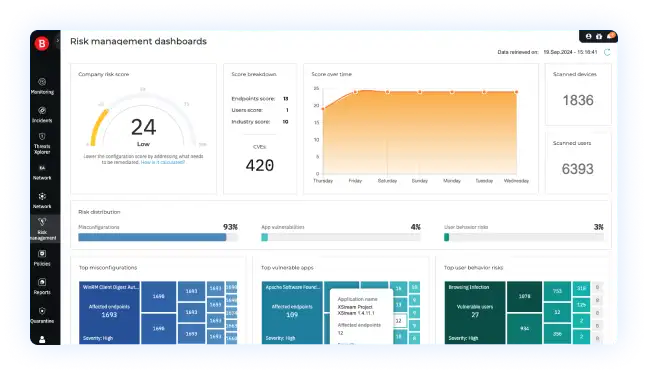
GravityZone Exposure Management réunit en une seule solution plusieurs fonctionnalités : PHASR, Risk Management, External Attack Surface Management, Identités unifiées et Analyse du chemin d'attaque.
Pourquoi choisir Bitdefender GravityZone Exposure Management ?
Une solution de gestion de l'exposition qui s'appuie sur ce qu'elle trouve et s'adapte à la taille de votre équipe.
-

Dispositif de durcissement primé aux résultats démontrés
L'élément central de GravityZone Exposure Management, PHASR, a été nommée meilleure plateforme de gestion de la surface d'attaque lors des TheHackerNews Cybersecurity Stars Awards 2026. BDR Group s'en est servi pour réduire les surfaces d’attaque de ses clients d’environ 80 % en 90 jours.
-

Solution moins complexe, conçu pour les équipes resserrées
Habituellement, les plateformes de gestion de l'exposition sont lourdes et difficiles à utiliser lorsque les effectifs sont limités. GravityZone Exposure Management regroupe en une seule solution les capacités essentielles dont les petites équipes ont besoin, sans multiplier les outils de gestion de l'exposition.
-

Facile à adopter et à élargir
Vous pouvez l'ajouter à GravityZone Business Security Enterprise et aux versions supérieures, ou bien l'utiliser comme un produit autonome qui fonctionne aux côtés de votre solution tierce de protection des endpoints. Au fil du développement de votre infrastructure de sécurité, vous pourrez aussi faire appel à d'autres outils disponibles séparément : CSPM+, AI Visibility and Control, Patch Management, Compliance Manager, services de conseils penetration testing, red teaming, etc.
Les résultats de nos clients parlent d'eux-mêmes
« Dès que nous avons déployé la solution sur le site d'un client, nous avons eu l'impression d'avoir allumé une torche dans un recoin jusque-là plongé dans l'obscurité.Soudain, tout est devenu visible. »
Owen Whitlock, Directeur technique
BDR Group
Une sécurité systématiquement saluée dans les évaluations indépendantes
Protection optimale. Plus faible coût total de possession. AV-Comparatives 2025 dédiés aux solutions EPR
Bitdefender a obtenu la meilleure prévention contre les violations et le coût total de possession (TCO) le plus bas, et a été le seul fournisseur à bloquer 100 % des attaques au cours de la première phase.
Meilleure protection. Meilleure performance pour les utilisateurs professionnels.
La solution Bitdefender GravityZone Endpoint Security a reçu le prix AV-TEST 2023 de la meilleure protection et de la meilleure performance dans la catégorie « Utilisateurs professionnels »
Visibilité élevée sur les menaces, bruit minimal
Bitdefender a atteint une couverture analytique de 100 % et zéro faux positif dans les environnements Linux et macOS.
« Customers' Choice » dans le rapport Gartner® Peer Insights™
Voice of the Customer for EPP 2026
« Visionary » dans le rapport Gartner® Magic Quadrant™ for Endpoint Protection 2026
« Strong Performer »
dans le rapport Forrester Wave 2024
EDR Platforms
Comment BDR Group a fait de la cybersécurité un moteur de croissance
Lire la suiteDe la gestion des vulnérabilités à la gestion de l'exposition
Lire la suiteFAQ
Qu'est-ce que la gestion de l'exposition ?
La gestion de l’exposition consiste à identifier et éliminer les points faibles qu'un attaquant pourrait utiliser sur les endpoints, les identités et les actifs connectés à Internet, puis à les classer par ordre de priorité en fonction de ce qu'un attaquant pourrait réellement atteindre. Cela va au-delà de la simple gestion des vulnérabilités, qui vise à identifier et corriger les défauts des logiciels.
Est-ce que GravityZone Exposure Management est compatible avec ma solution existante ?
Oui. Cette nouveauté est disponible sous forme de module complémentaire pour GravityZone Business Security Enterprise et les versions supérieures, ou en tant que produit autonome qui fonctionne aux côtés de votre solution existante de protection des endpoints.
Le durcissement autonome est-il sans risque pour mes utilisateurs ?
PHASR apprend comment chaque utilisateur fonctionne avant de restreindre quoi que ce soit, et vous gardez la main sur le choix du mode : Autopilot ou Contrôle direct. Chaque modification fait l'objet d'un contrôle, et il est facile d'accorder un accès ponctuel à quelqu'un qui a besoin d'un outil particulier.
Quelle est la différence avec un dispositif classique d'analyse des vulnérabilités ?
Une analyse ne fait que signaler ce qui est exposé. GravityZone Exposure Management va plus loin en réduisant l'exposition et en hiérarchisant les mesures correctives : cette solution met en évidence ce qu’un attaquant peut atteindre sur les endpoints et empêche le détournement d'outils légitimes.
L’analyse du chemin d’attaque teste-t-elle le fonctionnement d'un exploit ?
Non. Elle établit des corrélations entre les résultats déjà détenus par GravityZone pour mettre en évidence ce qu'un attaquant pourrait atteindre. Elle ne fait pas de simulation ni de tests sur l'efficacité des exploits, et la détection comme la réponse restent assurées par votre solution EDR, XDR ou MDR.
Efficace. Éprouvée.
Nous sommes là pour vous aider à choisir la solution ou le service qui conviendra le mieux à votre entreprise. Voir tous les produits