Repare las vulnerabilidades de IA
Adaptamos cada servicio al diseño, la lógica y la finalidad empresarial de su implementación de IA para identificar brechas que puedan permitir a los atacantes manipular el comportamiento del modelo o aprovecharse de sistemas conectados.
Pruebas automatizadas y asesoramiento a cargo de expertos
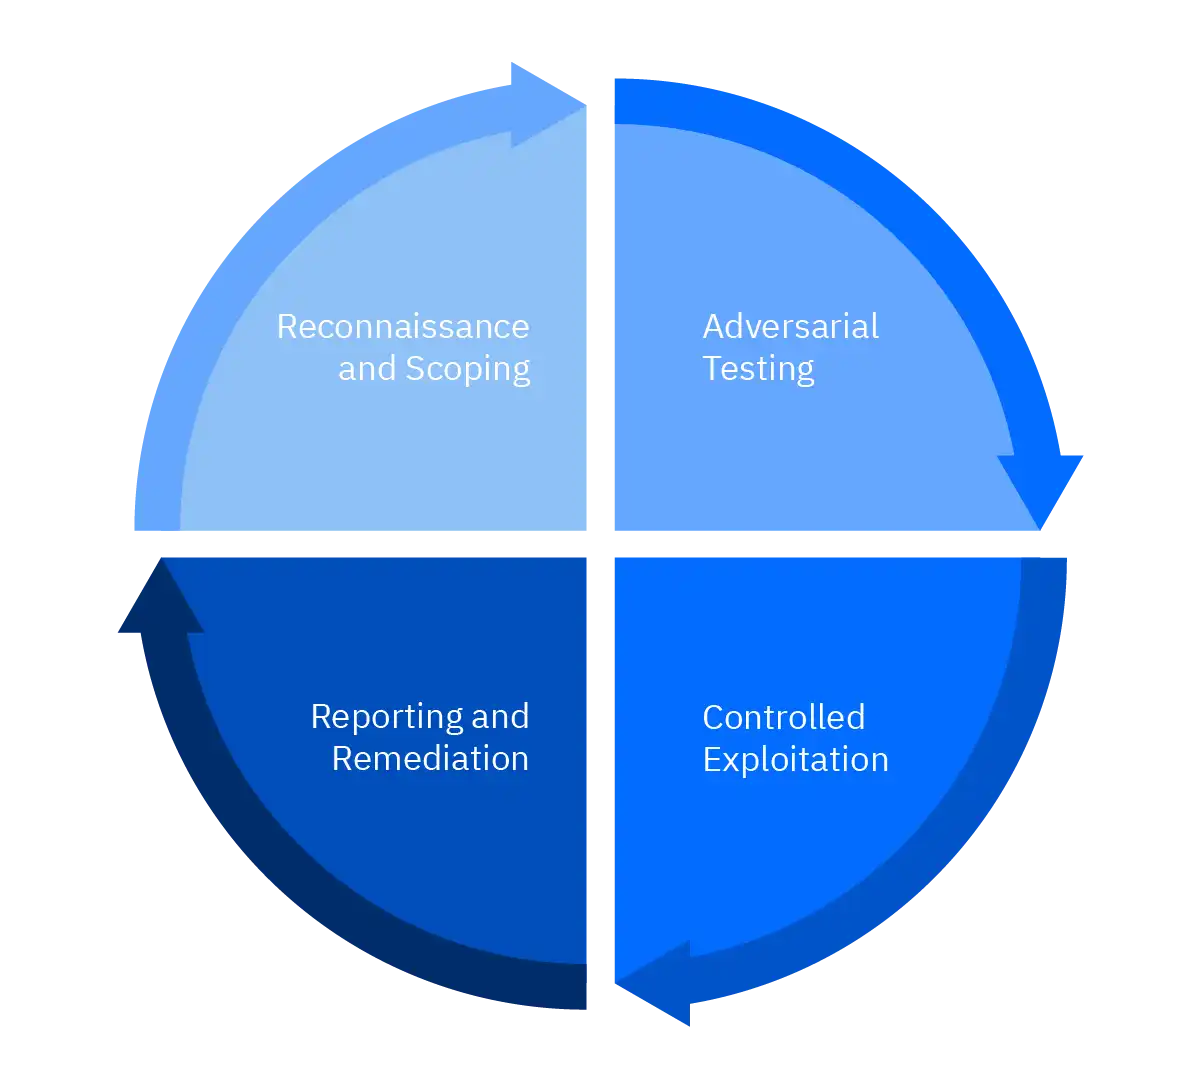
Además de la explotación controlada, nuestros consultores evalúan cómo las aplicaciones de LLM procesan las entradas, generan respuestas e interactúan con datos internos, herramientas externas, API y procesos empresariales.
Recomendaciones priorizadas
La evaluación proporciona valiosa información práctica y basada en evidencias sobre su posición de seguridad respecto a la IA que puede ayudar a sus equipos de seguridad, ingeniería y riesgos a comprender el impacto de las vulnerabilidades y priorizar la reparación.
Lance simulaciones de ataques sobre sus aplicaciones, infraestructura, nube y hardware
Bitdefender aporta más de 25 años de experiencia en ciberseguridad y cumplimiento normativo respecto a los principales estándares de seguridad y sectores.
Nuestros consultores de seguridad ofensiva cuentan con certificaciones reconocidas del sector, incluidas OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) y AWS Certified Solutions Architect – Associate.


Integración con servicios de seguridad de apoyo
Con el respaldo de la experiencia en ciberseguridad a nivel mundial
Cuando no se evalúan los recursos críticos, las vulnerabilidades explotables pueden aumentar y, con ello, crecer su nivel de exposición al riesgo y ralentizar iniciativas de transformación más amplias. Bitdefender puede ayudarle con un equipo acreditado por CREST, con certificaciones avanzadas y un historial de eficacia probada tras realizar centenares de actuaciones en organizaciones de todos los tamaños. Puede esperar lo siguiente:
¿Por qué elegir Bitdefender?
-

Obtenga visibilidad de los riesgos específicos de la IA en modelos, prompts, API, agentes, canalizaciones de datos, plugins y procesos conectados.
-
Identifique vulnerabilidades antes que los atacantes, desde la inyección de prompts y los jailbreaks hasta las filtraciones de datos, el exceso de autonomía, los resultados inseguros y el abuso de herramientas.
-
Valide las implementaciones de IA antes de la puesta en producción o de una adopción más amplia mediante análisis automatizados combinados con pruebas adversarias dirigidas por expertos.
-
Comprenda el impacto empresarial real de las debilidades de la IA sobre los datos sensibles, los sistemas, los usuarios y las operaciones dentro de un alcance controlado.
-
Refuerce la seguridad y la gobernanza de la IA con hallazgos prácticos, incluidas clasificaciones de gravedad, evidencias, pasos de reproducción y orientación para la reparación.
Preguntas frecuentes
¿Qué tipos de riesgos de IA evalúa Bitdefender?
Inyección de prompts, jailbreaks, exposición de datos sensibles, exceso de autonomía, resultados inseguros, abuso de herramientas, debilidades de RAG y riesgos relacionados con API o plugins. Si no lo tiene claro, póngase en contacto con nuestro equipo de expertos para analizar el alcance.
¿Las pruebas afectarán a nuestro entorno de producción?
Siempre en consonancia con sus objetivos empresariales, llevamos a cabo las pruebas dentro de un alcance acordado y mediante explotación controlada para validar las vulnerabilidades de forma segura y comprender su posible posición de riesgo.
¿A qué marcos de seguridad para IA se ajusta Bitdefender?
Los hallazgos y las recomendaciones pueden ajustarse a marcos de seguridad reconocidos como OWASP Top 10 for Large Language Model Applications y MITRE ATLAS.
¿Cómo definen el alcance y establecen el precio de los proyectos?
Comenzamos con una delimitación centrada en objetivos (objetivo, recursos, enfoque, limitaciones o presupuestos) y proponemos una cantidad de jornadas-persona según la profundidad y la amplitud. El precio se adapta al alcance y al enfoque de las pruebas (black/grey/white box).
¿Qué entregan como resultado?
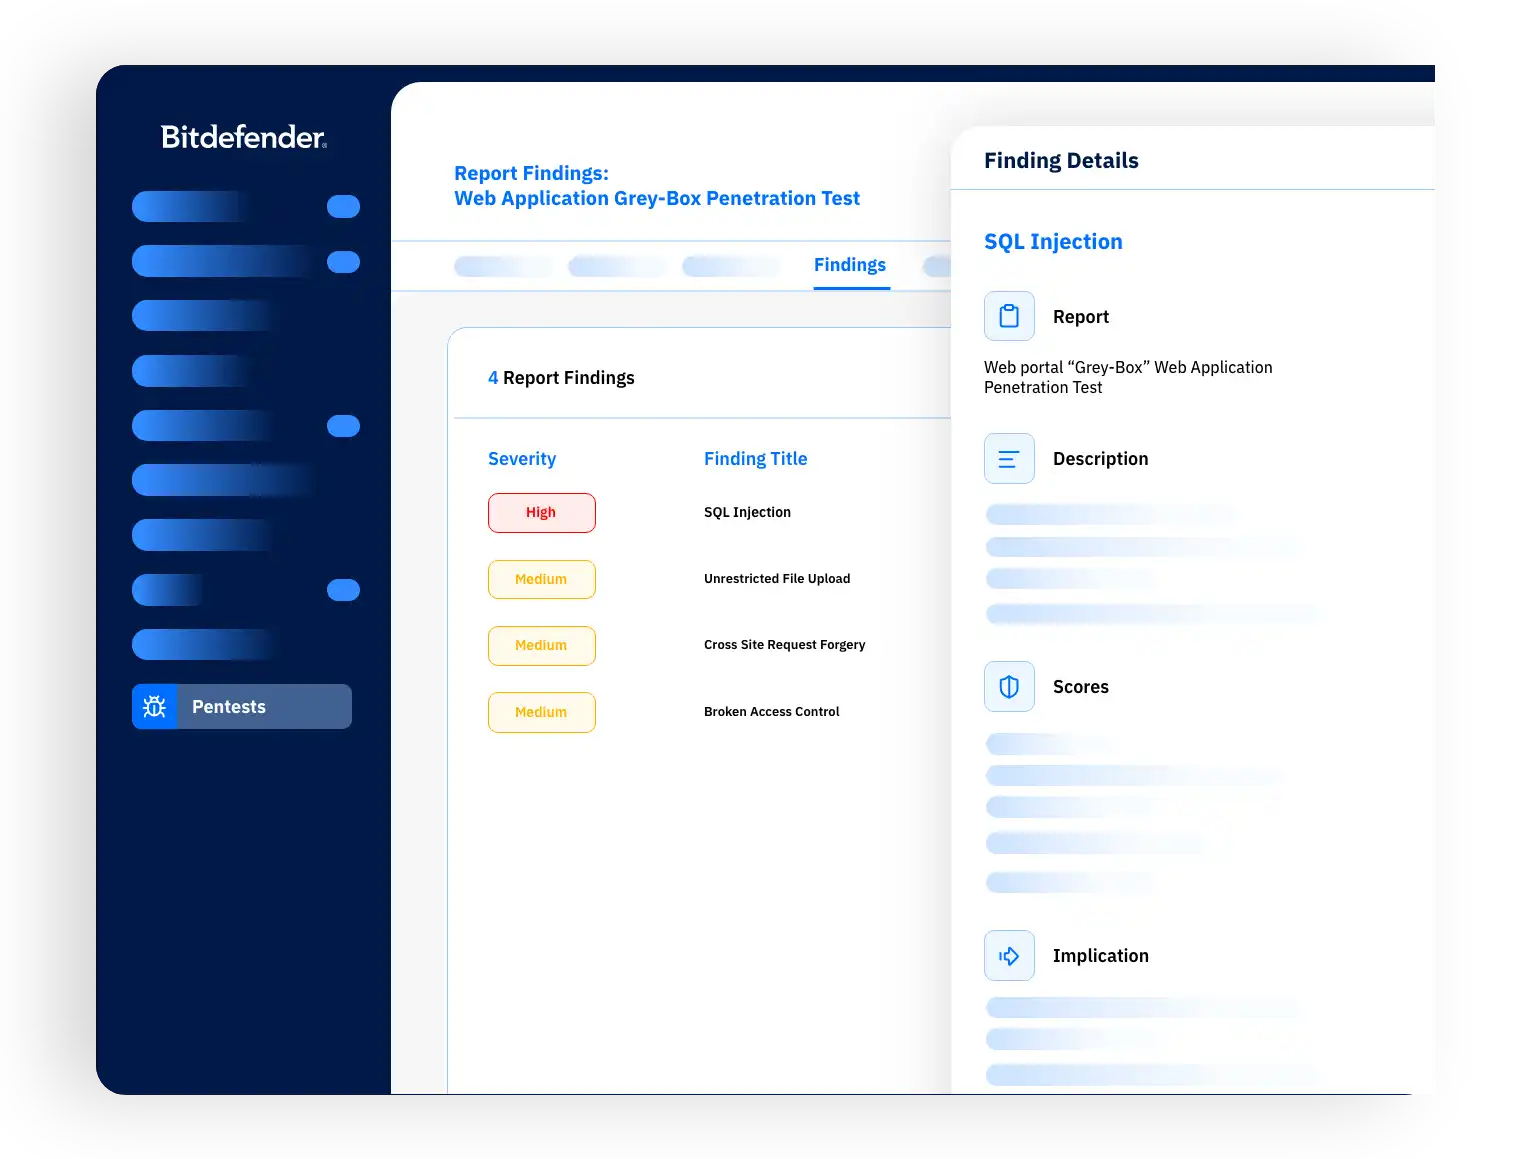
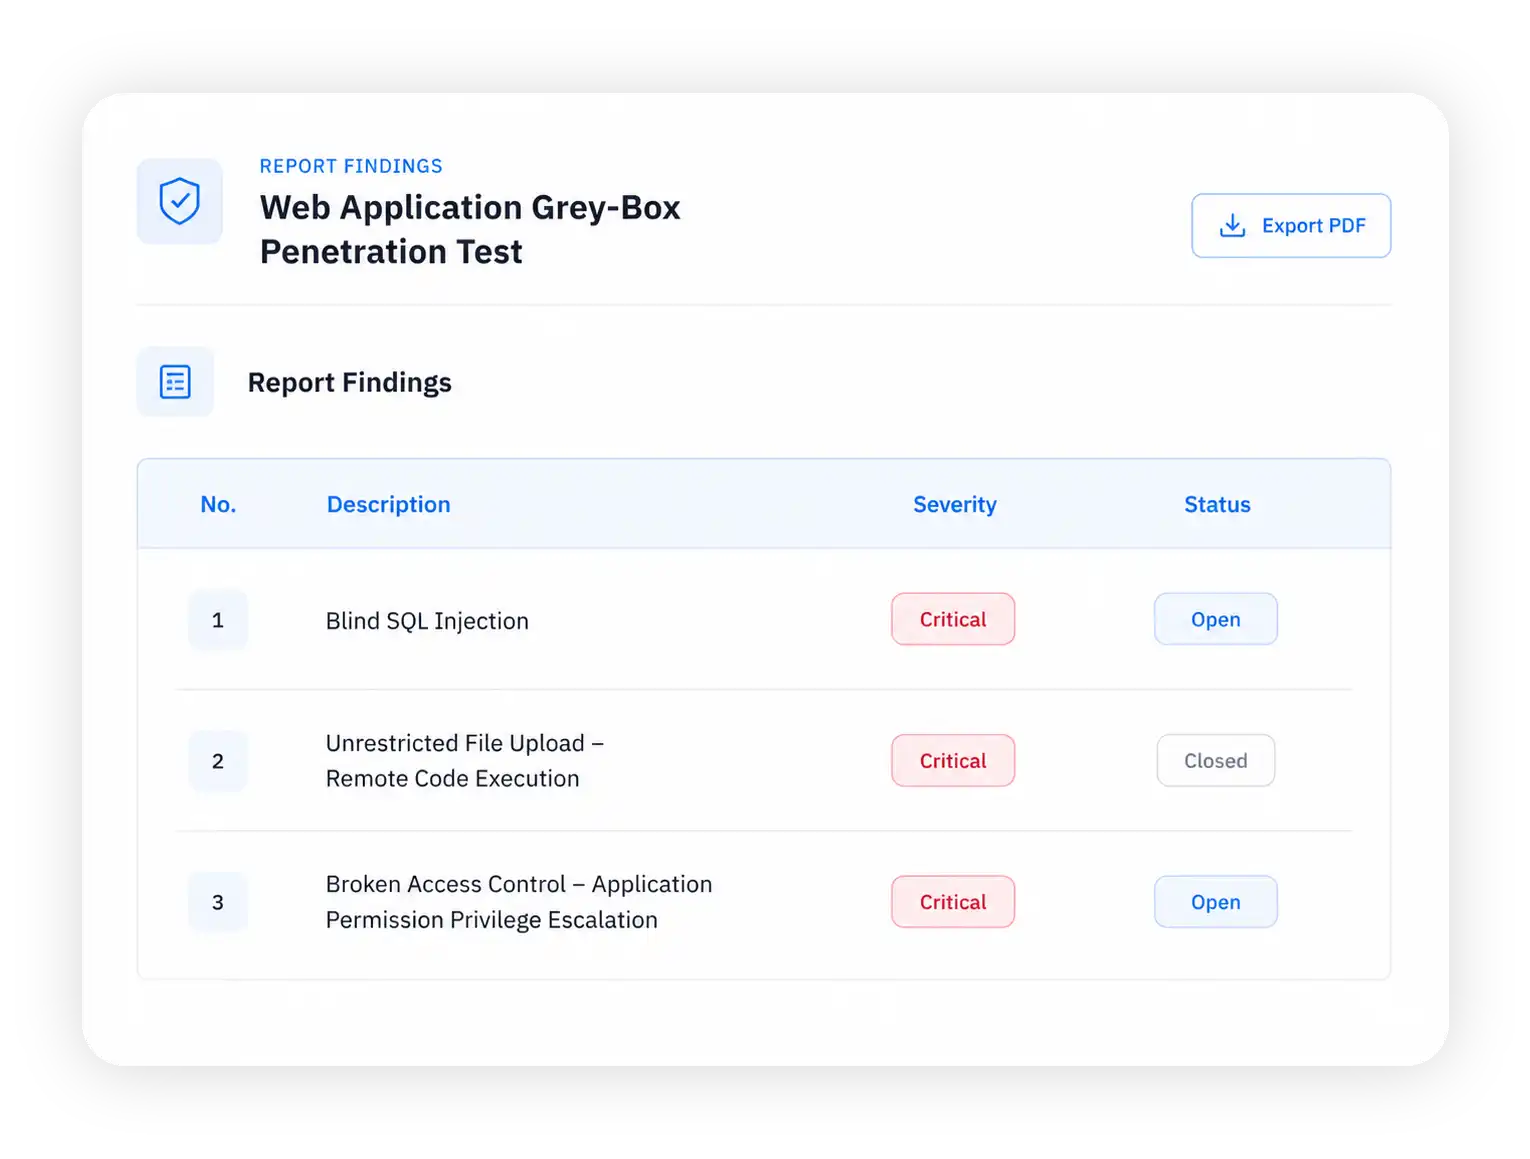
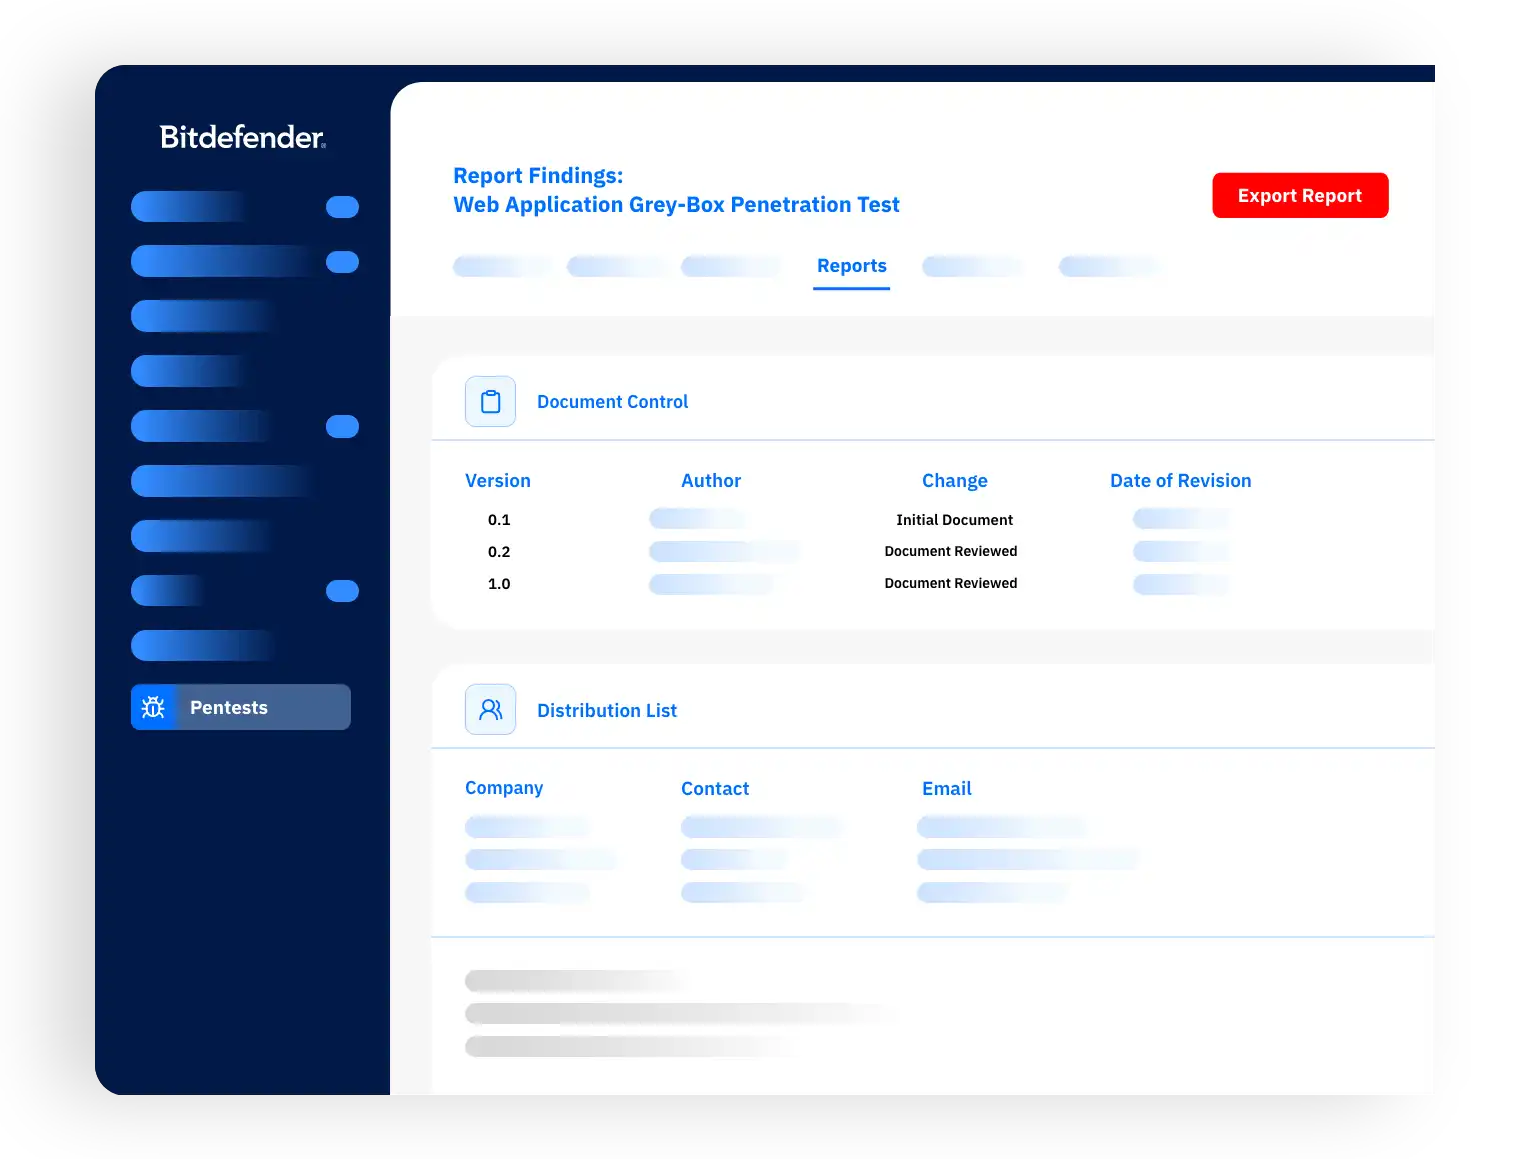
Nuestro informe incluye un resumen ejecutivo, hallazgos detallados priorizados por puntuaciones CVSS, evidencias de explotación, análisis de impacto y pasos prácticos para la corrección, además de una sesión de presentación para los responsables.
¿Cuándo debemos realizar una evaluación de seguridad para LLM?
Las evaluaciones pueden ayudar antes de una implementación, al añadir nuevas integraciones o para validar la seguridad de una aplicación de IA existente.
¿Cuál es la diferencia entre un enfoque de Penetration Testing manual y otro totalmente automatizado?
El Penetration Testing manual está dirigido por personas y lo realizan con precisión hackers éticos especializados. El Penetration Testing automatizado está dirigido por software. Ambos intentan llevar a cabo una explotación real para demostrar lo que podría hacer un atacante, por lo que la diferencia radica en la velocidad y la profundidad. El enfoque dirigido por consultores de Bitdefender combina la experiencia del Penetration Testing manual con el uso responsable de los análisis automatizados y la explotación asistidos mediante IA.
¿Qué recibimos después de la evaluación?
Recibirá hallazgos clasificados por riesgo y una orientación priorizada para la reparación.
Proteja sus sistemas de IA. Hable hoy mismo con un experto.
Obtenga visibilidad de los riesgos de IA en todo su entorno para adoptar y ampliar su uso con confianza.