Åtgärda AI-sårbarheter
Varje engagemang är skräddarsytt efter design, logik och affärsändamål för din AI-implementering för att identifiera luckor som kan göra det möjligt för angripare att manipulera modellbeteende eller missbruka anslutna system.
Automatiserad testning, expertrådgivning
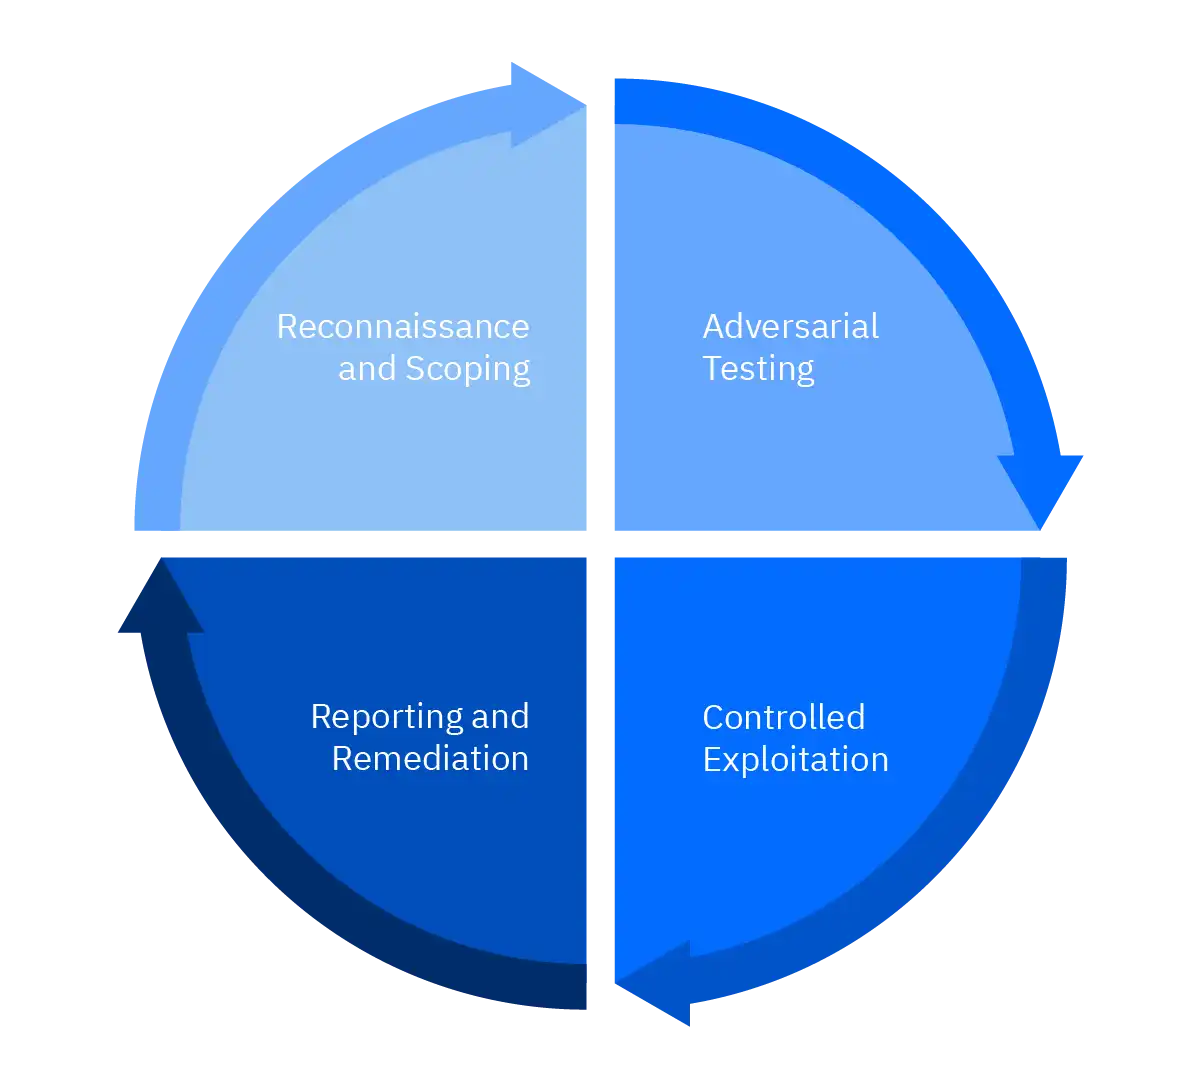
Tillsammans med kontrollerad exploatering bedömer våra konsulter hur dina LLM-applikationer bearbetar input, genererar svar och interagerar med interna data, externa verktyg, API: er och affärsflöden.
Prioriterade rekommendationer
Bedömningen ger praktisk, evidensbaserad insikt i din AI-säkerhetsställning som kan hjälpa dina säkerhets-, teknik- och riskteam att förstå sårbarhetspåverkan och prioritera åtgärder.
Starta attacksimuleringar på appar, infrastruktur, moln och hårdvara
Bitdefender har över 25 års expertis inom cybersäkerhet och efterlevnad inom alla större säkerhetsstandarder och branscher.
Våra offensiva säkerhetskonsulter har erkända branschcertifieringar, däribland OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) och AWS Certified Solutions Architect – Associate.


Integrerat med Supporting Security-tjänster
Stöds av global expertis inom cybersäkerhet
När kritiska tillgångar inte testas kan antalet sårbarheter som kan utnyttjas öka, vilket i sin tur ökar riskexponeringen och bromsar bredare transformationsinitiativ. Bitdefender kan hjälpa dig med ett CREST-ackrediterat team med avancerade certifieringar och dokumenterad erfarenhet av att leverera hundratals tester för organisationer av alla storlekar. Du kan förvänta dig:
Varför välja Bitdefender?
-

Få insyn i AI-specifik risk över modeller, uppmaningar, API:er, agenter, datapipeliner, plugins och anslutna arbetsflöden.
-
Identifiera sårbarheter innan angripare gör det, från promptinjektion och jailbreak till dataläckage, överdriven byråkrati, osäkra utdata och verktygsmissbruk.
-
Validera AI-driftsättningar före produktion eller bredare användning genom automatiserad skanning i kombination med expertledda motstridiga tester.
-
Förstå den verkliga affärseffekten av AI-svagheter på känsliga data, system, användare och verksamhet inom en kontrollerad omfattning.
-
Stärka AI-säkerhet och styrning med genomförbara resultat, däribland allvarlighetsgraderingar, bevis, reproduktionssteg och vägledning för åtgärdande.
Vanliga frågor
Vilka typer av AI-risker testar Bitdefender för?
Promptinjektion, jailbreak, exponering för känsliga data, överdriven byråkrati, osäkra utgångar, verktygsmissbruk, RAG-svagheter och API- eller plugin-risker. Om du är osäker, vänligen kontakta vårt team av experter för att diskutera omfattningen.
Kommer testningen att påverka vår produktionsmiljö?
I linje med era affärsmål utförs tester inom en överenskommen omfattning och kontrollerad exploatering för att säkert validera sårbarheter och förstå er potentiella riskställning.
Vilka AI-säkerhetsramverk är Bitdefender anpassat med?
Resultat och rekommendationer kan kartläggas till erkända ramverk som OWASP Top 10 for Large Language Model Applications och MITRE ATLAS.
Hur avgränsar och prissätter ni uppdrag?
Vi börjar med en målfokuserad avgränsning (mål, tillgångar, tillvägagångssätt, begränsningar, budgetar) och föreslår persondagar baserat på djup och bredd. Prissättningen anpassas efter omfattning och testmetod (black/grey/white box).
Vad ingår i leveranserna?
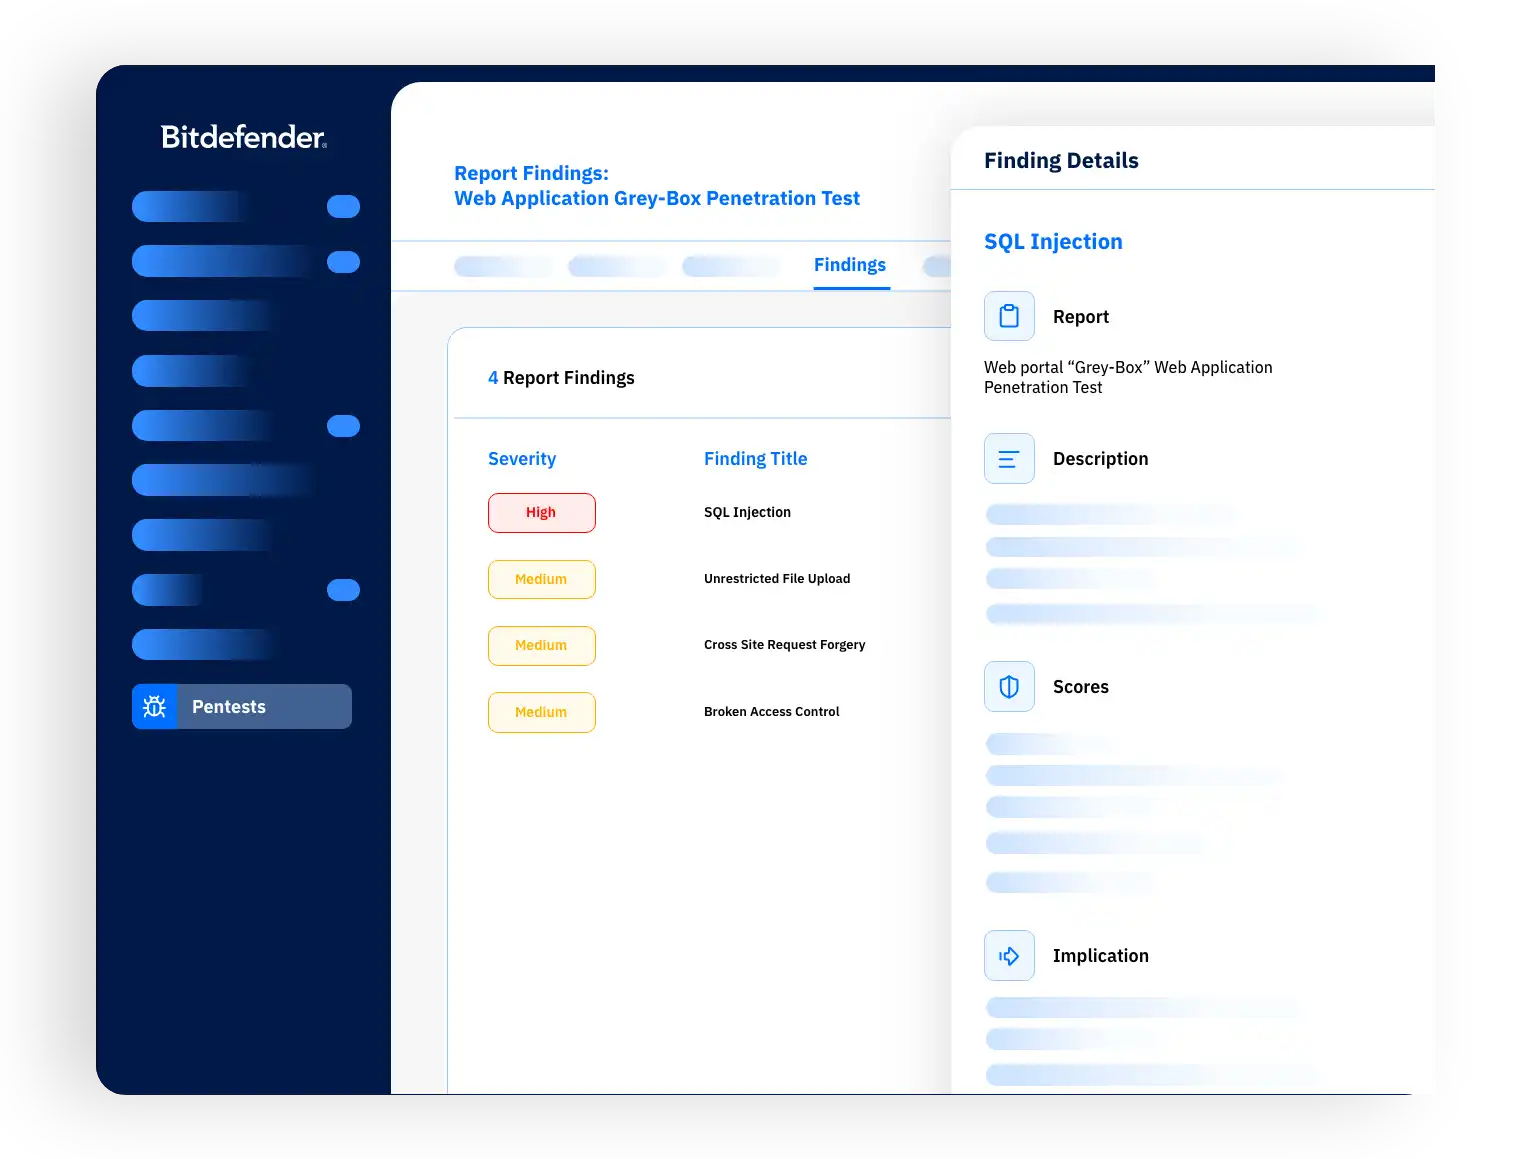
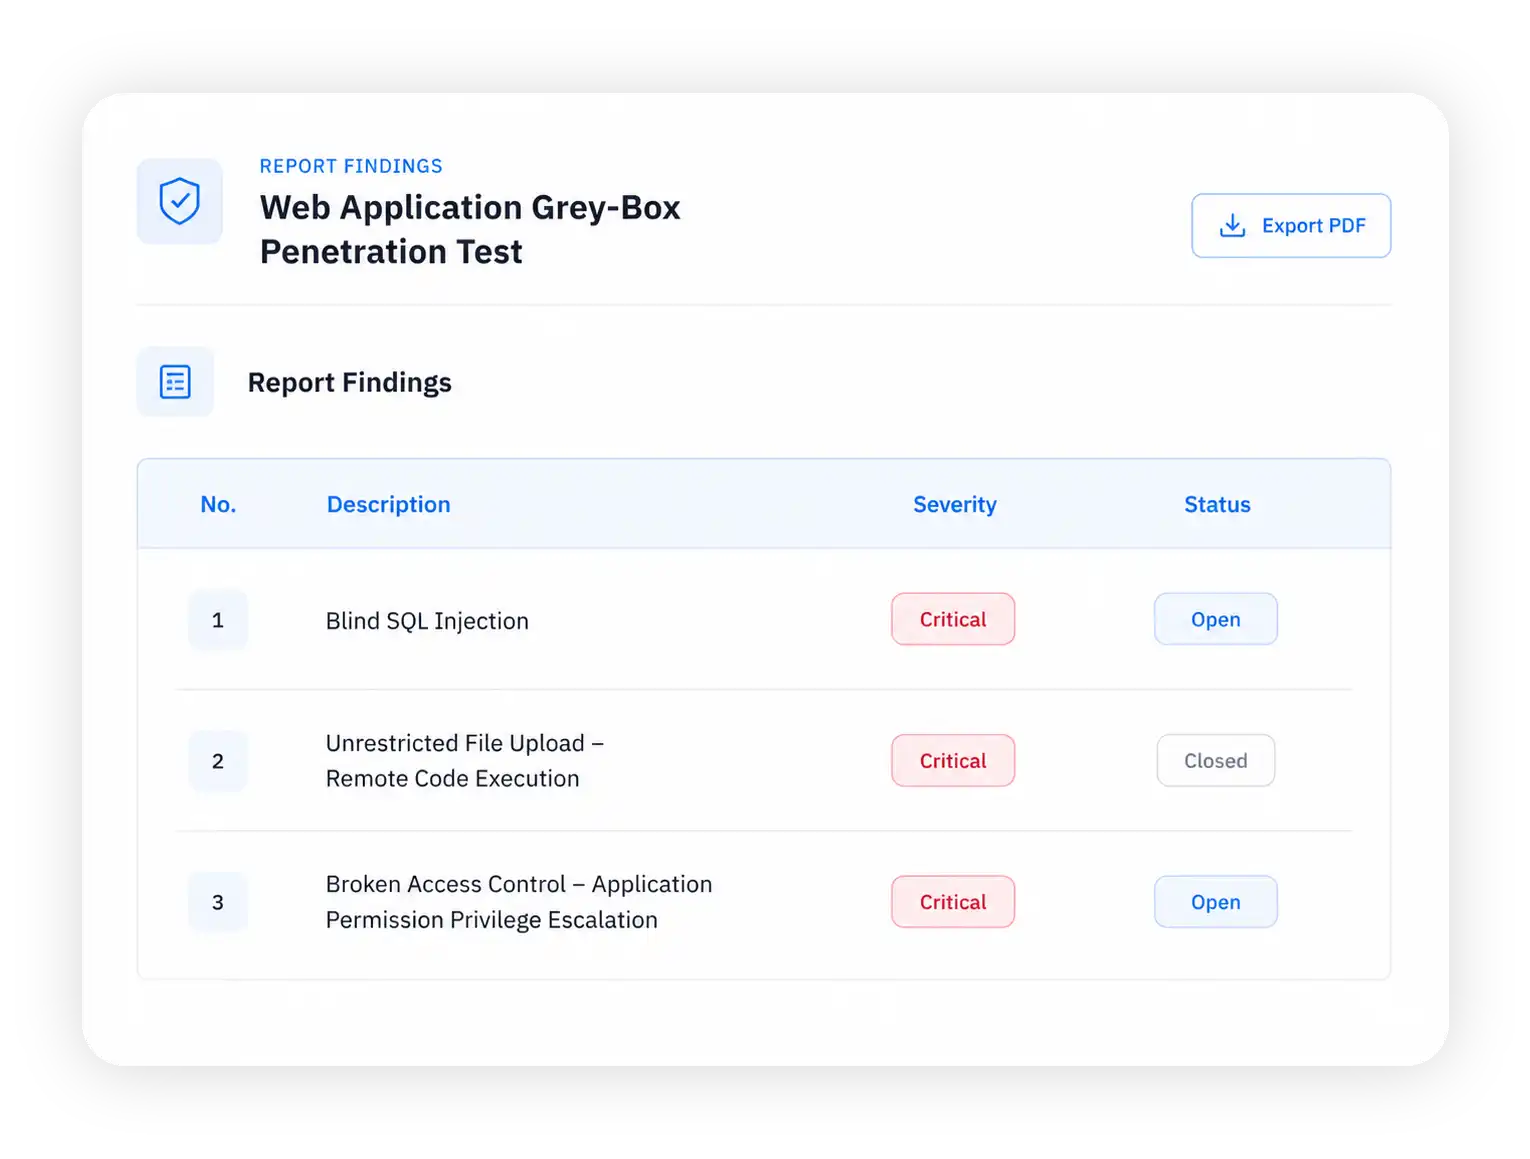
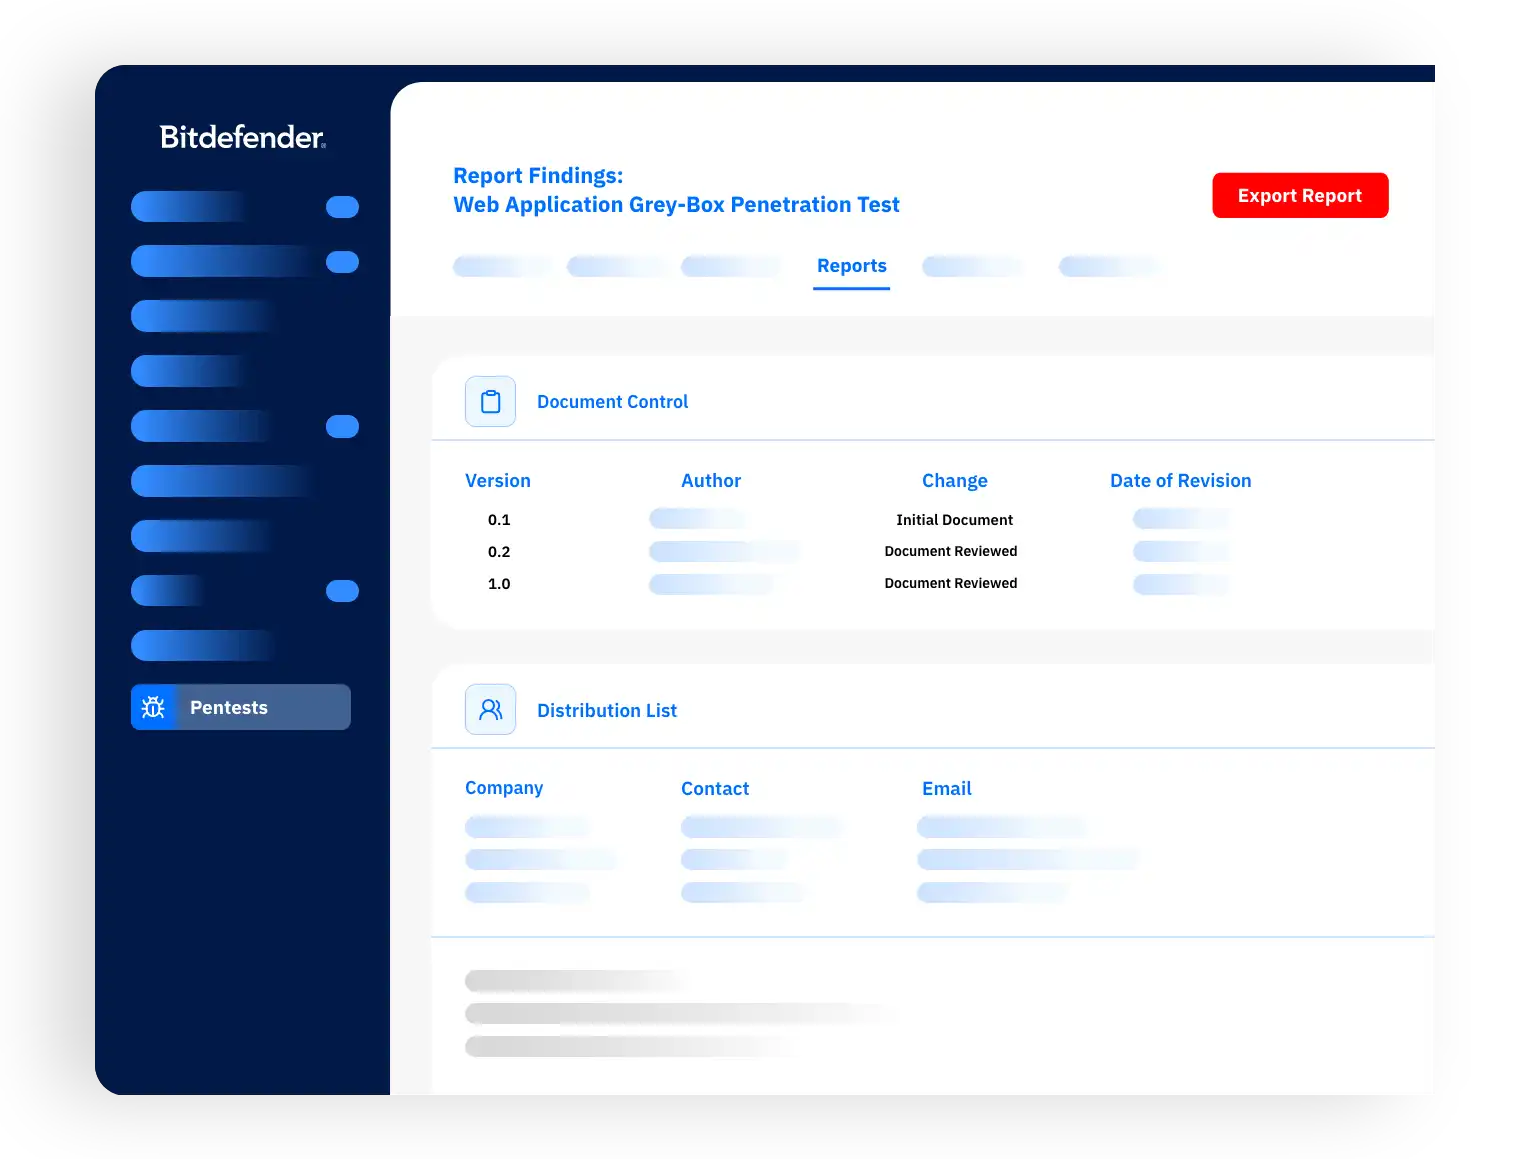
Vår rapport innehåller en sammanfattning, detaljerade resultat prioriterade efter CVSS-poäng, bevis på utnyttjande, konsekvensanalys och genomförbara åtgärdssteg, och till och med en upplysning för intressenter.
När ska vi göra en LLM-säkerhetsutvärdering?
Utvärderingar kan hjälpa till innan du distribuerar, lägger till nya integrationer eller validerar säkerheten för en befintlig AI-applikation.
Vad är skillnaden mellan en manuell penetrationstestmetod jämfört med en helautomatiserad metod?
Manuell penetration testing är mänskligt ledd, gjord med precision av skickliga etiska hackare. Automatiserad penetration testing är programvaruledd. Båda är försök till verklig exploatering för att bevisa vad en angripare kan göra, så skillnaden är hastighet och djup. Bitdefenders konsultledda strategi kombinerar expertis inom manuell testning som stöds av ansvarsfull användning av AI-assisterade automatiserade skanningar och exploatering.
Vad får vi efter bedömningen?
Du får riskbedömda resultat och prioriterad åtgärdsvägledning.
Skydda dina AI-system. Prata med en expert idag.
Se AI-risker i hela din miljö för att anamma och anpassa med tillförsikt.