Byt till förebyggande först

Kontinuerlig minskning av exponering för AI-hot minskar svarsbördan och riskerna

Operationalisera AI-driven säkerhet

Kontextmedveten vägledning och åtgärder inom förebyggande, skydd, upptäckt och respons

Utnyttja en AI-aktiverad SOC

Expertis, processer och en utökad AI-aktiverad säkerhetsstack som alltid är på 

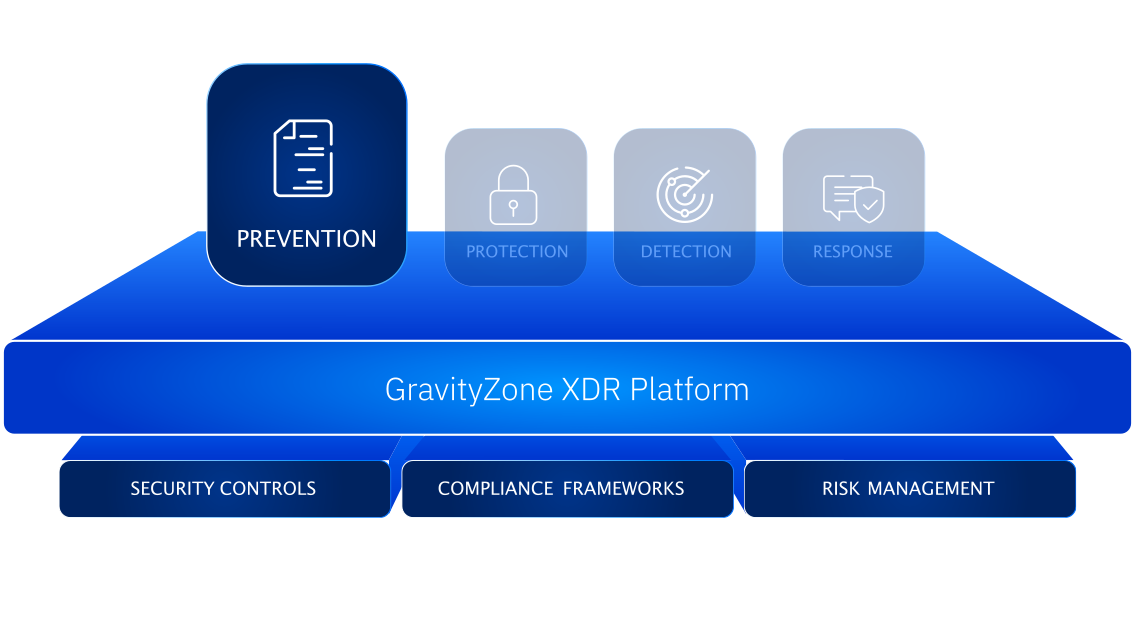
Steg 1: Byt till förebyggande först


Reducera kontinuerligt exponeringen för AI-hot, minska svarsbördan och riskerna.


  • Stäng proaktivt angriparmöjligheter och stoppa attacker i AI-eran. GravityZone upptäcker, prioriterar och minskar autonomt riskexponering som införs av AI-hot och skadlig användning av legitima verktyg.

  • Säkra ditt företags AI-användning för att förhindra dataintrång: GravityZone AI Visibility and Control upptäcker AI-användning, bedömer risker och möjliggör upprätthållande av styrningspolicy.

  • Gå över till förebyggande säkerhet utan att lägga till komplexitet: GravityZone förenar automatiserad exponeringshantering och säkerhetsoperationer för att bekämpa de mest avancerade hoten i AI-eran.


Lär dig hur du går över till förebyggande först- säkerhet: Läs lösningsguiden

Se hur synlighet kan förvandla Shadow AI till säker AI: Läs bloggen

GravityZone-plattform - Förebyggande
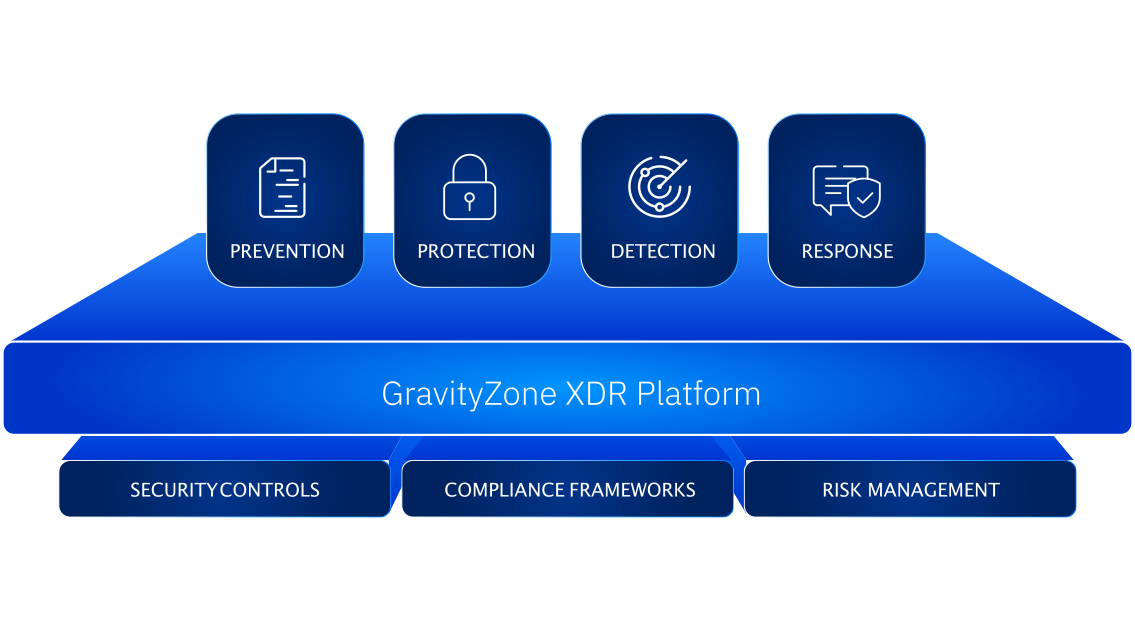
GravityZone-plattform

Steg 2: Operationalisera AI över förebyggande, skydd, upptäckt och respons


Förenkla AI-aktiverad säkerhet med kontextmedveten vägledning och åtgärder för förebyggande, skydd, upptäckt och respons.


  • Minska ansträngningen för kontinuerlig riskhantering: Proaktiv, prioriterad riktning för förbättring av säkerhetsställning baserat på kontextuella insikter över varje kundmiljö. 

  • Svara snabbare med förtroende och kontroll: Incidentdetektering i maskinhastighet och handlingsbar svarsvägledning, redo för mänsklig validering, med stöd av kundmiljö, användare, risk och hotsammanhang.

  • Lita på AI som prövats i stor skala i GravityZone MDR SOC: Säkerhet genom design och sekretessskydd för att skydda kunddata och stödja kontrollerad AI-användning över GravityZone.


Utforska hur du integrerar AI i säkerhetsoperationer: Läs lösningsguiden


Se hur du använder AI över säkerhet utan extra komplexitet: Läs bloggen

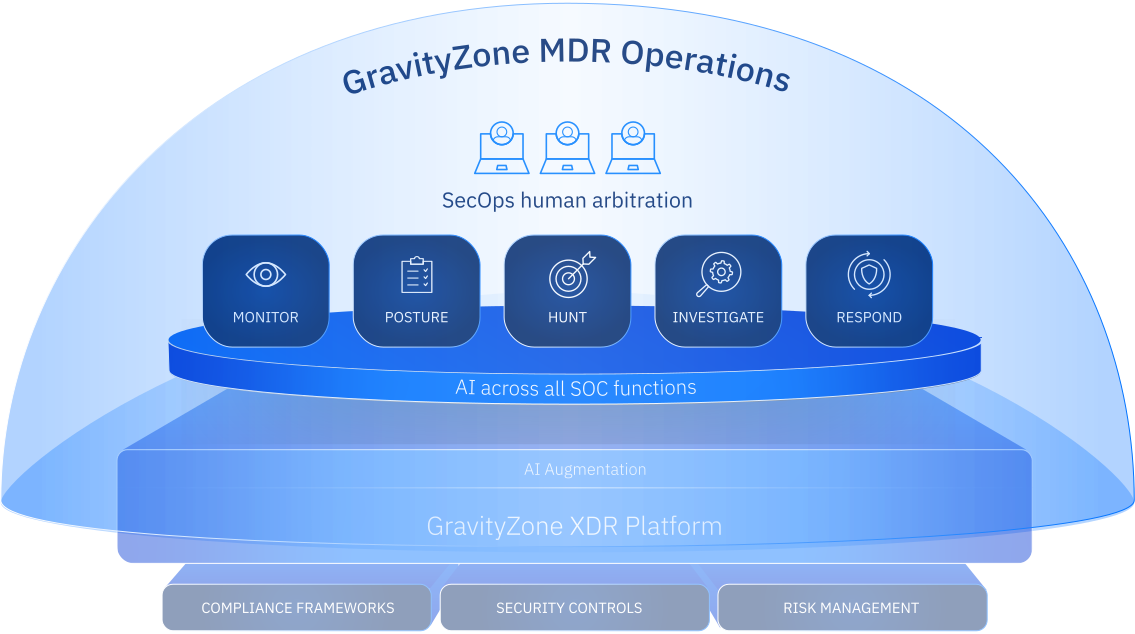
Steg 3: Utnyttja en AI-aktiverad SOC


Ligg steget före med alltid tillgänglig expertis, processer och en utökad AI-aktiverad säkerhetsstack, levererad av ett enda sammanhängande team.


  • Minska cyberrisken, lita på varje svar och bevisa din säkerhetsställning: Fullständigt ägarskap av plattform, teknik och hotforskning ger inbyggd, kontextuell exponering och hotinsikter. 

  • Förverkliga potentialen i AI-aktiverad säkerhet utan komplexiteten: Maskinhastighetsdetektering och inneslutning kombinerat med mänskligt omdöme, validering och skiljeförfarande.

  • Skydda ditt företag så att ditt team kan koppla av och sova bättre: övervakning och respons dygnet runt med förgodkända åtgärder (PAA) för snabb inneslutning och omedelbar rapportering efter incidenten. 


Se vad Forrester säger om AI för effektiva säkerhetsteam: Läs rapporten


Se hur AI och MDR kan stödja effektiva säkerhetsteam: Läs bloggen


GravityZone MDR-åtgärder

AI-innovationer inom cybersäkerhet sedan 2008

2008

Första ML-baserade detektionen

Bitdefender utnyttjade maskininlärning för att förbättra upptäckten av ny eller okänd skadlig kod.
2011

Första brusreduceringsalgoritmen

Brusdetekteringsalgoritmen hjälpte till att identifiera felklassificerade prover.

2013

Första ML-baserade automatiserade strömdetektering

Den första automatiserade strömdetekteringen baserad på ML-teknik.

2014

Första användningen av djupinlärning

Den första användningen av djupinlärningsalgoritmer för AI för att öka detekteringsgraden.

2017

Första justerbara maskininlärningen

Bitdefender HyperDetect gör det möjligt för organisationer att finjustera ML-detektering och stoppa avancerade attacker före exekvering.

2017

Skydd mot fillösa attacker

Att använda anpassade ML-modeller för att utföra funktionsextrahering från kommandorader och PowerShell-skript stoppar fillös skadlig kod. Denna forskning gav oss titeln ”Nyckelinnovatörer” av Europeiska kommissionen.

2020

Avvikelsedetektering i EDR

Anomaly Defense utnyttjar AI-teknik för att bygga beteendebaslinjer och upptäcka avvikelser med minimalt brus.

2022

Inbyggd XDR med Incident Advisor som går att läsa av människor

Bitdefender Native XDR använder ML för att automatiskt korrelera och konsolidera hotsignaler över endpoints, identiteter, appar, nätverk, moln, mobila enheter och mer därtill. Incidentrådgivaren svarar på alla viktiga analytikerfrågor i ett lättläst format.

2024

GravityZone AI Assistant

Bitdefender GravityZone AI Assistant utnyttjar stora
språkmodeller (LLM:er) för att effektivisera och förenkla hotutredningar genom att svara på
analytikernas frågor omedelbart.

2025

GravityZone PHASR, autonom härdning

GravityZone Proactive Hardening and Attack Surface Reduction (PHASR) använder individualiserade AI-algoritmer för att analysera varje användares beteende, autonomt härda slutpunkter och kontinuerligt minska attackytan genom att ta bort onödiga behörigheter och blockera angreppstekniker – allt utan att påverka det dagliga arbetet.

2026

GravityZone AI Visibility and Control

Upptäcker de offentliga och lokala AI-tjänster som anställda använder, avslöjar skugg-AI och bedömer risker, vilket ger säkerhetsteam synlighet och kontroll för att hantera AI-exponering.

200+

Toppteknikmärken licensierar Bitdefenders teknik.

60000+

Unika datapunkter extraheras och används av våra machine learning-algoritmer.

1000+

Hot upptäcks varje minut.

50

Miljarder dagliga hotförfrågningar från hundratals miljoner system.

Så här hanterar Bitdefender AI-hot

AI gynnar försvarare mer än angripare, men rädsla och hype döljer bilden. Vi förlitar oss på vetenskap, inte spekulation, och omvärderar attackvektorer kontinuerligt så att vårt försvar ligger steget före.
AI och cyberbrottslighet
  • 01

    AI-aktiverad social ingenjörskonst


    Angripare anammade AI tidigt här, och enbart medvetenhetsträning kan inte längre hänga med. Våra deepfake, företags-e-postkompromisser och bedrägerispecialister stärker kontinuerligt detekteringsalgoritmerna bakom GravityZone Extended Email Security, Network Attack Defense och XDR.

  • 02

    AI-genererad skadlig programvara och ransomware


    AI multiplicerar skadliga varianter; skiktad säkerhet är byggd för den volymen: över 1 000 nya hot per minut. HyperDetect, Advanced Threat Control och Ransomware Mitigation behövde aldrig känna igen en variant för att stoppa det – nyheter ger inte angripare någonting.

  • 03

    AI-orkestrerade attacker


    Angripare använder AI för att länka hela sekvensen, från skanning efter exponerade enheter till exploatering, ofta inom 24 timmar efter avslöjande. GravityZone Risk Management och Patch Management visar vad som ska lagas först; PHASR avbryter verktygen som automatiserade attacker förlitar sig på; GravityZone XDR och MDR håller uppehållstiden minimal.

Beprövad. Oöverträffad cybersäkerhetseffektivitet.

Vi är här för att hjälpa dig att välja den lösning eller tjänst som passar just ditt företag. Se alla produkter.