Cambie a un enfoque centrado en la prevención

La reducción continua de la exposición a amenazas de IA disminuye la carga de respuesta y el riesgo

Ponga en funcionamiento una seguridad impulsada por IA

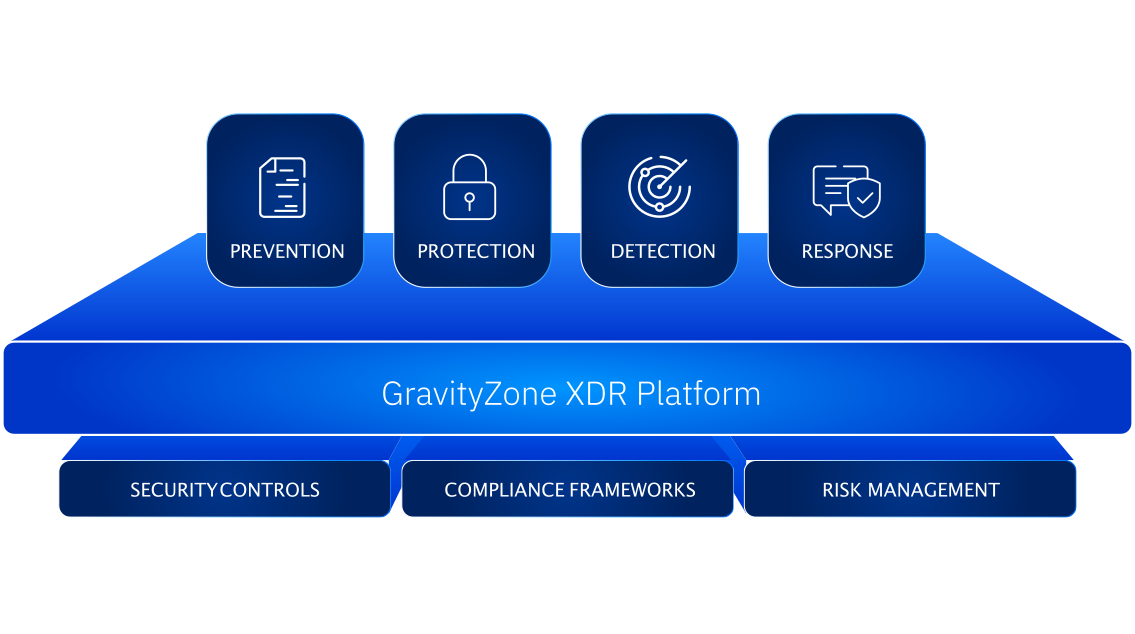
Orientación y acciones con reconocimiento del contexto en prevención, protección, detección y respuesta

Aproveche un SOC habilitado para la IA

Experiencia, procesos y un arsenal de seguridad ampliado potenciado por IA 

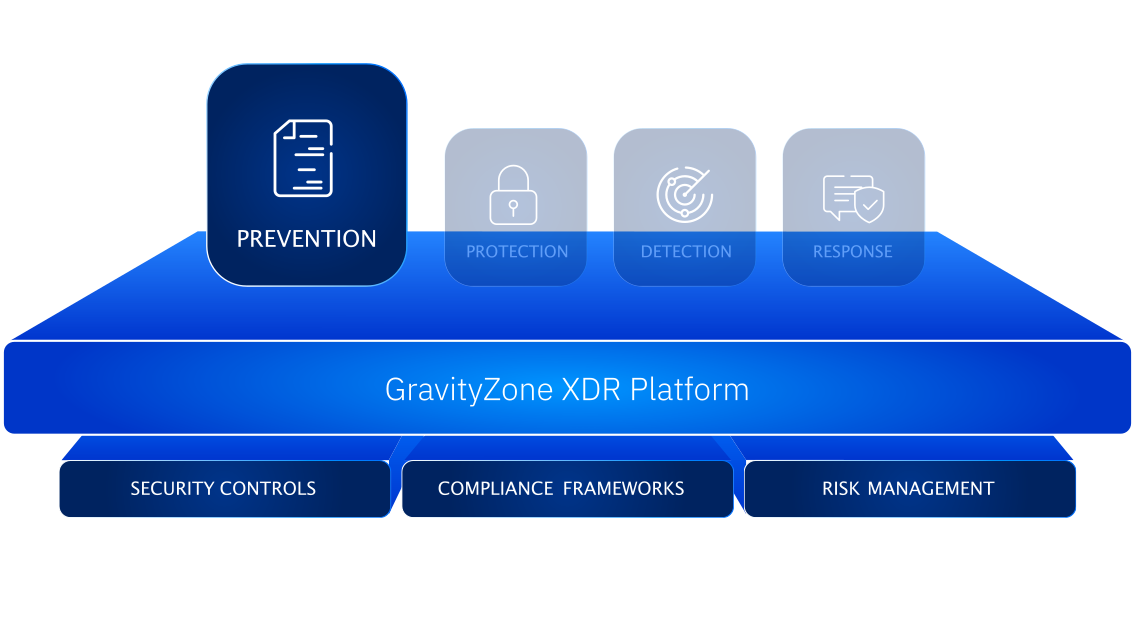
Paso 1: Cambie a un enfoque centrado en la prevención


Reduzca continuamente la exposición a las amenazas relacionadas con la IA y disminuya el riesgo y la carga que conlleva la respuesta.


  • Ataje proactivamente las oportunidades de los atacantes y detenga las amenazas de la era de la IA. GravityZone descubre, prioriza y reduce de forma autónoma la exposición al riesgo introducida por las amenazas de IA y por el uso malintencionado de herramientas legítimas.

  • Proteja la adopción de la IA en su empresa para evitar filtraciones de datos: GravityZone AI Visibility and Control descubre el uso de la IA, evalúa los riesgos y permite aplicar políticas de gobernanza.

  • Adopte una seguridad centrada en la prevención sin añadir complejidad: GravityZone unifica la administración automatizada de la exposición y las operaciones de seguridad para combatir las amenazas más avanzadas de la era de la IA.


Descubra cómo adoptar una seguridad centrada en la prevención: Leer la guía de la solución

Descubra cómo la visibilidad puede transformar la Shadow AI en IA segura: Leer el blog

Plataforma GravityZone: prevención
Plataforma GravityZone

Paso 2: Ponga la IA a trabajar en prevención, protección, detección y respuesta


Simplifique la seguridad potenciada por IA mediante orientación y acciones con reconocimiento del contexto en prevención, protección, detección y respuesta.


  • Reduzca el esfuerzo asociado a la gestión continua del riesgo: Orientación proactiva y priorizada para mejorar la posición de seguridad basada en información contextual de cada entorno de cliente. 

  • Responda más rápidamente con confianza y control: Detección de incidentes a velocidad de máquina y orientación práctica para la respuesta, listas para la validación humana y respaldadas por el contexto del entorno del cliente, los usuarios, los riesgos y las amenazas.

  • Confíe en una IA de eficacia probada a escala en el SOC de GravityZone MDR: Seguridad incorporada desde el diseño y medidas de protección de la privacidad para proteger los datos de los clientes y respaldar un uso controlado de la IA en GravityZone.


Descubra cómo integrar la IA en las operaciones de seguridad: Leer la guía de la solución


Descubra cómo utilizar la IA en seguridad sin añadir complejidad: Leer el blog

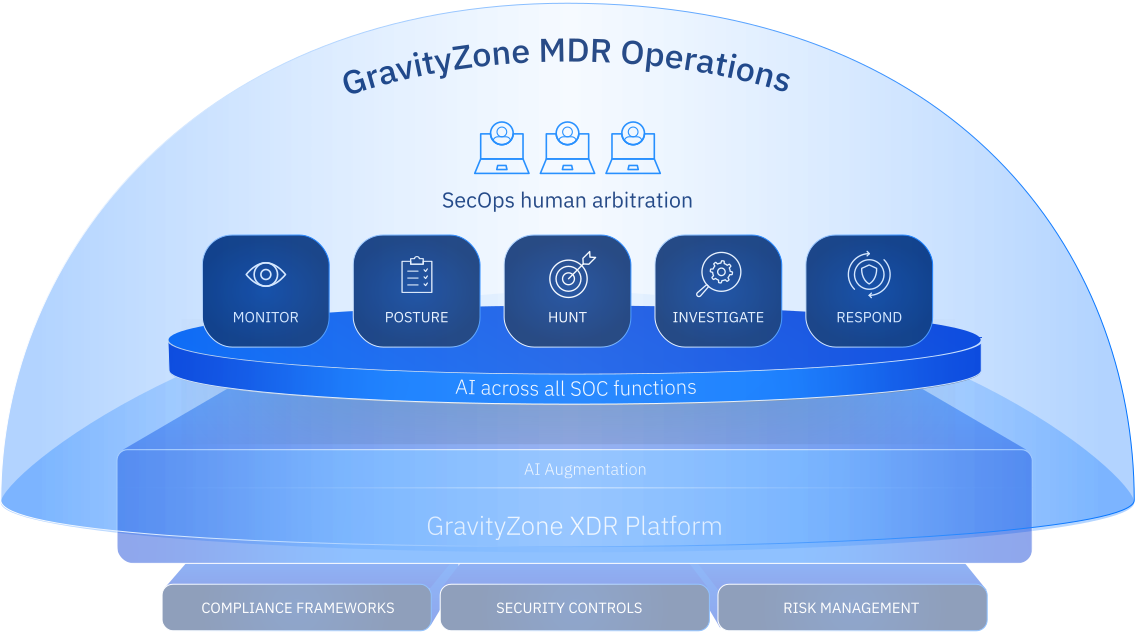
Paso 3: Aproveche un SOC habilitado para la IA


Manténgase a la vanguardia con experiencia, procesos y un arsenal de seguridad ampliado y habilitado para la IA siempre disponibles, proporcionados por un único equipo cohesionado.


  • Reduzca el riesgo informático, confíe en cada respuesta y demuestre su posición de seguridad: La propiedad completa de la plataforma, la ingeniería y la investigación de amenazas proporcionan exposición nativa y valiosa información contextual sobre las amenazas. 

  • Haga realidad el potencial de la seguridad habilitada para la IA sin complejidad: Detección y contención automatizadas, combinadas con criterio humano, validación y arbitraje.

  • Proteja su empresa para que su equipo pueda desconectar y dormir mejor: Monitorización y respuesta todos los días del año y a todas horas con acciones aprobadas previamente (PAA) para una contención rápida y notificación inmediata tras los incidentes. 


Descubra qué opina Forrester sobre la IA para equipos de seguridad reducidos: Leer el informe


Descubra cómo la IA y la MDR pueden ayudar a los equipos de seguridad pequeños: Leer el blog


Operaciones de GravityZone MDR

Innovaciones en IA para ciberseguridad desde 2008

2008

Primera detección basada en ML

Bitdefender aprovechó el machine learning (ML) para mejorar la detección de malware nuevo o desconocido.
2011

Primer algoritmo de reducción de ruido

El algoritmo de detección de ruido ayudó a identificar muestras mal clasificadas.

2013

Primera detección automatizada de flujo basada en ML

La primera detección automatizada de flujo basada en tecnologías de ML.

2014

Primer uso del aprendizaje profundo

El primer uso de algoritmos de IA de aprendizaje profundo para incrementar la tasa de detección.

2017

Primer machine learning optimizable

Bitdefender HyperDetect permite a las organizaciones optimizar la detección mediante ML y detener los ataques avanzados antes de su ejecución.

2017

Protección contra ataques sin archivos

El uso de modelos personalizados de ML para llevar a cabo la extracción de atributos desde líneas de comandos y scripts de PowerShell bloquea el malware sin archivos. La Comisión Europea nos otorgó el premio de “innovadores clave” por esta investigación.

2020

Detección de anomalías en EDR

Anomaly Defense aprovecha las tecnologías de IA para establecer líneas de referencia en cuanto al comportamiento y detectar así anomalías con el mínimo ruido.

2022

XDR nativa con Incident Advisor fácilmente comprensible

La XDR nativa de Bitdefender utiliza ML para correlacionar y consolidar automáticamente indicios de amenazas procedentes de endpoints, identidades, aplicaciones, redes, nubes, dispositivos móviles, etc. Incident Advisor responde a las principales preguntas de los analistas en un formato fácilmente comprensible.

2024

Asistente de IA de GravityZone

El asistente de IA de Bitdefender GravityZone aprovecha los
modelos de lenguaje de gran tamaño (LLM) para optimizar y simplificar la investigación de amenazas respondiendo
al instante las preguntas de los analistas.

2025

GravityZone PHASR, endurecimiento autónomo

GravityZone Proactive Hardening and Attack Surface Reduction (PHASR) emplea algoritmos de IA individualizados para analizar el comportamiento de cada usuario, endurece los endpoints de forma autónoma y reduce continuamente la superficie de ataque eliminando privilegios innecesarios y bloqueando las técnicas de los atacantes, todo ello sin afectar al trabajo diario.

2026

GravityZone AI Visibility and Control

Descubre los servicios de IA públicos y locales que utilizan los empleados, identifica la Shadow AI y evalúa los riesgos, proporcionando a los equipos de seguridad la visibilidad y el control necesarios para administrar la exposición a la IA.

Más de 200

Destacadas marcas de tecnología licencian tecnologías de Bitdefender.

Más de 60 000

Puntos de datos únicos extraídos y empleados por nuestros algoritmos de machine learning.

Más de 1000

Amenazas descubiertas por minuto.

50

Millardos de consultas diarias sobre amenazas de cientos de millones de sensores en todo el mundo.

Cómo afronta Bitdefender las amenazas de IA

La IA beneficia más a los defensores que a los atacantes, pero el miedo y el sensacionalismo distorsionan esta percepción. Nos basamos en la ciencia, no en la especulación, y reevaluamos continuamente los vectores de ataque para que nuestras defensas vayan siempre por delante.
La IA y los delitos informáticos
  • 01

    Ingeniería social basada en IA


    Los atacantes han adoptado la IA con prontitud y ya no basta una mera formación orientada a concienciar a los usuarios. Nuestros especialistas en deepfakes, business email compromise y fraude refuerzan continuamente los algoritmos de detección que sustentan GravityZone Extended Email Security, Network Attack Defense y XDR.

  • 02

    Ransomware y malware generados por IA


    La IA multiplica las variantes de malware y la seguridad por capas está diseñada para ese volumen: más de 1000 amenazas nuevas por minuto. HyperDetect, Advanced Threat Control y Ransomware Mitigation nunca han necesitado reconocer una variante para detenerla; que sea novedosa no aporta ninguna ventaja a los atacantes.

  • 03

    Ataques orquestados por IA


    Los atacantes utilizan la IA para encadenar toda la secuencia, desde el análisis de dispositivos expuestos hasta la explotación, a menudo dentro de las primeras 24 horas tras la divulgación. GravityZone Risk Management y Patch Management muestran qué debe parchearse primero; PHASR bloquea las herramientas de las que dependen los ataques automatizados; GravityZone XDR y MDR reducen el tiempo de permanencia al mínimo.

Demostrado. Eficacia insuperable en seguridad informática.

Estamos aquí para ayudarle a elegir la solución o el servicio adecuado para su empresa.Ver todos los productos.