Correction des vulnérabilités de l'IA
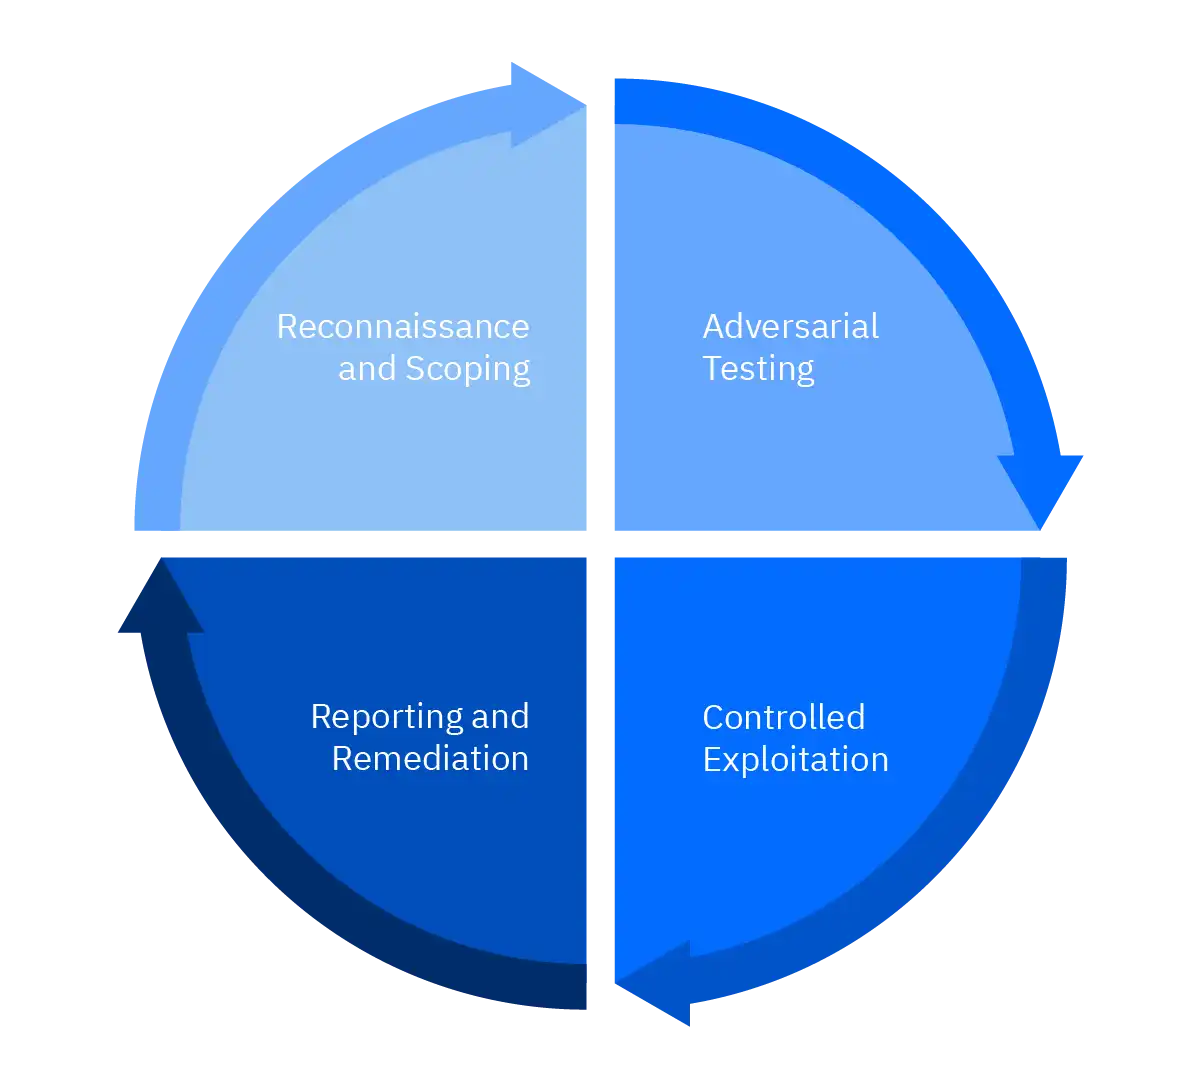
Chaque test est adapté à la conception, à la logique et à l'objectif métier de votre déploiement de l'IA, afin d'identifier les lacunes qui permettraient aux attaquants de manipuler le comportement du modèle ou de détourner les systèmes connectés.
Tests automatisés, avis d’experts
Au-delà de l'exploitation contrôlée, nos consultants évaluent comment vos applications LLM traitent les entrées, génèrent des réponses et interagissent avec les données internes, les outils externes, les API et les workflows métier.
Recommandations hiérarchisées
L'évaluation apporte un éclairage pratique et étayé sur la sécurité de vos outils d'IA, qui peut aider vos équipes chargées de la sécurité, de l'ingénierie et de la gestion des risques à comprendre l’impact des vulnérabilités et à hiérarchiser les mesures correctives.
Simulez des attaques visant vos applications, vos infrastructures, votre cloud et votre matériel
Bitdefender met à votre service plus de 25 ans d’expertise de la cybersécurité et de la conformité, couvrant les grands secteurs et les principales normes.
Nos consultants du service Offensive Security ont obtenu les principales certifications du secteur : OffSec AI Red Teamer (OSAI), ISC2 Certified Cloud Security Professional (CCSP), OffSec Exploit Developer (OSED), OffSec Certified Professional (OSCP), OffSec Web Expert (OSWE), CREST Practitioner Security Analyst (CPSA) et AWS Certified Solutions Architect – Associate.


Intégration à des services de sécurité complémentaires
Une expertise cybersécuritaire mondiale à votre service
Lorsque les actifs critiques ne sont pas testés, le nombre de vulnérabilités exploitables peut augmenter, accroissant ainsi l'exposition aux risques et ralentissant les initiatives de transformation plus globales. Bitdefender peut vous aider grâce à une équipe accréditée par le CREST, dotée de certifications avancées et d'une expérience avérée dans la réalisation de centaines de tests pour des organisations de toutes tailles. Voici ce à quoi vous pouvez vous attendre :
Pourquoi choisir Bitdefender ?
-

Obtenez une visibilité sur les risques spécifiques liés à l'IA, sur l'ensemble des modèles, prompts, API, agents, pipelines de données, plug-in et workflows connectés.
-
Identifiez les vulnérabilités avant les attaquants, des injections de prompts au détournement d'outils en passant par le débridage, les flux de données, l'autonomie excessive et les sorties non sécurisées.
-
Validez les déploiements de l'IA avant la production ou une adoption plus large grâce à une analyse automatisée associée à des tests contradictoires pilotés par des experts.
-
Appréhendez l'impact concret des points faibles de l'IA sur les données sensibles, les systèmes, les utilisateurs et les opérations, dans un cadre contrôlé.
-
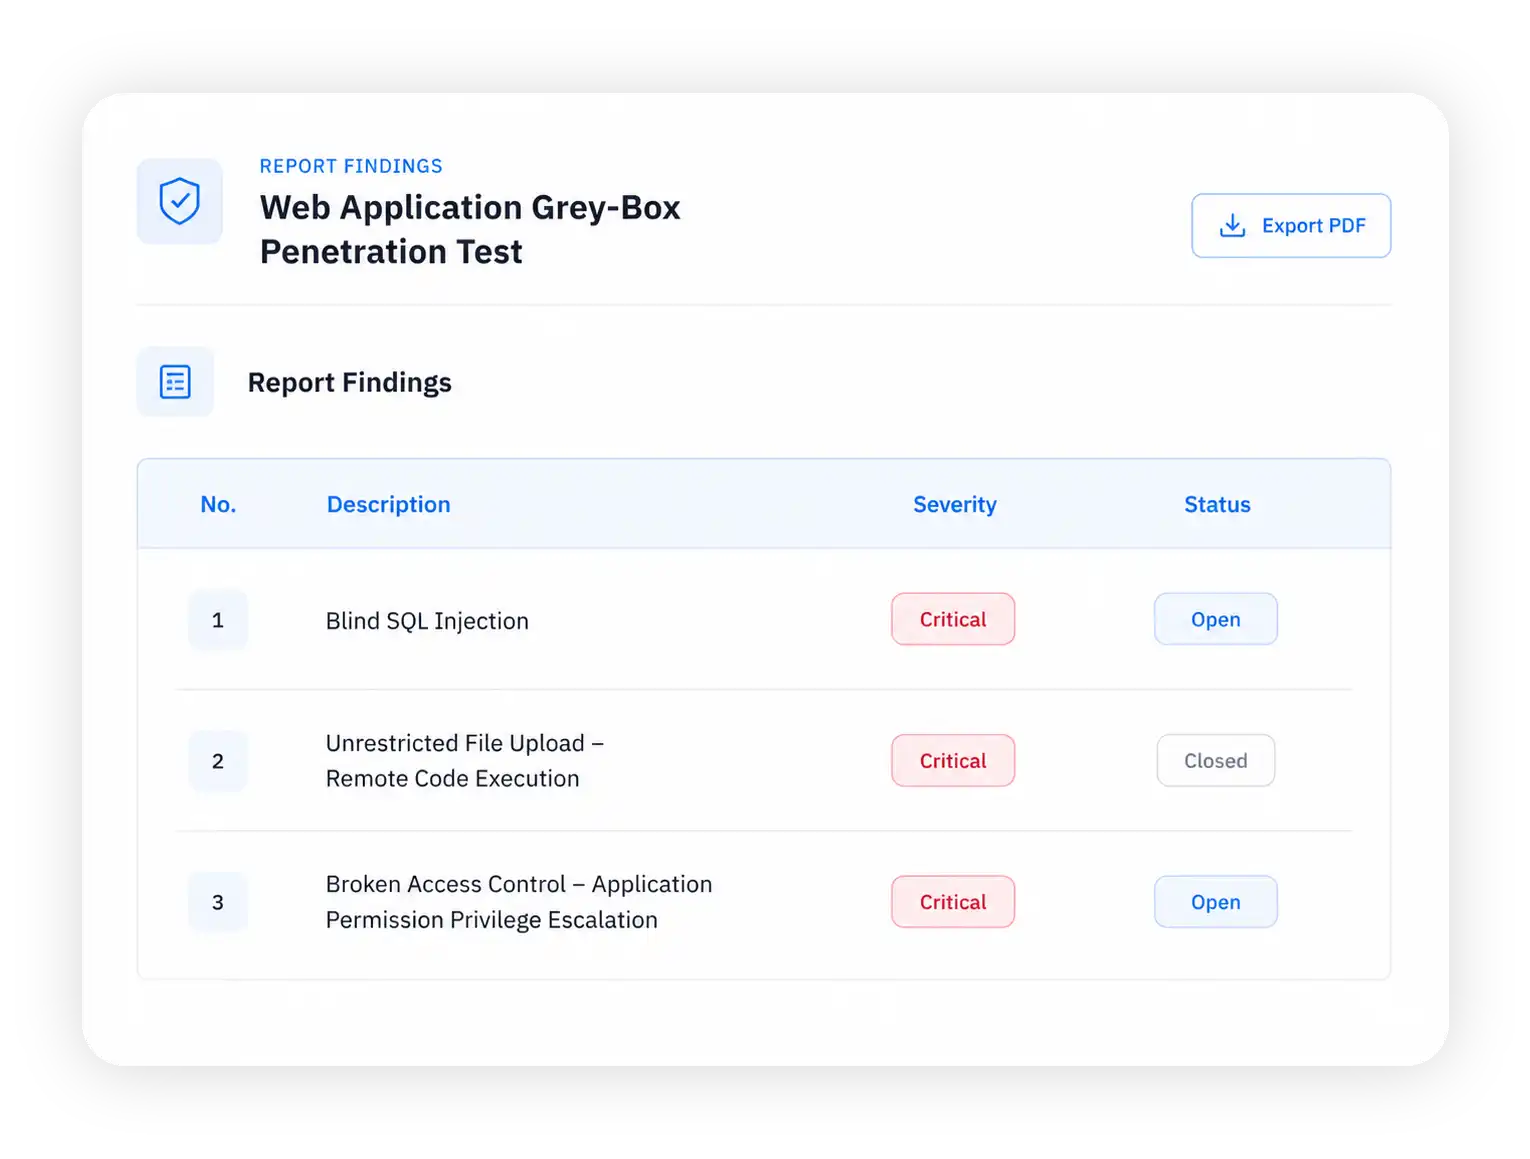
Renforcez la sécurité et la gouvernance de l'IA avec des résultats exploitables, incluant le degré de gravité, les éléments de preuves, les marches à suivre pour reproduire le processus et les mesures correctives recommandées.
FAQ
Quels sont les risques liés à l'IA que Bitdefender peut évaluer ?
Injection de prompts, débridage, exposition de données sensibles, autonomie excessive, sorties non sécurisées, détournement d'outils, failles des réseaux antagonistes génératifs, risques liés aux API ou aux plug-in. En cas de doute, n'hésitez pas à contacter notre équipe d'experts pour discuter de la portée des tests.
Quels sont les effets des tests sur l'environnement de production ?
Les tests sont adaptés à vos objectifs professionnels, dans un cadre strict et de manière contrôlée, pour identifier les vulnérabilités et appréhender les risques en toute sécurité.
Quels sont les cadres de sécurité de l'IA suivis par Bitdefender ?
Les résultats et recommandations peuvent être rattachés à des cadres reconnus tels que le classement Top 10 OWASP pour les applications de LLM et MITRE ATLAS.
Comment définissez-vous la portée et le prix des missions ?
Nous commençons par une évaluation axée sur les objectifs – buts, actifs, approche, contraintes, budgets – puis nous proposons une estimation (en jour-personne) en fonction de la profondeur et de l'étendue. Le prix dépend de la portée et de l'approche adoptée pour les tests (black/grey/white box).
Qu'incluent les éléments livrables ?
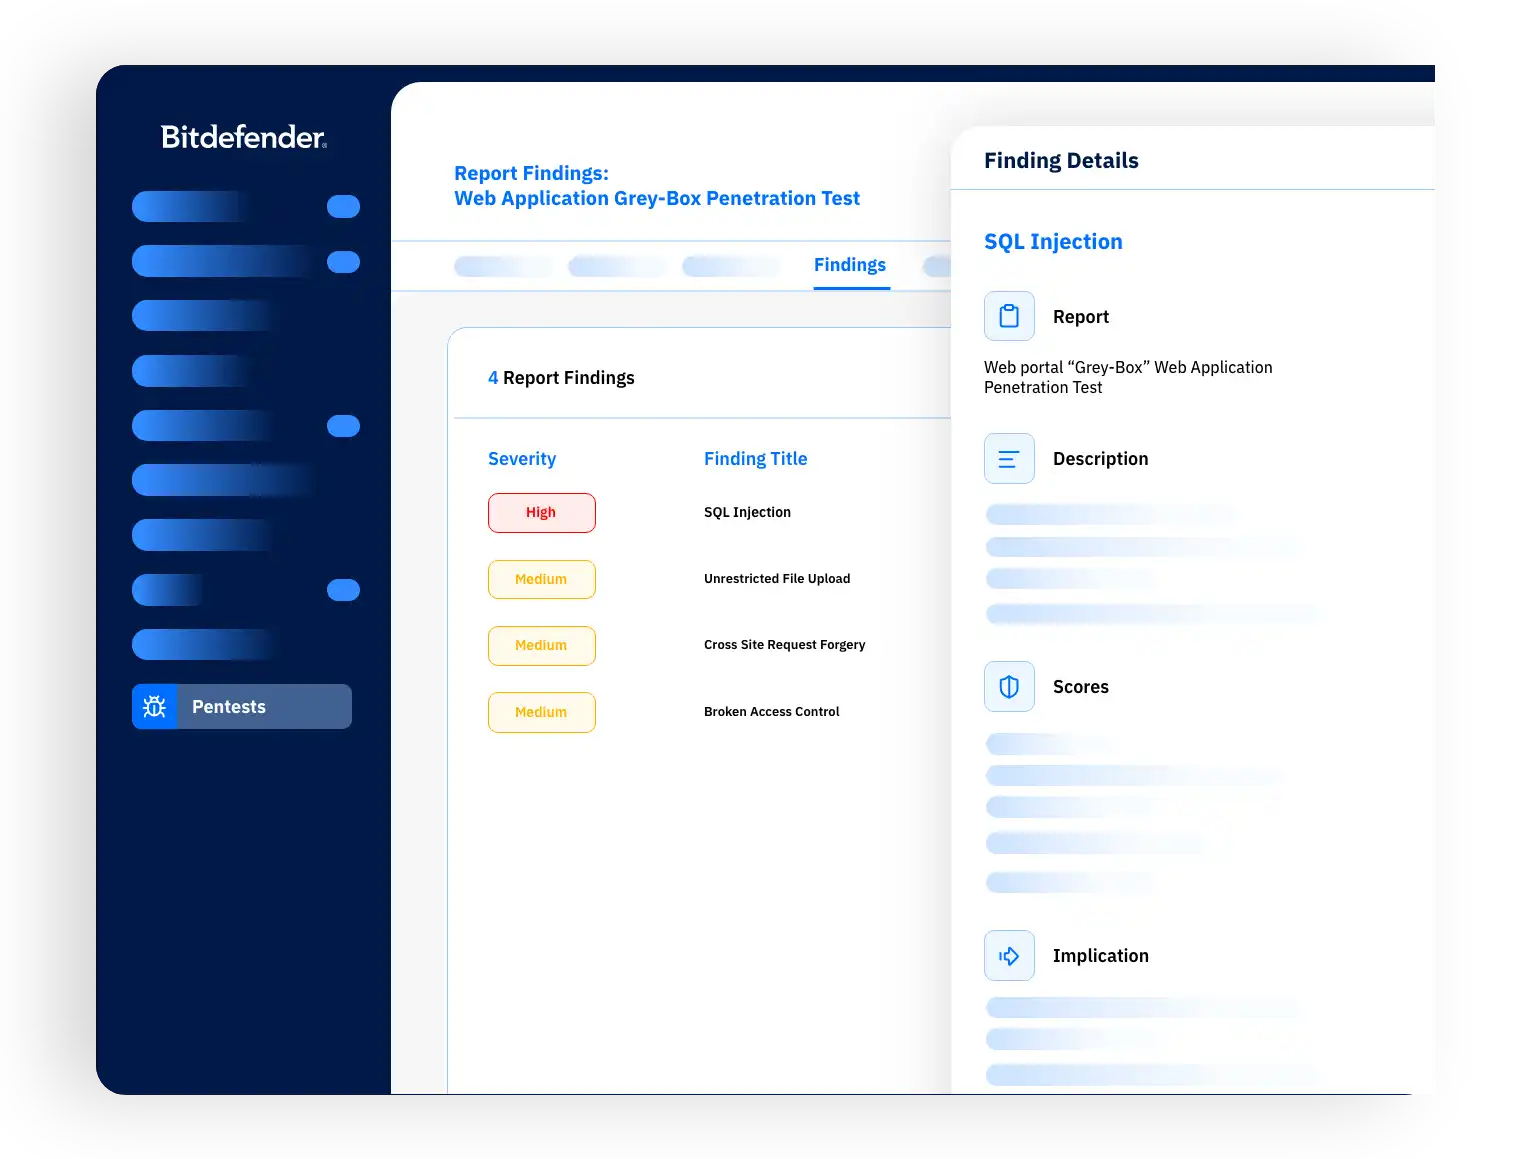
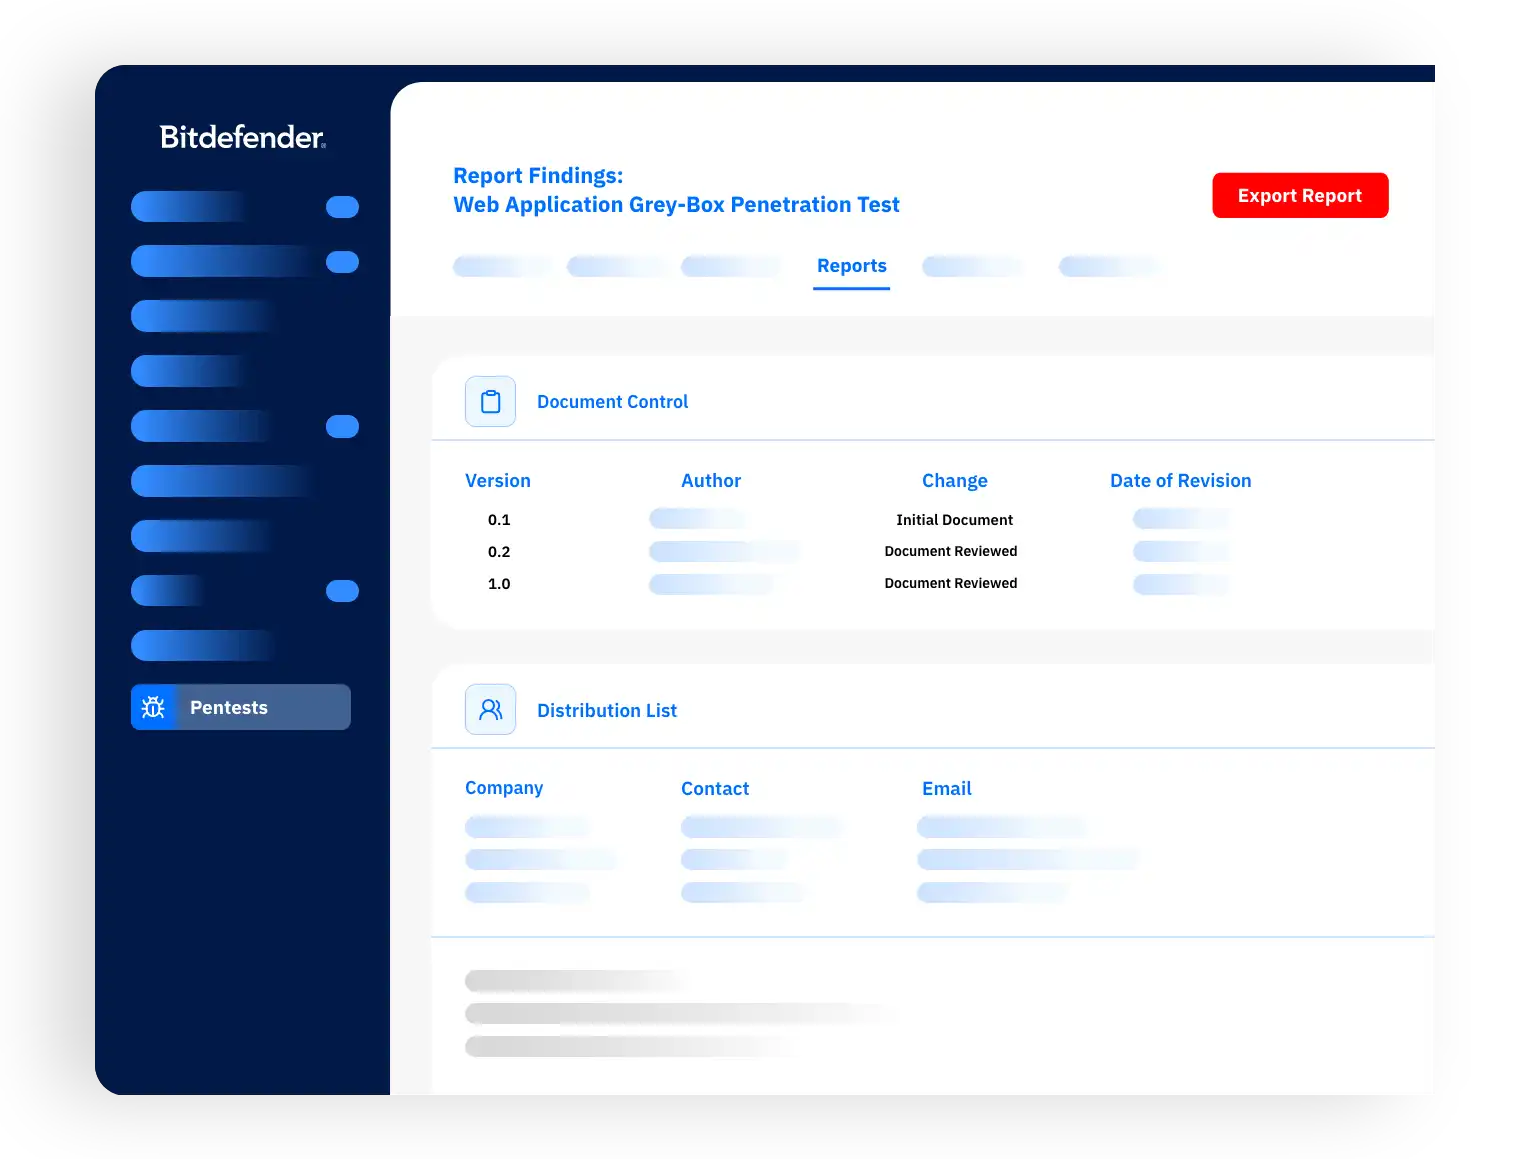
Notre rapport inclut un résumé, des conclusions détaillées priorisées en fonction des scores CVSS, des preuves d'exploitation, une analyse d'impact, des mesures de remédiation exploitables et même un compte rendu pour les parties prenantes.
Quand devrions-nous évaluer la sécurité de notre LLM ?
Les évaluations peuvent être utiles avant le déploiement, l'ajout de nouvelles intégrations ou la validation de la sécurité d'une application d'IA existante.
Quelle est la différence entre un test d’intrusion manuel et une approche entièrement automatisée ?
Les tests d'intrusion manuels sont pilotés avec précision par des hackers éthiques expérimentés. Les tests d'intrusion automatisés sont effectués par des logiciels. Les deux consistent à tester une intrusion en conditions réelles pour prouver ce qu’un attaquant pourrait faire, la différence concerne la vitesse et la profondeur du processus. L'approche des consultants de Bitdefender associe une grande expertise des tests manuels et une utilisation responsable des analyses automatisées assistées par l'IA.
Que recevons-nous après l'évaluation ?
Vous recevez des résultats assortis d'un degré de risque et des mesures correctives hiérarchisées.
Sécurisez vos systèmes d'IA. Contactez un expert dès aujourd'hui.
Évaluez les risques liés à l'IA dans l'ensemble de votre environnement, pour l'adopter et la faire évoluer en toute confiance.