Card adăugat în Apple Pay fără permisiune? Ce s-a întâmplat și ce trebuie să faci
16 Septembrie 2026
Dacă banca te anunță că un card a fost adăugat în Apple Pay fără permisiune, tratează situația ca pe o posibilă compromitere a datelor sau a procesului de înrolare. Cardul poate fi încă la tine, dar un atacator ar putea încerca să îl folosească de pe alt dispozitiv.
Idei principale
- Un card înrolat fără acordul tău în Apple Pay sau Portofel Google poate indica faptul că altcineva a obținut datele cardului și a trecut de verificările emitentului
- Atacatorii nu trebuie neapărat să „spargă” Apple Pay sau Portofel Google; pot exploata date furate și manipularea victimei în timpul procesului de verificare
- Codurile pentru înrolarea unui card pe care nu le-ai solicitat, notificările despre un portofel nou și tranzacțiile necunoscute sunt semnale de alarmă
- Blochează cardul, contactează imediat banca, cere dezactivarea tokenurilor de plată necunoscute, verifică tranzacțiile și securizează conturile afectate
Ce înseamnă dacă un card a fost adăugat în Apple Pay fără permisiune
Adăugarea unui card într-un portofel digital se numește înrolare sau provisioning. Apple arată că un card poate fi introdus manual în Portofel și că banca sau emitentul cardului poate solicita verificări suplimentare înainte de aprobare.
În Portofel Google, banca poate solicita la rândul ei confirmarea identității printr-un cod de verificare, aplicația sau site-ul băncii ori prin alte metode disponibile. Codul vine de la bancă, nu de la Google.
Prin urmare, un card apărut într-un portofel pe care nu îl recunoști nu înseamnă automat că Apple Pay sau Google Wallet au fost compromise. Atacul poate viza chiar procesul prin care emitentul confirmă că persoana care adaugă cardul este titularul legitim.
Cum poate ajunge cardul tău în portofelul digital al unui escroc
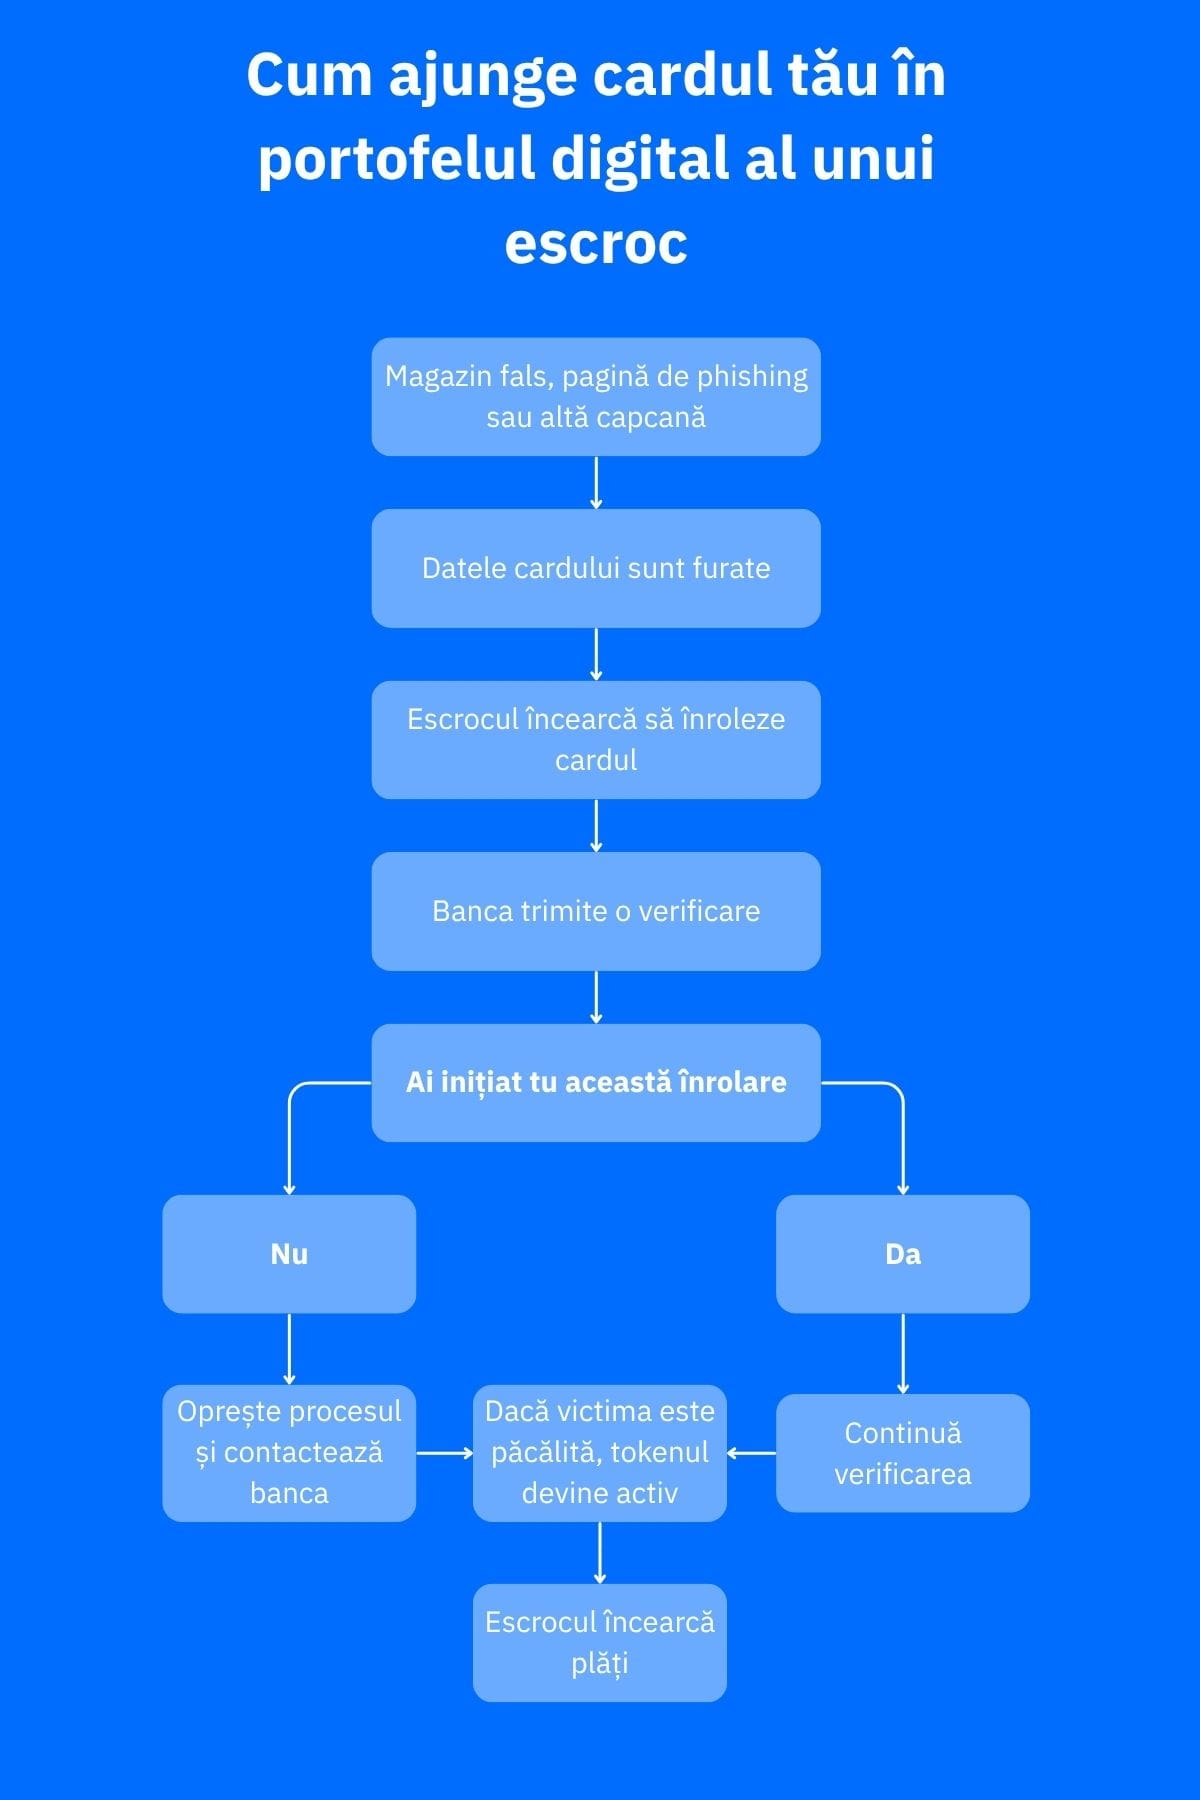
Un scenariu frecvent începe după ce infractorul obține numărul cardului, data expirării, codul CVV sau alte informații prin phishing, un magazin fals ori o altă compromitere.
Apoi, acesta încearcă să înroleze cardul pe propriul dispozitiv. Dacă banca cere o confirmare suplimentară, atacatorul poate încerca să te convingă să comunici un cod primit prin SMS, să aprobi o notificare sau să urmezi instrucțiunile unui site fals.
În România există și cazuri documentate care urmează exact această logică. CSALB a publicat mărturia unui consumator care spunea că a fost manipulat să ofere datele cardului și să autorizeze înrolarea acestuia pe un dispozitiv străin, după care au apărut tranzacții prin Google Pay.
Secvența poate arăta astfel: infractorul obține datele cardului → începe înrolarea → banca cere verificarea → victima este manipulată să confirme → tokenul digital devine activ → sunt încercate plăți de pe dispozitivul atacatorului.
De aceea, citește întotdeauna integral mesajul primit de la bancă. Un cod pentru „adăugarea cardului într-un portofel digital” nu este același lucru cu un cod pentru confirmarea unei cumpărături.
Semne că trebuie să verifici imediat situația
O notificare neașteptată despre adăugarea cardului în Apple Pay sau Portofel Google trebuie verificată direct cu banca. În același timp, nu presupune că fiecare astfel de mesaj este autentic: escrocii pot inventa o alertă de fraudă tocmai pentru a te determina să suni la un număr fals sau să accesezi un link.
Poliția Română, DNSC și Asociația Română a Băncilor au avertizat inclusiv asupra apelurilor de tip spoofing, în care infractorii pot face să apară pe ecran un număr care pare să aparțină unei bănci.
Alte semnale de alarmă sunt codurile OTP pe care nu le-ai solicitat, notificările privind un dispozitiv nou, modificările neașteptate ale contului și tranzacțiile pe care nu le recunoști.
Nu folosi numărul sau linkul din mesajul suspect. Intră în aplicația oficială a băncii sau folosește datele de contact publicate de aceasta.
Ce să faci dacă un card a fost înrolat fără acordul tău
Acționează chiar dacă încă nu vezi tranzacții frauduloase. O înrolare pe care nu o recunoști poate arăta că datele cardului sau o etapă a procesului de autentificare au fost compromise.
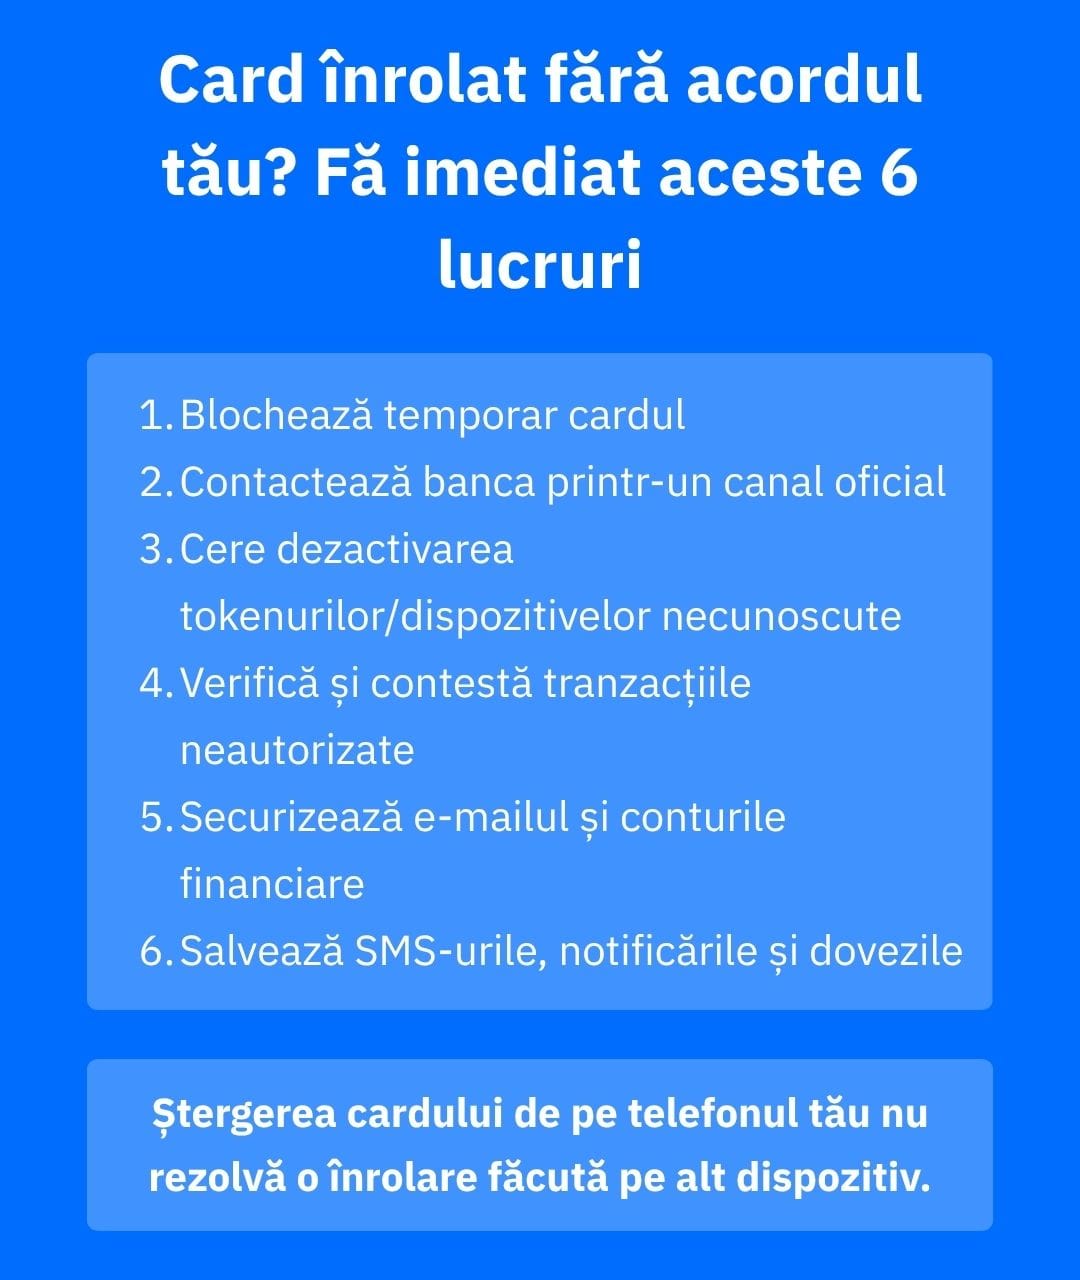
- Blochează temporar cardul, dacă aplicația băncii îți permite, și contactează imediat emitentul.
- Spune explicit că suspectezi o înrolare neautorizată într-un portofel digital și cere băncii să verifice și să dezactiveze tokenurile sau dispozitivele pe care nu le recunoști.
- Verifică tranzacțiile recente și contestă plățile pe care nu le-ai efectuat.
- Controlează dacă au fost schimbate numărul de telefon, adresa de e-mail, dispozitivele de încredere sau alte setări bancare.
- Schimbă parolele expuse sau reutilizate, începând cu e-mailul și serviciile financiare, și activează autentificarea multifactor.
- Păstrează notificările, SMS-urile, capturile de ecran, tranzacțiile și numărul sesizării deschise la bancă.
Pentru documentarea incidentului, poți folosi și ghidul nostru despre lista dovezilor pentru o fraudă online.
Dacă banca și tu interpretați diferit modul în care a fost autorizată operațiunea, poate deveni relevantă distincția dintre frauda autorizată și cea neautorizată. În România, aceasta poate influența modul în care este analizată cererea de rambursare.
Cum reduci riscul fraudei prin portofele digitale
Nu comunica și nu aproba un cod de verificare doar pentru că cineva spune că este necesar pentru „securizarea” contului. Verifică exact acțiunea descrisă în SMS sau în notificarea aplicației bancare.
Dacă mesajul spune că urmează să adaugi un card într-un portofel, să înregistrezi un dispozitiv nou sau să aprobi o operațiune pe care nu ai inițiat-o, oprește procesul și sună banca.
Folosește parole unice, activează alertele pentru tranzacții și autentificări și evită introducerea datelor cardului pe pagini accesate din mesaje nesolicitate.
Cum te poate ajuta Bitdefender
Bitdefender Scamio poate analiza mesaje, e-mailuri, linkuri, capturi de ecran și coduri QR suspecte înainte să interacționezi cu ele. Poate fi util, de exemplu, dacă primești un mesaj aparent trimis de bancă în care ți se cere să „confirmi” cardul.
Bitdefender Ultimate Security include protecție pentru dispozitive și funcții Scam Protection Pro pentru detectarea conținutului fraudulos și a tentativelor de phishing. Aceste funcții pot reduce riscul de a ajunge pe pagini folosite pentru furtul datelor, dar nu pot anula tranzacții și nu garantează blocarea unei înrolări frauduloase.
Dacă incidentul sugerează că au fost expuse informații personale sau credențiale, Bitdefender Digital Identity Protection monitorizează informațiile asociate identității digitale și breșele de securitate, iar Bitdefender SecurePass te poate ajuta să generezi și să gestionezi parole unice, protejate prin criptare end-to-end.
Pentru creatorii de conținut, Bitdefender Security for Creators poate deveni relevant dacă incidentul este legat de compromiterea e-mailului sau a conturilor YouTube, Instagram ori Facebook. Soluția monitorizează conturile compatibile și include protecție anti-scam pentru e-mail.
Concluzie
Dacă descoperi un card adăugat în Apple Pay fără permisiune, nu te limita la ștergerea cardului de pe propriul telefon. Blochează-l, contactează banca, cere verificarea și dezactivarea tokenurilor necunoscute și controlează toate tranzacțiile și conturile care ar putea fi afectate.
Acest tip de incident este o formă particulară din ecosistemul mai larg al escrocheriilor financiare: infractorii încearcă să transforme datele furate și manipularea procesului de autentificare în acces la banii victimei.
Întrebări frecvente (FAQs)
Poate fi spart un portofel digital?
Da, un dispozitiv, un cont sau anumite credențiale asociate pot fi compromise. Totuși, un card înrolat fără acordul tău în Apple Pay sau Portofel Google nu dovedește că platforma în sine a fost „spartă”. Frecvent, problema poate fi furtul datelor cardului și manipularea etapelor de verificare impuse de emitent.
Cum a putut cineva să-mi folosească cardul fără să îl aibă fizic?
Cardul fizic nu este întotdeauna necesar. Dacă un infractor obține numărul cardului, data expirării, CVV-ul și eventual reușește să treacă de verificarea băncii, poate încerca tranzacții online sau înrolarea cardului într-un portofel digital. Apple permite introducerea manuală a datelor cardului, însă emitentul controlează aprobarea finală.
Poate cineva adăuga cardul altei persoane în Apple Wallet fără acordul ei?
Un atacator poate încerca dacă deține suficiente date despre card, dar emitentul poate solicita verificări suplimentare înainte de activare. Înrolarea și folosirea cardului altei persoane fără acordul acesteia nu reprezintă o utilizare legitimă și poate constitui fraudă, în funcție de circumstanțe și legislația aplicabilă.
Îți poate cineva scana cardul cât timp este în portofel?
Un card contactless poate comunica cu un cititor NFC aflat foarte aproape, dar citirea cardului nu echivalează automat cu posibilitatea de a-l clona pentru tranzacții EMV viitoare. Frauda prin înrolarea într-un portofel digital se bazează mai degrabă pe obținerea unor date utilizabile și pe trecerea frauduloasă de verificarea emitentului.
tags
Autor
Vlad's love for technology and writing created rich soil for his interest in cybersecurity to sprout into a full-on passion. Before becoming a Security Analyst, he covered tech and security topics.
Toate articoleleArticole similare
Articole salvate
