Les géants de la tech appellent à renforcer la cyberdéfense face à l'IA
Septembre 02, 2026
Plus de 120 organisations issues des secteurs de la technologie, de la cybersécurité, de la finance et des infrastructures exhortent les entreprises et les gouvernements à renforcer leurs défenses numériques, avant que des systèmes d'IA de plus en plus performants ne rendent les cyberattaques sophistiquées plus rapides, moins coûteuses et plus répandues.
Une coalition regroupant des entreprises technologiques, des fournisseurs de solutions de cybersécurité, des banques et d'autres organisations appelle à un effort mondial urgent pour consolider les cyberdéfenses, alors que l'intelligence artificielle transforme le paysage des menaces.
La lettre ouverte, publiée par OpenAI, avertit que les organisations disposent d'une « fenêtre d'opportunité limitée » pour remédier à des failles de sécurité persistantes avant que les capacités avancées de l'IA ne deviennent plus largement accessibles aux attaquants.
Parmi les signataires figurent Amazon Web Services, Anthropic, Cloudflare, Google, Microsoft, Mastercard, Visa et Cisco, ainsi que des acteurs majeurs du secteur de la cybersécurité.
Toutefois, réunir autant d'entreprises influentes dans un effort défensif commun soulève également des questions de confiance, de transparence et de responsabilité. Les consommateurs dépendent fortement des géants de la technologie, mais beaucoup restent méfiants à l'égard des entreprises qui conçoivent et déploient les systèmes d'IA les plus puissants.
Points clés
- Plus de 120 organisations ont signé une lettre ouverte appelant à un renforcement mondial de la cyberdéfense.
- La coalition avertit que les cyberattaques assistées par l'IA pourraient devenir beaucoup plus fréquentes et sophistiquées dans les mois à venir.
- Les hôpitaux, les services de distribution d'eau, les collectivités locales et les infrastructures Internet sont désignés comme des secteurs particulièrement vulnérables.
- Les gouvernements et les entreprises sont invités à investir dans des outils de défense basés sur l'IA, le partage de renseignements sur les menaces et la correction des vulnérabilités.
- Une étude de Bitdefender révèle que l'opinion publique est très partagée quant à la confiance accordée aux entreprises technologiques menant la transition vers l'IA.
- Une surveillance rigoureuse, la transparence et la responsabilité humaine seront essentielles pour que l'IA joue un rôle accru dans la cyberdéfense.
Une course pour corriger d'anciennes failles de sécurité
La lettre décrit l'IA comme un multiplicateur de force, tant pour les attaquants que pour les défenseurs.
Des modèles plus avancés peuvent aider les acteurs malveillants à découvrir des vulnérabilités, à analyser des systèmes complexes, à rédiger du code malveillant et à automatiser certaines étapes d'une attaque. Cela pourrait permettre à des groupes plus modestes ou moins qualifiés de mener des opérations qui, auparavant, nécessitaient beaucoup de temps, d'expertise et de moyens financiers.
Cependant, bon nombre des failles que l'IA pourrait aider à exploiter ne sont pas nouvelles. Il s'agit notamment de logiciels non mis à jour, de configurations non sécurisées, de privilèges utilisateurs excessifs, de mécanismes d'authentification faibles et de la dette technique accumulée dans les systèmes hérités (legacy systems).
La coalition soutient que l'approche actuelle en matière de sécurité ne suffira plus dès lors que les attaquants seront capables de repérer et d'exploiter ces failles à la vitesse de la machine. Cette préoccupation est particulièrement vive pour les infrastructures critiques, où la vétusté des technologies et la limitation des budgets de sécurité peuvent rendre difficile le remplacement des systèmes vulnérables ou le déploiement de correctifs sans perturber les services essentiels.
Les hôpitaux, les stations d'épuration, les collectivités locales et les systèmes qui sous-tendent Internet figurent parmi les services identifiés comme étant à risque.
Cette même technologie peut conférer un avantage aux défenseurs
L'IA peut également aider les équipes de sécurité à examiner le code, à détecter les vulnérabilités, à analyser les alertes et à hiérarchiser les mesures correctives plus rapidement.
Cela crée ce qu'OpenAI a qualifié de « fenêtre du défenseur » : une période durant laquelle les organisations peuvent encore utiliser des modèles avancés pour repérer et corriger les failles avant que les capacités d'IA à des fins offensives ne se généralisent.
À titre d'exemple, Greg Brockman, président d'OpenAI, a indiqué qu'un agent d'IA avait détecté 13 problèmes de sécurité potentiels sur son site web personnel en une quinzaine de minutes. Le système a ensuite aidé à résoudre des problèmes liés aux protections contre l'usurpation d'identité par e-mail, à un composant logiciel obsolète et à une connexion non chiffrée entre deux services d'hébergement.
De tels outils pourraient s'avérer particulièrement précieux pour les petites organisations ne disposant pas d'équipes de sécurité étoffées. Toutefois, la lettre ouverte souligne que l'IA ne saurait se substituer aux règles élémentaires d'hygiène informatique. Des contrôles d'accès rigoureux, une architecture sécurisée, l'application rapide de correctifs, l'isolation des réseaux et une défense en profondeur demeurent indispensables.
Quatre catégories d'acteurs sont appelées à agir
L'initiative répartit les responsabilités entre les organisations, les fournisseurs de solutions de cybersécurité, les gouvernements et les entreprises à la pointe du développement de l'IA.
Les dirigeants d'entreprises et du secteur public sont invités à faire de la cybersécurité une priorité immédiate, à traiter les vulnérabilités les plus critiques et à appliquer des normes de sécurité plus strictes aux technologies qu'ils achètent, développent et déploient, y compris le code généré par l'IA.
Les entreprises de cybersécurité et les partenaires technologiques sont encouragés à tester en continu leurs défenses face aux capacités émergentes de l'IA, à intégrer l'IA dans leurs outils de sécurité existants et à partager les renseignements sur les menaces ainsi que les procédures de réponse éprouvées.
Les gouvernements sont appelés à renforcer la coordination transfrontalière, à financer la cyberdéfense et à élargir l'accès à des capacités défensives avancées. La lettre met tout particulièrement l'accent sur les hôpitaux, les services de distribution d'eau et les collectivités locales, qui peuvent manquer de personnel ou de ressources pour se préparer de manière autonome.
Par ailleurs, les développeurs d'IA sont invités à offrir un accès responsable à des modèles performants, tout en assurant un soutien financier, une formation et une assistance pratique. L'initiative préconise également l'utilisation d'identités traçables pour les agents d'IA, une surveillance continue, des tests de sécurité autorisés ainsi qu'une divulgation responsable des vulnérabilités.
Qu'en est-il de la confiance du public ?
Cette coalition réunit certaines des entreprises technologiques les plus puissantes et les plus utilisées au monde. Si leur participation confère à l'initiative une portée technique considérable, l'adhésion du public n'est pas pour autant acquise.
Une enquête menée par Bitdefender auprès de plus de 7 000 internautes dans sept pays a révélé que le niveau de confiance varie considérablement d'une grande marque technologique à l'autre.
Près de neuf personnes interrogées sur dix ont déclaré faire confiance à Google dans une certaine mesure, tandis que 85 % ont exprimé le même sentiment à l'égard de Microsoft. Ces deux entreprises sont signataires de la lettre ouverte sur la cyberdéfense.
Ironie du sort, OpenAI, à l'origine de cette initiative, suscite davantage de scepticisme : 45 % des personnes interrogées se disent méfiantes à l'égard de l'entreprise.
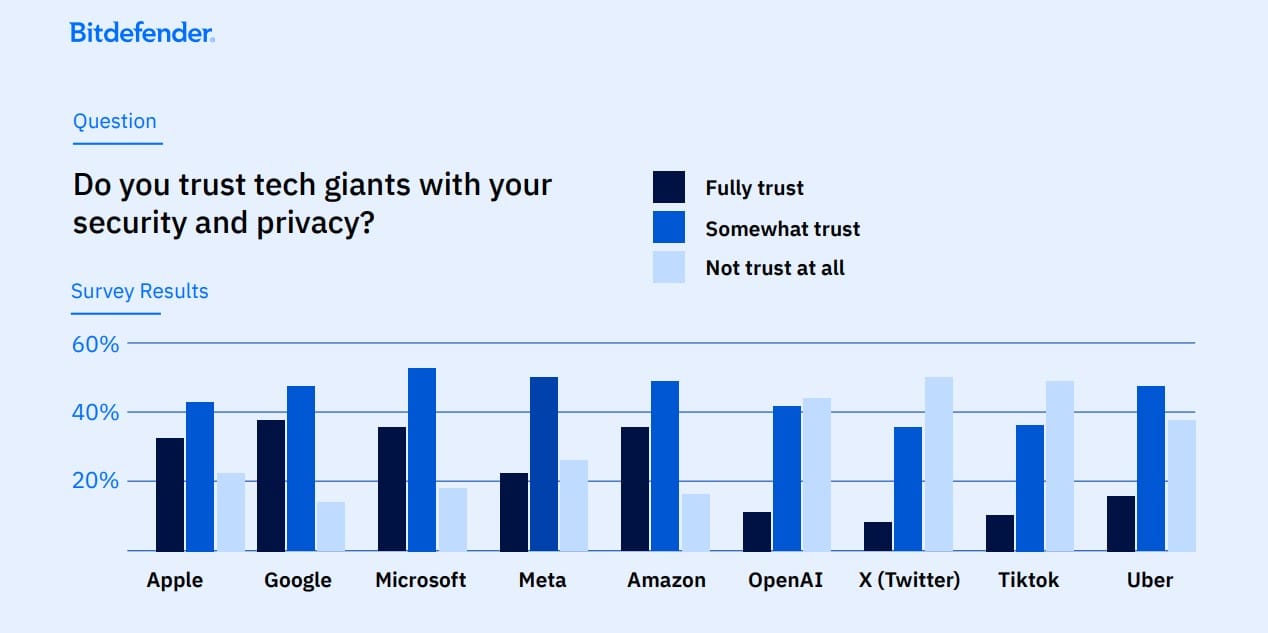
Ces résultats mettent en lumière une tension majeure. Les consommateurs attendent des entreprises technologiques qu'elles protègent les services et les informations dont ils dépendent, mais ils souhaitent également savoir comment ces entreprises utilisent leurs données, comment les systèmes automatisés prennent des décisions et qui est responsable en cas de problème.
Cet enjeu est d'autant plus crucial lorsque des outils d'IA ont accès à du code sensible, à des configurations d'infrastructure, à des alertes de sécurité ou à des systèmes opérationnels. Les agents de défense devront disposer d'autorisations clairement définies, d'une surveillance rigoureuse et d'une supervision humaine, en particulier lorsque leurs actions sont susceptibles d'affecter des services essentiels.
La cyberdéfense collective ne repose donc pas uniquement sur l'accès à des technologies puissantes. Elle exige également de la transparence, des garde-fous et la preuve que les outils fonctionnent comme prévu, sans engendrer de nouveaux risques pour la confidentialité ou la sécurité.
Ce que cela implique pour les consommateurs
Une cyberattaque réussie contre un hôpital, une banque, un fournisseur de services publics ou une administration locale peut entraîner la divulgation d'informations personnelles, l'interruption de services essentiels et ouvrir la voie à des tentatives de hameçonnage, d'usurpation d'identité et de fraude financière. L'IA peut également permettre aux cybercriminels de personnaliser leurs messages frauduleux, d'imiter des organisations de confiance et de mener des campagnes malveillantes à bien plus grande échelle.
Si les consommateurs ne peuvent pas corriger manuellement les vulnérabilités de tous les services qu'ils utilisent, ils peuvent néanmoins réduire leur exposition personnelle en installant rapidement les mises à jour, en utilisant des mots de passe uniques ou des clés d'accès (passkeys), en activant l'authentification multifacteur, en vérifiant les autorisations des applications et en faisant preuve de prudence face aux demandes inattendues d'argent ou d'identifiants.
Toutefois, la responsabilité principale incombe aux organisations. À mesure que l'IA abaisse les barrières à l'entrée pour des cyberactivités sophistiquées, le fait de laisser des vulnérabilités connues sans correctif ou d'accorder des privilèges excessifs aux comptes devient de plus en plus risqué. Le message de la coalition est, en fin de compte, celui de l'urgence plutôt que de l'inéluctabilité : l'IA peut (et va probablement) accroître la portée des cyberattaques, mais elle peut aussi aider les défenseurs à repérer et à combler les failles plus rapidement.
tags
Auteur
The meaning of Bitdefender’s mascot, the Dacian Draco, a symbol that depicts a mythical animal with a wolf’s head and a dragon’s body, is “to watch” and to “guard with a sharp eye.”
Voir toutes les publicationsVous pourriez également aimer
Marque-pages
